





















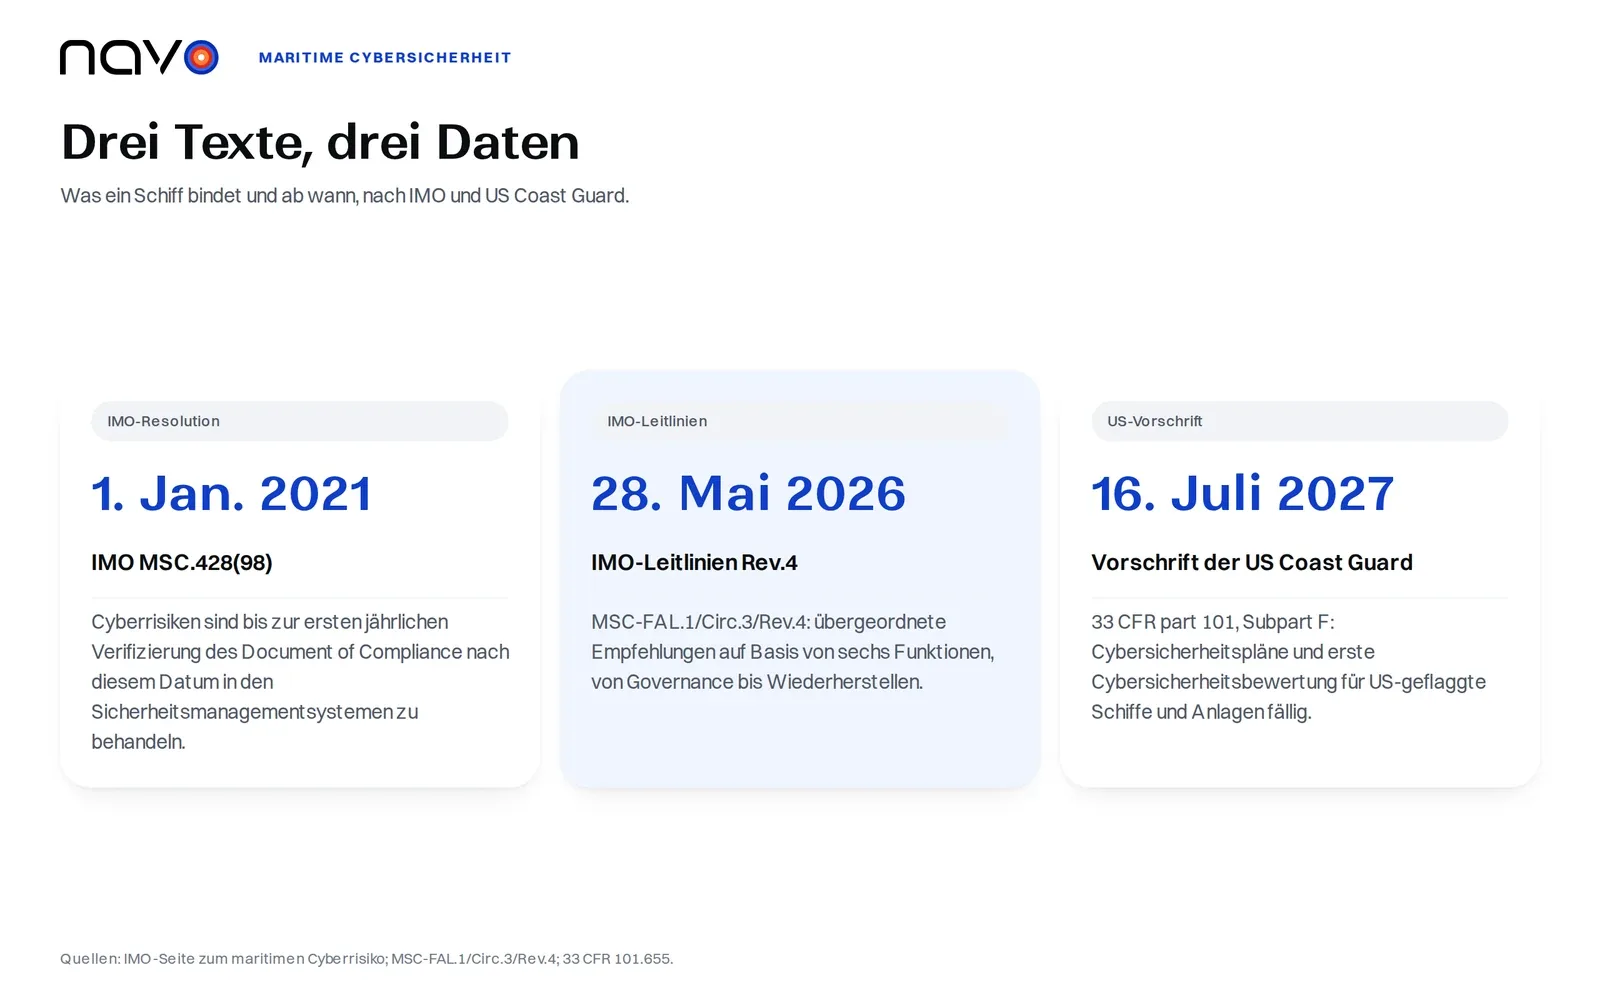
Zwei Organisationen beschreiben dieselbe Resolution unterschiedlich. Bureau Veritas teilt Reedern mit, dass sie ab dem 1. Januar 2021 „die IMO-Resolution MSC.428(98) einhalten müssen, um weltweit weiterfahren zu dürfen“. Die Seite der IMO selbst ist weicher: Die Resolution „ermutigt die Verwaltungen sicherzustellen“, dass Cyberrisiken spätestens bei der ersten jährlichen Verifizierung des Document of Compliance des Unternehmens nach dem 1. Januar 2021 in den Sicherheitsmanagementsystemen berücksichtigt werden.
Welches Datum für Sie bindend ist
Der Unterschied zählt für das Budget eines Flottenmanagers. Auf dem IMO-Weg gehört die maritime Cybersicherheit in das Sicherheitsmanagementsystem. Die Resolution bittet die Verwaltungen, darauf zu achten, dass Cyberrisiken dort behandelt werden; Bezugspunkt ist die erste jährliche Verifizierung des Document of Compliance nach dem 1. Januar 2021. Maßstab sind die IMO-Leitlinien zum maritimen Cyberrisikomanagement, erstmals im April und Juni 2017 gebilligt. Der aktuelle Text ist das Rundschreiben MSC-FAL.1/Circ.3/Rev.4 vom 28. Mai 2026, und es bezeichnet sich selbst als „übergeordnete Empfehlungen“.
Die USA gingen einen anderen Weg und schrieben die Anforderungen in eine Verordnung. Subpart F von 33 CFR part 101 gilt für US-geflaggte Schiffe, Anlagen und OCS-Anlagen. Die Schulung musste bis zum 12. Januar 2026 abgeschlossen sein und wird jedes Jahr wiederholt. Die Cybersicherheitspläne gehen bis zum 16. Juli 2027 an die Coast Guard, und die erste Cybersicherheitsbewertung ist am selben Tag fällig.
Sechs Funktionen, in der Reihenfolge der IMO
Laut Anhang sind diese Funktionselemente nicht sequenziell und sollten parallel laufen. Governance steht auf der Seite dennoch an erster Stelle: Der Anhang verlangt eine Person oder Stelle, die für die Cybersicherheit verantwortlich ist und die Befugnis und Unterstützung zum Handeln hat, und er ordnet Backup-Management, Disaster Recovery und Krisenmanagement derselben Überschrift zu.
Identifizieren ist eine Inventurarbeit. Ein Unternehmen listet die digitalen Systeme an Bord auf, erfasst ihre Netzwerkverbindungen samt Software- und Hardware-Lieferketten und markiert die Systeme, deren plötzlicher Betriebsausfall zu gefährlichen Situationen führen kann.
Schützen umfasst die meisten Punkte, und der Anhang versteht sie als Mindestmaßnahmen, die umgesetzt werden sollten. Nutzer sollten eindeutige Zugangsdaten haben, privilegierte Konten getrennt bleiben und Standardpasswörter geändert werden. Multifaktor- oder kontinuierliche Authentifizierung steht auf der Liste, wo angemessen, und OT-Netze sollten von der IT segmentiert sein. Die Schulung ist jährlich für alle Beschäftigten, und die Besatzung erhält beim Anmustern eine Einweisung.
Erkennen ist kurz: eine Liste relevanter Bedrohungen führen und danach Ausschau halten. Reagieren heißt, Vorfälle „innerhalb der von der Verwaltung festgelegten Fristen“ zu melden und über jeden Aufzeichnungen zu führen. Die Leitlinien nennen keine Stundenzahl; wie schnell Sie melden müssen, beantworten also die Vorgaben Ihres Flaggenstaats. Die jährliche Schulung umfasst auch das Reagieren.
Wiederherstellen verlangt Strategien für die Wiederherstellung und Wiederinbetriebnahme wesentlicher Systeme, gefolgt von einer Ursachenanalyse nach jedem Vorfall.
Für US-geflaggte Schiffe und Anlagen bringt die maritime Cybersicherheit bei mehreren dieser Schritte feste Pflichten mit sich. Die Vorschrift trennt IT- von OT-Netzen. Sie verlangt Multifaktor-Authentifizierung für passwortgeschützte IT-Systeme und aus der Ferne erreichbare OT-Systeme und, wo das nicht machbar ist, dokumentierte Ausgleichsmaßnahmen. Außerdem fordert sie Cyberübungen mindestens zweimal im Jahr und einen benannten Cybersecurity Officer, der rund um die Uhr erreichbar ist.
Zwei Vorfälle und die Funktionen, die sie testen
Zwei öffentlich bekannte Fälle setzen unterschiedliche Funktionen unter Druck.
Clarkson PLC gab am 29. November 2017 bekannt, dass sich jemand „über ein einzelnes, isoliertes Benutzerkonto“ unbefugt Zugang verschafft hatte. Eine spätere Erklärung, von gCaptain berichtet im Juli 2018, nannte als Zeitraum des Eindringens den 31. Mai bis 4. November 2017. Rund fünf Monate Zugriff. Diesen Zeitraum zu verkürzen, ist Aufgabe des Schritts Erkennen. Keine der beiden Erklärungen sagt, wie das Konto kompromittiert wurde. Der Schritt Schützen setzt auf dieser Ebene an: eindeutige Zugangsdaten, getrennte privilegierte Konten, ein zweiter Faktor.
Der Fall Maersk testet Wiederherstellen. Im Bericht zum zweiten Quartal 2017 teilte das Unternehmen mit, es sei in der letzten Woche des Quartals von einem Cyberangriff getroffen worden, und der Jahresbericht 2017 benennt den Angriff vom Juni 2017 als NotPetya-Schadsoftware. Er traf vor allem Maersk Line, APM Terminals und Damco. Das Geschäftsvolumen war im Juli ein paar Wochen lang negativ betroffen. Im August 2017 rechnete das Unternehmen mit Auswirkungen von 200-300 Mio. USD, und der Jahresbericht beziffert die Verluste auf rund 250-300 Mio. USD, einschließlich Umsatzausfall, IT-Wiederherstellungskosten und außerordentlicher betriebsbezogener Kosten. Der Bericht nennt die Wiederherstellung schnell.
Was ein Verlader gegen den Vorfall eines anderen tun kann
Fällt die IT einer Reederei aus, verliert jeder, der seine Box nur über das Portal dieser Reederei sieht, den Überblick. Eine zweite Stelle, an der man eine Containernummer prüfen kann, ist sinnvoll, und die Tracking-Seite von Navo deckt mehr als 240 Carrier ab. Fragen Sie Ihre Carrier, für welche der sechs Funktionen sie Ihnen Nachweise zeigen würden.
Häufige Fragen
Wer muss nach der Vorschrift der US Coast Guard einen Cybersecurity Officer benennen?
Nach 33 CFR 101.620 der Eigner oder Betreiber jedes US-geflaggten Schiffs, jeder Anlage oder OCS-Anlage. Die Vorschrift verlangt, schriftlich einen Cybersecurity Officer mit Name und Funktion zu benennen, den die Coast Guard 24 Stunden am Tag, 7 Tage die Woche erreichen kann, und der Eigner oder Betreiber muss angeben, wie diese Person jederzeit kontaktiert werden kann.
Wie oft müssen Cyberübungen nach der US-Vorschrift stattfinden?
Mindestens zweimal pro Kalenderjahr. Der Cybersecurity Officer muss sicherstellen, dass die Übungen einzelne Elemente des Cybersicherheitsplans testen, einschließlich der Reaktion auf Bedrohungen und Vorfälle, und sie dürfen zusammen mit anderen Security- oder Nicht-Security-Übungen abgehalten werden.
Müssen Backups getestet oder nur kopiert werden?
Beide Dokumente verlangen Backups, aber die US-Vorschrift geht weiter. Sie verlangt Backups kritischer IT- und OT-Systeme, die ausreichend geschützt sind und häufig getestet werden. Die IMO-Leitlinien führen regelmäßige System-Backups und Pläne zur Reaktion auf Vorfälle unter der Funktion Schützen auf.