





















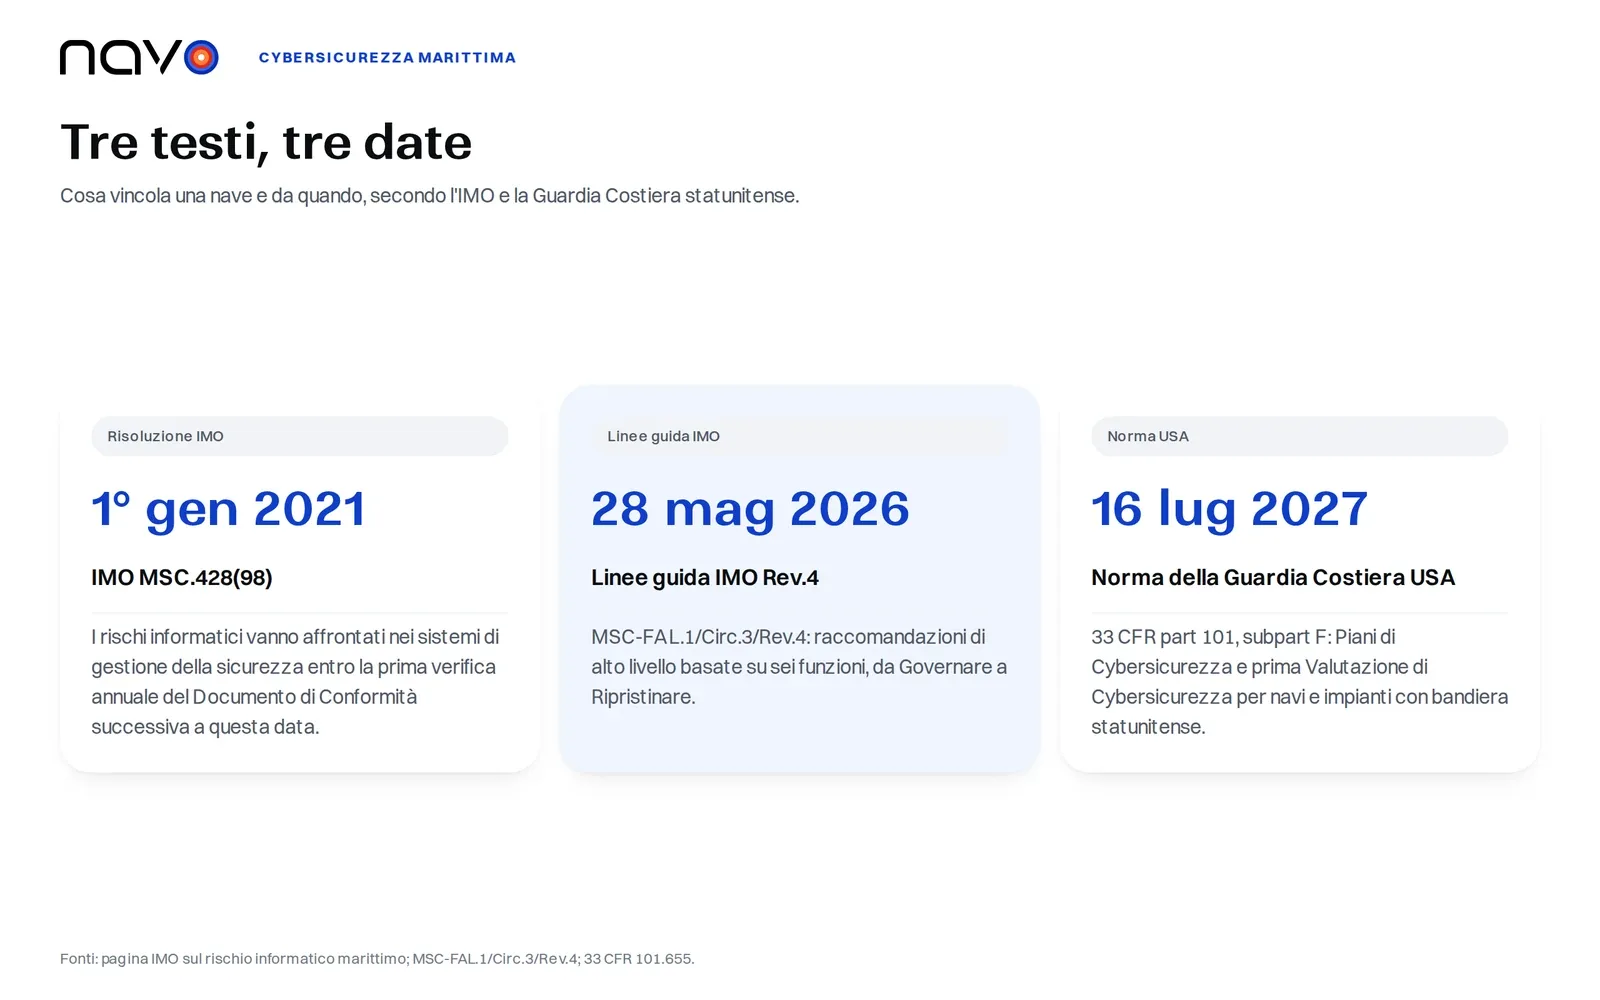
Due organizzazioni descrivono la stessa risoluzione in modo diverso. Bureau Veritas dice agli armatori che dal 1° gennaio 2021 «devono rispettare la Risoluzione IMO MSC.428(98) per continuare a navigare in tutto il mondo». La pagina dell’IMO stessa è più morbida: la risoluzione «incoraggia le amministrazioni a garantire» che i rischi informatici siano affrontati nei sistemi di gestione della sicurezza al più tardi alla prima verifica annuale del Documento di Conformità della compagnia successiva al 1° gennaio 2021.
Quale data vi vincola
La differenza conta per il budget di un fleet manager. Secondo la via IMO, la cybersicurezza marittima rientra nel sistema di gestione della sicurezza. La risoluzione chiede alle amministrazioni di fare in modo che i rischi informatici vi siano affrontati, con la prima verifica annuale del Documento di Conformità successiva al 1° gennaio 2021 come punto di riferimento. Il metro di giudizio sono le Linee guida IMO sulla gestione del rischio informatico marittimo, approvate per la prima volta nell’aprile e nel giugno 2017. Il testo attuale è la circolare MSC-FAL.1/Circ.3/Rev.4 del 28 maggio 2026, che si definisce «raccomandazioni di alto livello».
Gli Stati Uniti hanno scelto un’altra strada e hanno scritto i requisiti in un regolamento. La Subpart F di 33 CFR part 101 riguarda le navi con bandiera statunitense, gli impianti e gli impianti OCS. La formazione doveva essere completata entro il 12 gennaio 2026 e si ripete ogni anno. I Piani di Cybersicurezza vanno alla Guardia Costiera entro il 16 luglio 2027, e la prima Valutazione di Cybersicurezza scade lo stesso giorno.
Sei funzioni, nell’ordine in cui le elenca l’IMO
L’allegato afferma che questi elementi funzionali non sono sequenziali e dovrebbero procedere in parallelo. Governare viene comunque per prima nella pagina: l’allegato vuole una persona o un’entità responsabile della cybersicurezza, con l’autorità e il sostegno per agire, e colloca sotto lo stesso titolo la gestione dei backup, il disaster recovery e la gestione delle crisi.
Identificare è un lavoro di inventario. L’azienda elenca i sistemi digitali a bordo, mappa le loro connessioni di rete insieme alle catene di fornitura di software e hardware, e segnala i sistemi il cui improvviso guasto operativo può causare situazioni pericolose.
Proteggere comprende il maggior numero di voci, e l’allegato le presenta come controlli minimi da attuare. Gli utenti dovrebbero avere credenziali univoche, gli account privilegiati restare separati e le password predefinite essere cambiate. L’autenticazione a più fattori o continua è in elenco dove appropriato, e le reti OT dovrebbero essere segmentate rispetto all’IT. La formazione è annuale per tutti i dipendenti, e l’equipaggio riceve una familiarizzazione all’imbarco.
Rilevare è breve: tenere un elenco delle minacce rilevanti e sorvegliarle. Rispondere significa segnalare gli incidenti «entro i termini richiesti definiti dall’Amministrazione» e tenere registrazione di ciascuno. Le linee guida non indicano un numero di ore, quindi la rapidità con cui segnalare dipende dalle istruzioni del vostro Stato di bandiera. Anche la formazione annuale copre la risposta.
Ripristinare chiede strategie per il recupero e il ripristino dei sistemi essenziali, seguite da un’analisi delle cause profonde dopo ogni incidente.
Per le navi e gli impianti con bandiera statunitense, la cybersicurezza marittima comporta obblighi precisi su diversi di questi passaggi. La norma separa le reti IT da quelle OT. Richiede l’autenticazione a più fattori sui sistemi IT protetti da password e sui sistemi OT accessibili da remoto e, dove ciò non è fattibile, controlli compensativi documentati. Richiede inoltre esercitazioni cyber almeno due volte l’anno e un Cybersecurity Officer nominato, raggiungibile giorno e notte.
Due incidenti e le funzioni che mettono alla prova
Due casi pubblici hanno messo sotto pressione funzioni diverse.
Clarkson PLC ha annunciato il 29 novembre 2017 che era stato ottenuto un accesso non autorizzato «tramite un singolo account utente isolato». Una dichiarazione successiva, riportata da gCaptain nel luglio 2018, ha collocato la finestra di intrusione tra il 31 maggio e il 4 novembre 2017. Cinque mesi di accesso, più o meno. Accorciare quel periodo è compito del passaggio Rilevare. Nessuna delle due dichiarazioni dice come sia stato compromesso l’account. Il passaggio Proteggere parte da quel livello: credenziali univoche, account privilegiati separati, un secondo fattore.
Il caso Maersk mette alla prova Ripristinare. Nella sua relazione del secondo trimestre 2017 la società ha dichiarato di essere stata colpita da un attacco informatico nell’ultima settimana del trimestre, e la relazione annuale 2017 indica l’attacco del giugno 2017 come il malware NotPetya. Ha colpito soprattutto Maersk Line, APM Terminals e Damco. I volumi d’affari hanno subito effetti negativi per un paio di settimane a luglio. Nell’agosto 2017 la società prevedeva un impatto di 200-300 milioni di USD, e la relazione annuale indica perdite dell’ordine di 250-300 milioni di USD, comprensive di mancati ricavi, costi di ripristino IT e costi straordinari legati alle operazioni. La relazione definisce rapido il recupero.
Cosa può fare un caricatore davanti all’incidente di un altro
Quando l’IT di un vettore va giù, chiunque abbia come unica vista del container il portale di quel vettore la perde. Vale la pena avere un secondo posto dove controllare un numero di container, e la pagina di tracking di Navo copre più di 240 vettori. Chiedete ai vostri vettori per quali delle sei funzioni potrebbero mostrarvi delle prove.
Domande frequenti
Chi deve nominare un responsabile della cybersicurezza secondo la norma della Guardia Costiera statunitense?
Ai sensi di 33 CFR 101.620, il proprietario o l'operatore di ogni nave, impianto o impianto OCS con bandiera statunitense. La norma richiede di designare per iscritto un Cybersecurity Officer, con nome e qualifica, che la Guardia Costiera possa raggiungere 24 ore su 24, 7 giorni su 7, e il proprietario o l'operatore deve indicare come contattare questa persona in qualsiasi momento.
Con quale frequenza vanno svolte le esercitazioni cyber secondo la norma statunitense?
Almeno due volte per ogni anno solare. Il Cybersecurity Officer deve garantire che le esercitazioni mettano alla prova singoli elementi del Piano di Cybersicurezza, comprese le risposte a minacce e incidenti, e possono essere svolte insieme ad altre esercitazioni di security o di altro tipo.
I backup vanno testati o solo copiati?
Entrambi i documenti chiedono i backup, ma la norma statunitense si spinge oltre. Richiede backup dei sistemi IT e OT critici adeguatamente protetti e testati con frequenza. Le linee guida IMO elencano i backup regolari dei sistemi e i piani di risposta agli incidenti nella funzione Proteggere.