





















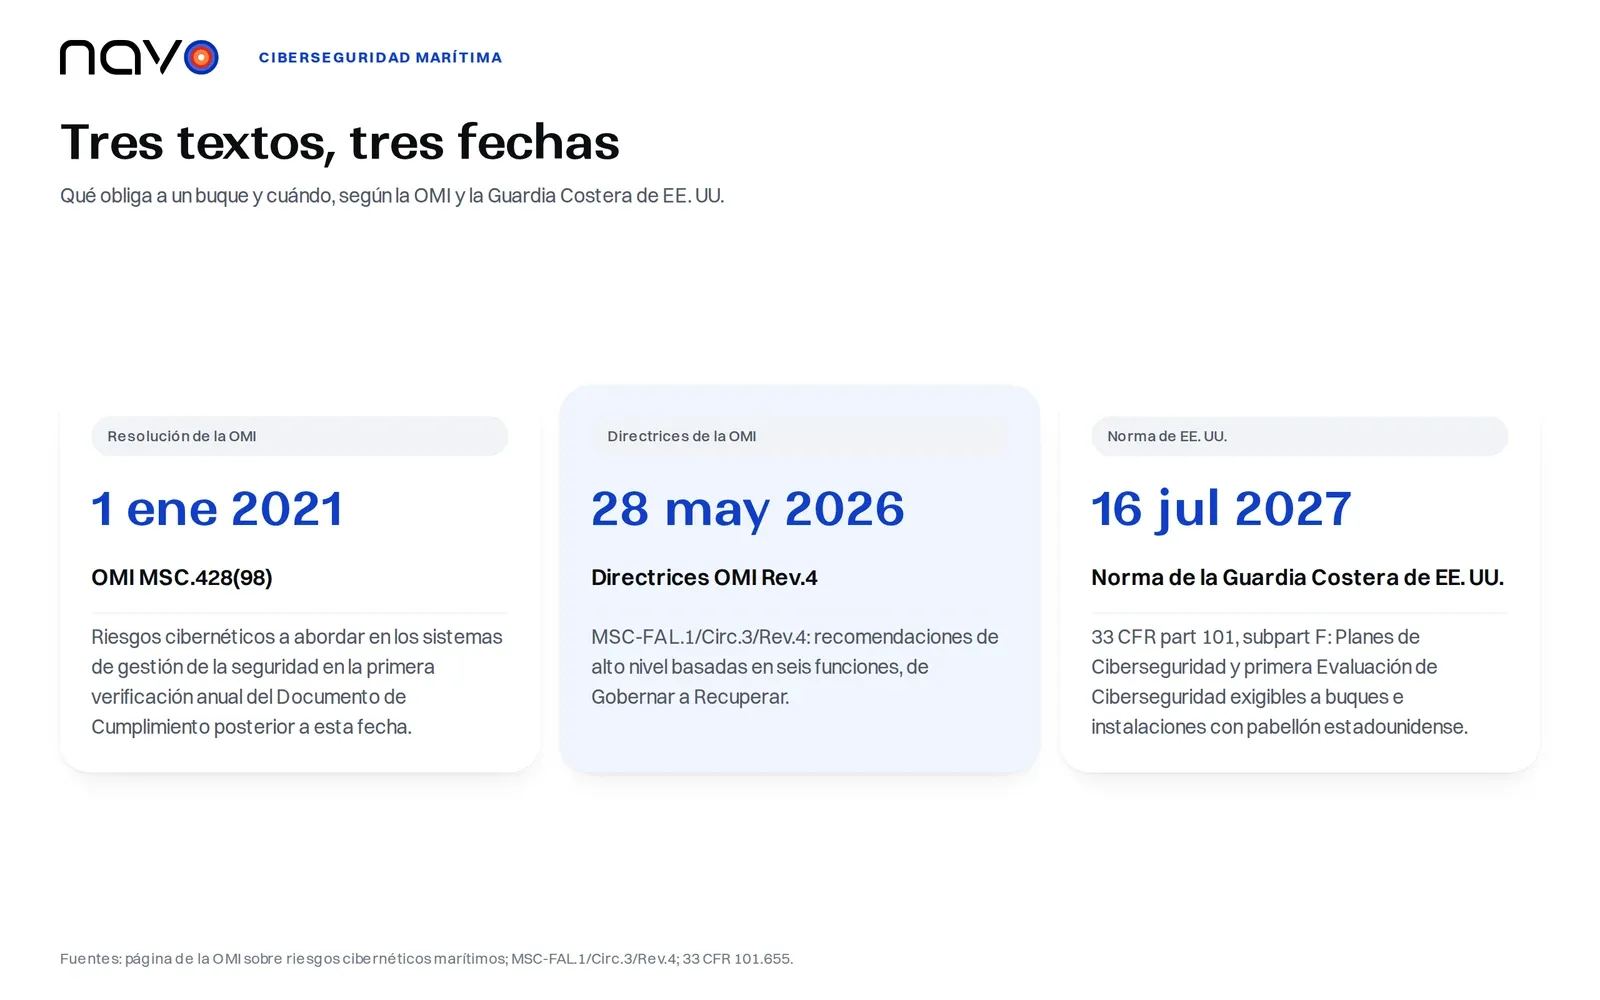
Dos organizaciones describen la misma resolución de forma distinta. Bureau Veritas dice a los armadores que, a partir del 1 de enero de 2021, «deben cumplir la Resolución MSC.428(98) de la OMI para seguir navegando en todo el mundo». La propia página de la OMI es más suave: la resolución «alienta a las administraciones a garantizar» que los riesgos cibernéticos se aborden en los sistemas de gestión de la seguridad a más tardar en la primera verificación anual del Documento de Cumplimiento de la empresa posterior al 1 de enero de 2021.
Qué fecha es la que obliga
La diferencia importa para el presupuesto de un gestor de flota. Por la vía de la OMI, la ciberseguridad marítima forma parte del sistema de gestión de la seguridad. La resolución pide a las administraciones que velen por que los riesgos cibernéticos se aborden ahí, con la primera verificación anual del Documento de Cumplimiento posterior al 1 de enero de 2021 como punto de referencia. El criterio de medida son las Directrices de la OMI sobre la gestión de los riesgos cibernéticos marítimos, aprobadas por primera vez en abril y junio de 2017. El texto vigente es la circular MSC-FAL.1/Circ.3/Rev.4 del 28 de mayo de 2026, que se define a sí misma como «recomendaciones de alto nivel».
EE. UU. tomó otra vía y plasmó los requisitos en un reglamento. El subapartado F de 33 CFR part 101 abarca los buques con pabellón estadounidense, las instalaciones y las instalaciones de la OCS. La formación debía completarse antes del 12 de enero de 2026 y se repite cada año. Los Planes de Ciberseguridad se presentan a la Guardia Costera antes del 16 de julio de 2027, y la primera Evaluación de Ciberseguridad vence ese mismo día.
Seis funciones, en el orden en que las enumera la OMI
El anexo indica que estos elementos funcionales no son secuenciales y deben ejecutarse de forma simultánea. Aun así, Gobernar va primero en la página: el anexo quiere que una persona o entidad sea responsable de la ciberseguridad, con la autoridad y el apoyo para actuar, y clasifica bajo el mismo epígrafe la gestión de copias de seguridad, la recuperación ante desastres y la gestión de crisis.
Identificar es una tarea de inventario. La empresa enumera los sistemas digitales a bordo, traza sus conexiones de red junto con las cadenas de suministro de software y hardware, y señala los sistemas cuyo fallo operativo repentino puede generar situaciones peligrosas.
Proteger es la función con más puntos, y el anexo los presenta como controles mínimos que deberían implantarse. Los usuarios deben tener credenciales únicas, las cuentas con privilegios deben mantenerse separadas y las contraseñas por defecto deben cambiarse. La autenticación multifactor o continua figura en la lista cuando procede, y las redes OT deben segmentarse de las IT. La formación es anual para todos los empleados, y la tripulación recibe una familiarización al embarcar.
Detectar es breve: mantener una lista de las amenazas relevantes y vigilarlas. Responder significa notificar los incidentes «dentro de los plazos exigidos que defina la Administración» y conservar registros de cada uno. Las directrices no fijan ningún número de horas, de modo que la rapidez con la que hay que notificar la determinan las instrucciones de su Estado de abanderamiento. La formación anual abarca también la respuesta.
Recuperar pide estrategias para la recuperación y el restablecimiento de los sistemas esenciales, seguidas de un análisis de causa raíz tras cada incidente.
Para los buques e instalaciones con pabellón estadounidense, la ciberseguridad marítima conlleva obligaciones fijas en varios de estos pasos. El reglamento separa las redes IT de las OT. Exige autenticación multifactor en los sistemas IT protegidos con contraseña y en los sistemas OT accesibles de forma remota y, cuando no sea viable, controles compensatorios documentados. También exige simulacros cibernéticos al menos dos veces al año y un Responsable de Ciberseguridad designado y localizable las 24 horas.
Dos incidentes y las funciones que ponen a prueba
Dos casos públicos pusieron a prueba funciones distintas.
Clarkson PLC anunció el 29 de noviembre de 2017 que se había obtenido acceso no autorizado «a través de una única cuenta de usuario aislada». Un comunicado posterior, recogido por gCaptain en julio de 2018, situó la ventana de intrusión entre el 31 de mayo y el 4 de noviembre de 2017. Cinco meses de acceso, más o menos. Acortar ese plazo es tarea del paso Detectar. Ninguno de los dos comunicados dice cómo se vio comprometida la cuenta. El paso Proteger empieza en esa capa: credenciales únicas, cuentas con privilegios separadas, un segundo factor.
El caso de Maersk pone a prueba Recuperar. En su informe del segundo trimestre de 2017 la compañía dijo que había sufrido un ciberataque en la última semana del trimestre, y su informe anual de 2017 identifica el ataque de junio de 2017 como el malware NotPetya. Afectó sobre todo a Maersk Line, APM Terminals y Damco. Los volúmenes de negocio se vieron afectados negativamente durante un par de semanas en julio. En agosto de 2017 la compañía esperaba un impacto de 200-300 millones de USD, y el informe anual cifra las pérdidas en el orden de 250-300 millones de USD, que incluyen la pérdida de ingresos, los costes de restauración informática y los costes extraordinarios relacionados con las operaciones. El informe califica la recuperación de rápida.
Qué puede hacer un cargador ante el incidente de otro
Cuando los sistemas informáticos de un transportista caen, quien solo ve su contenedor a través del portal de ese transportista deja de verlo. Conviene tener un segundo sitio donde comprobar un número de contenedor, y la página de seguimiento de Navo cubre más de 240 transportistas. Pregunte a sus transportistas de cuál de las seis funciones podrían mostrarle pruebas.
Preguntas frecuentes
¿Quién debe designar a un responsable de ciberseguridad según la norma de la Guardia Costera de EE. UU.?
Según 33 CFR 101.620, el propietario o el operador de cada buque, instalación o instalación de la OCS con pabellón estadounidense. La norma exige designar por escrito, con nombre y cargo, a un Responsable de Ciberseguridad (Cybersecurity Officer) al que la Guardia Costera pueda localizar las 24 horas del día, los 7 días de la semana, y el propietario o el operador debe indicar cómo contactar con esa persona en cualquier momento.
¿Con qué frecuencia deben realizarse los simulacros cibernéticos según la norma estadounidense?
Al menos dos veces por año natural. El Responsable de Ciberseguridad debe asegurarse de que los simulacros pongan a prueba elementos concretos del Plan de Ciberseguridad, incluidas las respuestas a amenazas e incidentes, y pueden celebrarse junto con otros simulacros de seguridad o de otro tipo.
¿Hay que probar las copias de seguridad o basta con hacerlas?
Ambos documentos piden copias de seguridad, pero la norma estadounidense va más allá. Exige copias de seguridad de los sistemas IT y OT críticos que estén suficientemente protegidas y se prueben con frecuencia. Las directrices de la OMI incluyen las copias de seguridad periódicas de los sistemas y los planes de respuesta a incidentes en la función Proteger.