





















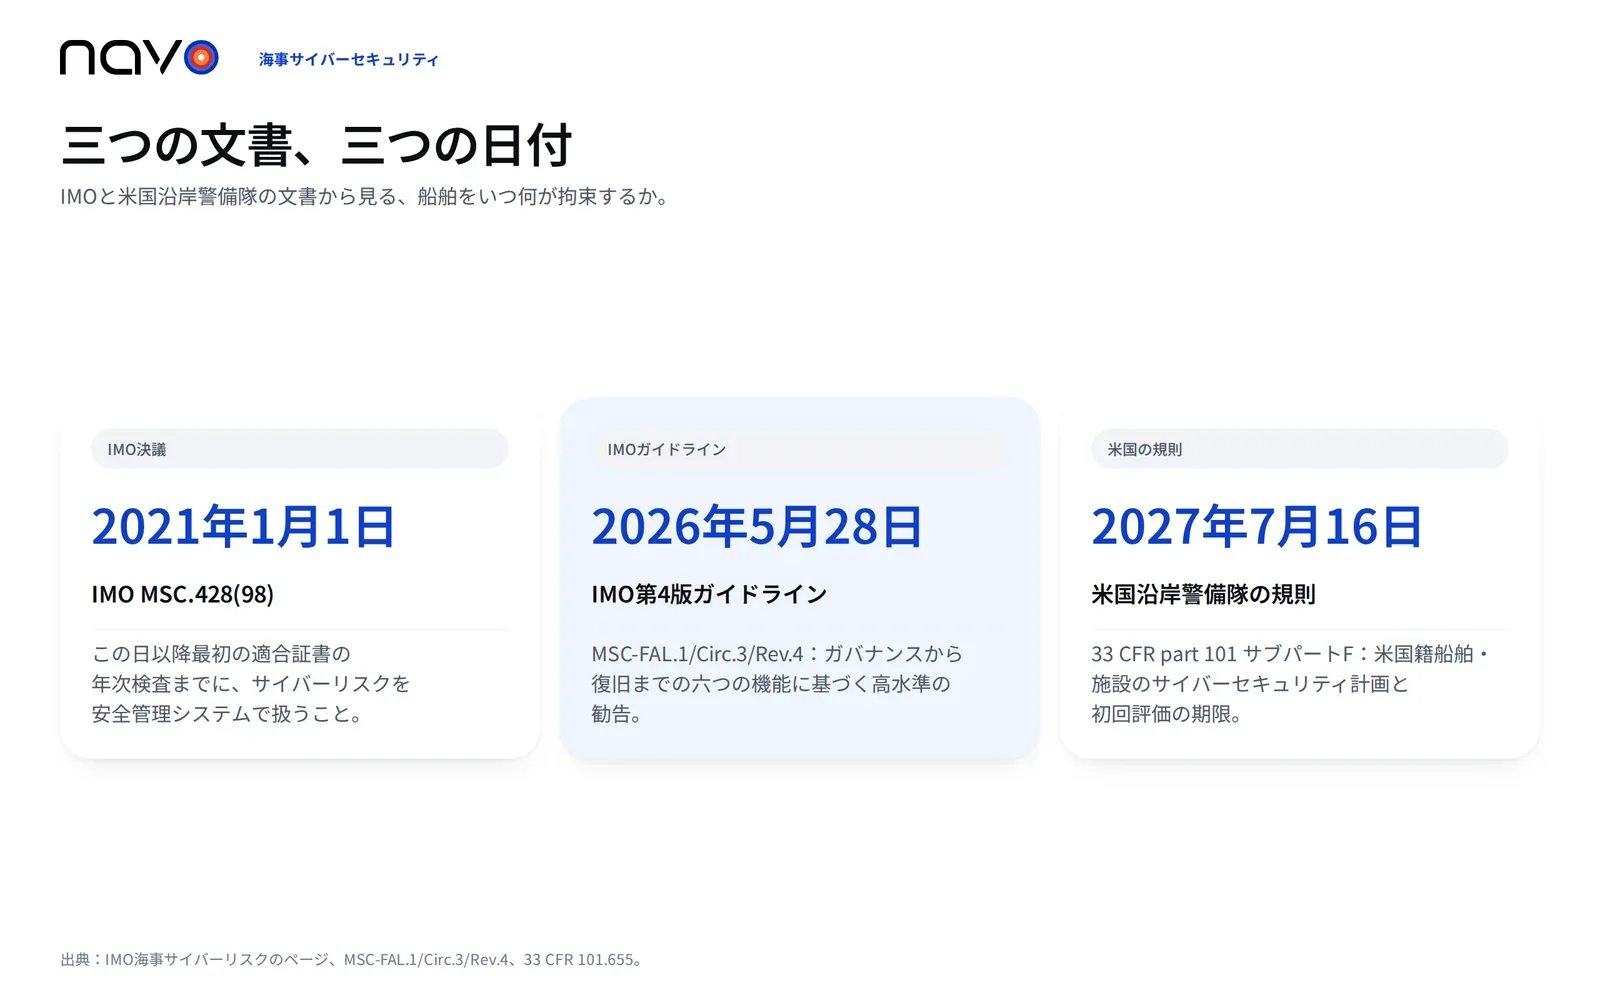
二つの組織が、同じ決議を違った言葉で説明している。Bureau Veritasは船主に対し、2021年1月1日以降は「世界中で航行を続けるには、IMO決議MSC.428(98)を遵守しなければならない」と伝えている。IMO自身のページの書きぶりはもっと穏やかで、同決議は、2021年1月1日以降最初の会社の適合証書の年次検査までに、サイバーリスクが安全管理システムで扱われるよう「主管庁に促している」。
どの日付が自社を拘束するのか
この違いは船隊管理者の予算に響く。IMOの経路では、海事サイバーセキュリティは安全管理システムの中に置かれる。決議は、2021年1月1日以降最初の適合証書の年次検査を基準点として、サイバーリスクがそこで扱われるよう主管庁に求めている。物差しとなるのは、IMOの海事サイバーリスク管理ガイドラインで、2017年4月と6月に最初に承認された。現行の文書は2026年5月28日付の回章MSC-FAL.1/Circ.3/Rev.4で、自らを「高水準の勧告」と称している。
米国は別の道を取り、要件を規則に書き込んだ。33 CFR part 101のサブパートFは、米国籍船、施設、OCS施設を対象とする。訓練は2026年1月12日までに修了する必要があり、以後毎年繰り返す。サイバーセキュリティ計画は2027年7月16日までに沿岸警備隊へ提出し、最初のサイバーセキュリティ評価の期限も同じ日だ。
IMOが挙げる順に見る六つの機能
附属書によれば、これらの機能要素は順番に進めるものではなく、並行して運用すべきものだ。それでも「ガバナンス」は文書の先頭に来る。附属書は、サイバーセキュリティに責任を負う一人または一組織を置き、行動するための権限と支援を与えることを求め、バックアップ管理、災害復旧、危機管理も同じ見出しの下に整理している。
「特定」は棚卸しの作業だ。会社は船上のデジタルシステムを一覧にし、ネットワーク接続とソフトウェア・ハードウェアのサプライチェーンを洗い出し、突然運用が止まると危険な状況を招きかねないシステムに印を付ける。
「防御」は項目が最も多く、附属書はこれらを実施すべき最低限の管理策と位置付けている。利用者には固有の認証情報を持たせ、特権アカウントは分離し、初期パスワードは変更する。適切な場合には多要素認証または継続的認証も項目に入り、OTネットワークはITから分離する。訓練は全従業員に毎年行い、乗組員には乗船時に習熟教育を行う。
「検知」は短い。関連する脅威の一覧を維持し、それを監視する。「対応」は、インシデントを「主管庁が定める期限内に」報告し、すべてについて記録を残すことを意味する。ガイドラインは時間数を示していないので、どれだけ早く報告すべきかは旗国の指示で決まる。年次訓練には対応も含まれる。
「復旧」は、重要システムの復旧と復元の戦略を求め、インシデントのたびに根本原因分析を行うよう求める。
米国籍の船舶や施設には、これらのいくつかの段階に確定した義務が付く。規則はITとOTのネットワークを分離する。パスワード保護されたITシステムと、遠隔からアクセスできるOTシステムには多要素認証を要求し、それが実行できない場合は、文書化された代替管理策を求める。さらに、サイバー演習を少なくとも年2回行うこと、24時間連絡のつくサイバーセキュリティ責任者を指名することも求めている。
二つのインシデントと、それが試す機能
公開されている二つの事例は、それぞれ別の機能に負荷をかけた。
Clarkson PLCは2017年11月29日に、「単一の孤立したユーザーアカウントを通じて」不正アクセスがあったと発表した。後の声明は、2018年7月にgCaptainが報じたもので、侵入期間を2017年5月31日から11月4日までとした。およそ5か月のアクセスだ。これを短縮するのが「検知」の仕事である。どちらの声明も、アカウントがどう侵害されたかは述べていない。「防御」はまさにその層から始まる。固有の認証情報、分離された特権アカウント、第二の認証要素だ。
マースクの事例が試すのは「復旧」だ。同社は2017年第2四半期報告書で、同四半期の最終週にサイバー攻撃を受けたと述べ、2017年の年次報告書は、2017年6月の攻撃をNotPetyaマルウェアだと明記している。被害を受けたのは主にMaersk Line、APM Terminals、Damcoだった。7月には2週間ほど業務量に悪影響が出た。2017年8月に同社は影響額を2億〜3億米ドルと見込み、年次報告書は損失を2.5億〜3億米ドル程度としており、収益の喪失、IT復旧費用、運営に関連する特別費用を含む。報告書は復旧を迅速だったとしている。
他社のインシデントに荷主ができること
船会社のITが止まると、コンテナを見る手段がその会社のポータルしかない人は、何も見えなくなる。コンテナ番号を確認する場所をもう一つ持っておく価値はあり、Navoの追跡ページは240社以上の船会社に対応している。六つの機能のうち、どれについて証拠を示せるか、取引先の船会社に尋ねてみよう。
よくある質問
米国沿岸警備隊の規則では、誰がサイバーセキュリティ責任者を指名しなければならないか。
33 CFR 101.620により、米国籍の船舶、施設、またはOCS施設の所有者または運航者である。規則は、氏名と役職を示した書面でサイバーセキュリティ責任者を指名することを求めており、沿岸警備隊が24時間、週7日連絡できる人物でなければならない。所有者または運航者は、その人物にいつでも連絡できる方法も明示する必要がある。
米国の規則では、サイバー演習はどのくらいの頻度で行うのか。
暦年ごとに少なくとも2回である。サイバーセキュリティ責任者は、演習が脅威やインシデントへの対応を含むサイバーセキュリティ計画の個別の要素を確認するものになるよう徹底しなければならず、演習は他の保安演習や保安以外の演習と合わせて実施してもよい。
バックアップは、コピーだけでなくテストも必要か。
どちらの文書もバックアップを求めているが、米国の規則はさらに踏み込む。重要なITおよびOTシステムのバックアップを十分に保護し、頻繁にテストすることを求めている。IMOのガイドラインは、定期的なシステムバックアップとインシデント対応計画を「防御」機能の下に挙げている。