





















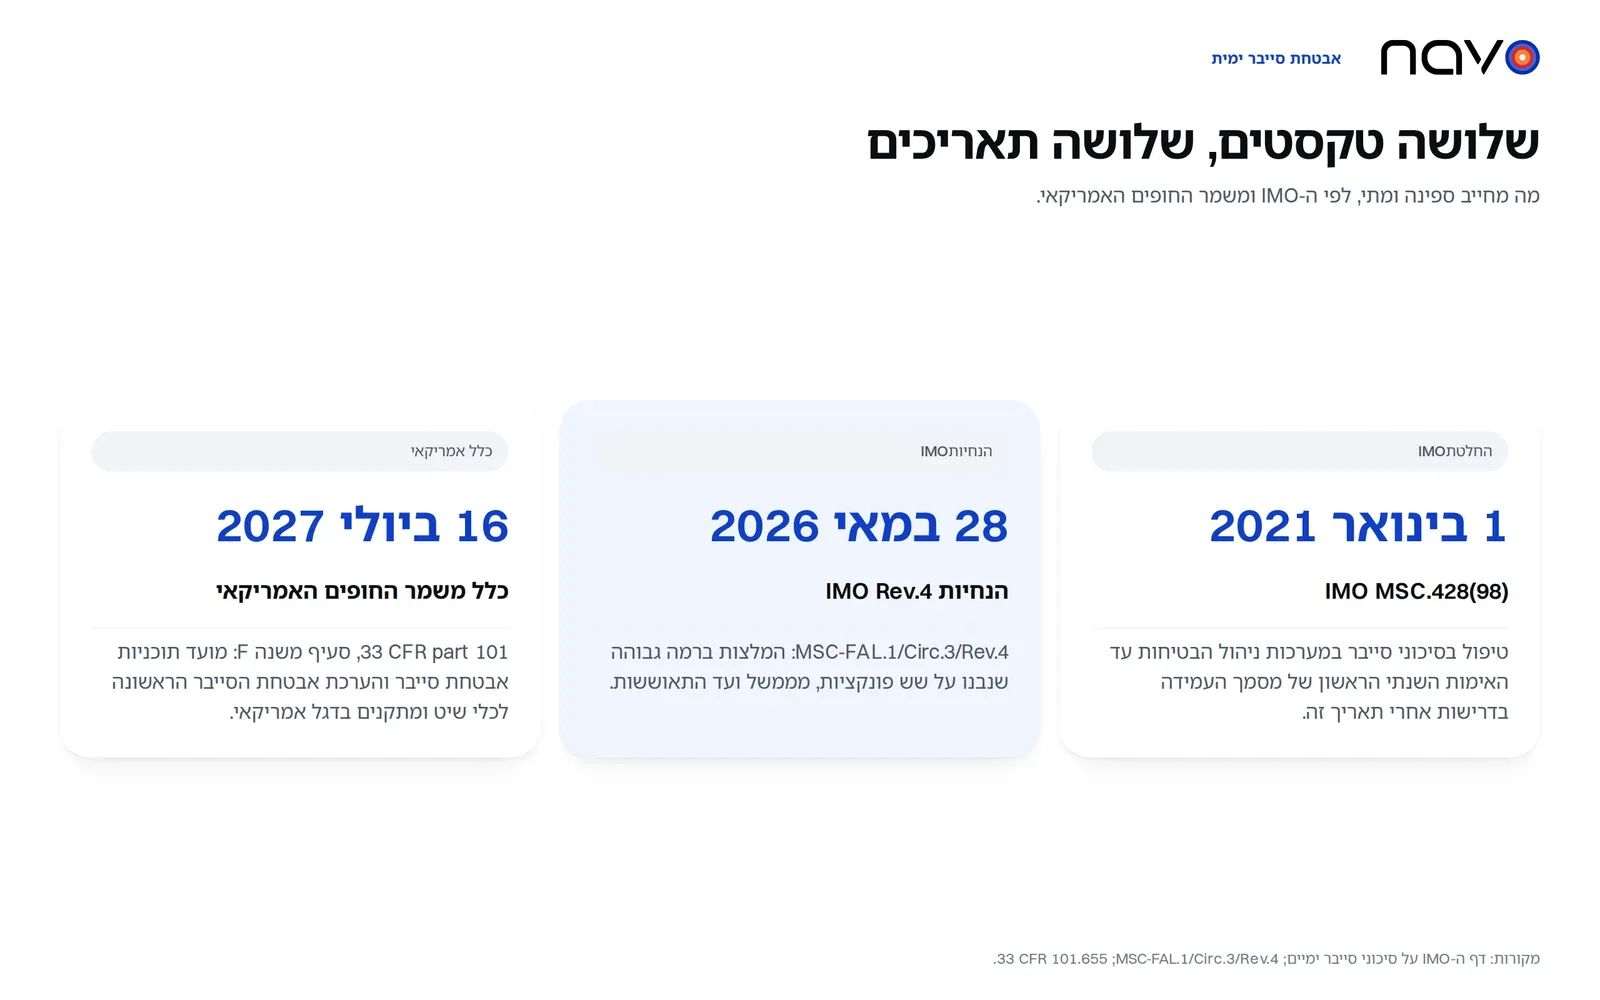
שני גופים מתארים את אותה החלטה בצורה שונה. Bureau Veritas אומרת לבעלי אוניות שמאז 1 בינואר 2021 עליהם “לעמוד בהחלטת IMO MSC.428(98) כדי להמשיך להפליג ברחבי העולם”. הדף של ה-IMO עצמו רך יותר: ההחלטה “מעודדת מינהלים להבטיח” שסיכוני סייבר יטופלו במערכות ניהול הבטיחות לכל המאוחר עד האימות השנתי הראשון של מסמך העמידה בדרישות (Document of Compliance) של החברה אחרי 1 בינואר 2021.
איזה תאריך מחייב אתכם
ההבדל משפיע על התקציב של מנהל צי. לפי מסלול ה-IMO, אבטחת סייבר ימית שייכת למערכת ניהול הבטיחות. ההחלטה מבקשת מהמינהלים לוודא שסיכוני סייבר מטופלים שם, כשהאימות השנתי הראשון של מסמך העמידה בדרישות אחרי 1 בינואר 2021 משמש נקודת ייחוס. אמת המידה היא ההנחיות לניהול סיכוני סייבר ימיים של ה-IMO, שאושרו לראשונה באפריל וביוני 2017. הנוסח הנוכחי הוא החוזר MSC-FAL.1/Circ.3/Rev.4 מ-28 במאי 2026, והוא מגדיר את עצמו “המלצות ברמה גבוהה”.
ארצות הברית בחרה במסלול אחר וכתבה את הדרישות בתקנות. סעיף משנה F של 33 CFR part 101 חל על כלי שיט, מתקנים ומתקני OCS בדגל אמריקאי. את ההכשרה היה צריך להשלים עד 12 בינואר 2026, והיא חוזרת מדי שנה. תוכניות אבטחת סייבר מוגשות למשמר החופים עד 16 ביולי 2027, ומועד ההגשה של הערכת אבטחת הסייבר הראשונה הוא באותו יום.
שש פונקציות, לפי הסדר שבו ה-IMO מונה אותן
הנספח קובע שהרכיבים הפונקציונליים האלה אינם רציפים וצריכים לפעול במקביל. ועדיין ממשל מופיע ראשון בעמוד: הנספח דורש אדם או גוף אחד שאחראי לאבטחת סייבר, עם סמכות ותמיכה לפעול, והוא משייך לאותה כותרת גם ניהול גיבויים, התאוששות מאסון וניהול משברים.
זיהוי הוא עבודת מצאי. החברה מפרטת את המערכות הדיגיטליות שעל הסיפון, ממפה את חיבורי הרשת שלהן ואת שרשראות האספקה של התוכנה והחומרה, ומסמנת את המערכות שכשל תפעולי פתאומי בהן עלול לגרום למצבים מסוכנים.
הגנה כוללת הכי הרבה סעיפים, והנספח מציג אותם כבקרות מינימום שיש ליישם. למשתמשים צריכים להיות אישורי גישה ייחודיים, חשבונות בעלי הרשאות מיוחדות צריכים להישאר נפרדים, וסיסמאות ברירת מחדל צריכות להשתנות. אימות רב-גורמי או רציף מופיע ברשימה במקום המתאים, ויש להפריד רשתות OT מרשתות IT. ההכשרה שנתית לכל העובדים, ואנשי הצוות עוברים היכרות בעת הצטרפותם לספינה.
איתור קצר: לנהל רשימה של איומים רלוונטיים ולעקוב אחריהם. תגובה פירושה דיווח על אירועים “במסגרות הזמן הנדרשות כפי שהוגדרו על ידי המינהל” ושמירת תיעוד של כל אחד מהם. ההנחיות אינן נוקבות במספר שעות, ולכן השאלה באיזו מהירות צריך לדווח נענית בהוראות מדינת הדגל שלכם. ההכשרה השנתית מכסה גם תגובה.
התאוששות מבקשת אסטרטגיות לשחזור ולהחזרה לפעולה של מערכות חיוניות, ואחריהן ניתוח שורש הבעיה לאחר כל אירוע.
בכלי שיט ומתקנים בדגל אמריקאי, אבטחת סייבר ימית מגיעה עם חובות קבועות בכמה מהשלבים האלה. התקנות מפרידות בין רשתות IT לרשתות OT. הן דורשות אימות רב-גורמי במערכות IT מוגנות בסיסמה ובמערכות OT הנגישות מרחוק, ובמקום שזה אינו ישים, בקרות מפצות מתועדות. הן דורשות גם תרגילי סייבר לפחות פעמיים בשנה וקצין אבטחת סייבר בשם, שאפשר להשיג בכל שעות היממה.
שני אירועים והפונקציות שהם בוחנים
שני מקרים פומביים מעמידים פונקציות שונות תחת לחץ.
Clarkson PLC הודיעה ב-29 בנובמבר 2017 שהושגה גישה לא מורשית “דרך חשבון משתמש יחיד ומבודד”. הצהרה מאוחרת יותר, שדווחה ב-gCaptain ביולי 2018, קבעה את חלון החדירה בין 31 במאי ל-4 בנובמבר 2017. חמישה חודשים של גישה, פחות או יותר. קיצור התקופה הזו הוא תפקידו של שלב האיתור. אף אחת מההצהרות אינה מספרת איך החשבון נפרץ. שלב ההגנה מתחיל בשכבה הזו: אישורי גישה ייחודיים, חשבונות הרשאה נפרדים, גורם שני.
המקרה של Maersk בוחן התאוששות. בדוח הרבעון השני של 2017 אמרה החברה שנפגעה בהתקפת סייבר בשבוע האחרון של הרבעון, ובדוח השנתי של 2017 היא מכנה את התקיפה מיוני 2017 נוזקת NotPetya. היא פגעה בעיקר ב-Maersk Line, ב-APM Terminals וב-Damco. היקפי הפעילות הושפעו לרעה במשך כשבועיים ביולי. באוגוסט 2017 החברה צפתה שההשפעה תהיה 200-300 מיליון דולר, והדוח השנתי מעמיד את ההפסדים בסדר גודל של 250-300 מיליון דולר, ובהם אובדן הכנסות, עלויות שחזור IT ועלויות חריגות הקשורות לפעילות. הדוח מכנה את ההתאוששות מהירה.
מה שולח יכול לעשות כשהאירוע של מישהו אחר
כשה-IT של מוביל קורס, מי שהמבט היחיד שלו על מכולה הוא הפורטל של אותו מוביל מאבד אותו. כדאי שיהיה מקום שני לבדיקת מספר מכולה, ודף המעקב של Navo מכסה יותר מ-240 מובילים. שאלו את המובילים שלכם לגבי אילו מששת הפונקציות הם יציגו לכם הוכחות.
שאלות נפוצות
מי חייב למנות קצין אבטחת סייבר לפי כלל משמר החופים האמריקאי?
לפי 33 CFR 101.620, הבעלים או המפעיל של כל כלי שיט, מתקן או מתקן OCS בדגל אמריקאי. הכלל דורש למנות בכתב קצין אבטחת סייבר, בשם ובתפקיד, שמשמר החופים יכול להשיג 24 שעות ביממה, 7 ימים בשבוע, והבעלים או המפעיל צריכים לציין כיצד אפשר ליצור איתו קשר בכל עת.
באיזו תדירות צריך לקיים תרגילי סייבר לפי הכלל האמריקאי?
לפחות פעמיים בכל שנה קלנדרית. קצין אבטחת הסייבר חייב לוודא שהתרגילים בוחנים רכיבים בודדים של תוכנית אבטחת הסייבר, כולל תגובה לאיומים ולאירועים, והם יכולים להתקיים יחד עם תרגילי אבטחה אחרים או תרגילים שאינם קשורים לאבטחה.
האם צריך לבדוק גיבויים, או רק להעתיק?
שני המסמכים דורשים גיבויים, אבל הכלל האמריקאי הולך רחוק יותר. הוא דורש גיבויים של מערכות IT ו-OT קריטיות, שמוגנים במידה מספקת ונבדקים בתדירות גבוהה. הנחיות ה-IMO מונות גיבויים סדירים של מערכות ותוכניות תגובה לאירועים תחת פונקציית ההגנה.