





















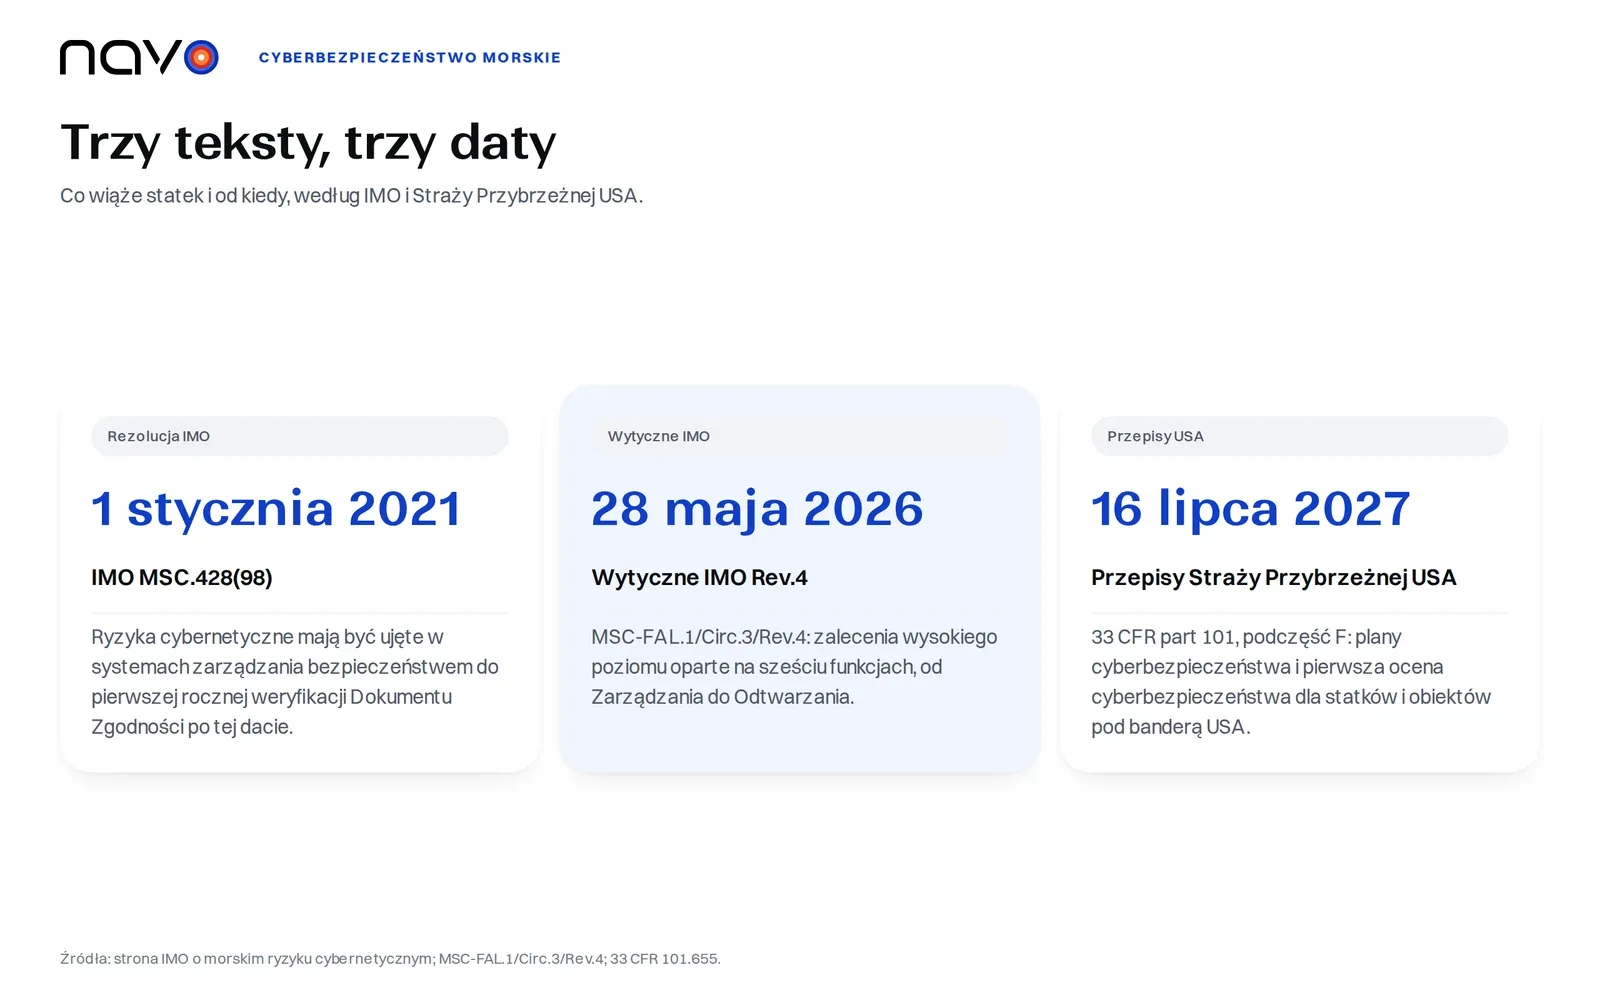
Dwie organizacje opisują tę samą rezolucję inaczej. Bureau Veritas informuje armatorów, że od 1 stycznia 2021 roku „muszą przestrzegać rezolucji IMO MSC.428(98), aby nadal pływać na całym świecie”. Strona samej IMO jest łagodniejsza: rezolucja „zachęca administracje do zapewnienia”, że ryzyka cybernetyczne zostaną uwzględnione w systemach zarządzania bezpieczeństwem nie później niż podczas pierwszej rocznej weryfikacji Dokumentu Zgodności firmy po 1 stycznia 2021 roku.
Która data obowiązuje
Ta różnica ma znaczenie dla budżetu menedżera floty. W trybie IMO cyberbezpieczeństwo morskie należy do systemu zarządzania bezpieczeństwem. Rezolucja prosi administracje o dopilnowanie, by ryzyka cybernetyczne były tam uwzględnione, a punktem odniesienia jest pierwsza roczna weryfikacja Dokumentu Zgodności po 1 stycznia 2021 roku. Miarą są Wytyczne IMO dotyczące zarządzania morskim ryzykiem cybernetycznym, zatwierdzone po raz pierwszy w kwietniu i czerwcu 2017 roku. Obecny tekst to okólnik MSC-FAL.1/Circ.3/Rev.4 z 28 maja 2026 roku, który sam nazywa się „zaleceniami wysokiego poziomu”.
USA poszły inną drogą i zapisały wymagania w przepisach. Podczęść F 33 CFR part 101 obejmuje statki pod banderą USA, obiekty i obiekty OCS. Szkolenie trzeba było ukończyć do 12 stycznia 2026 roku i powtarza się ono co roku. Plany cyberbezpieczeństwa trafiają do Straży Przybrzeżnej do 16 lipca 2027 roku, a pierwsza ocena cyberbezpieczeństwa jest wymagana tego samego dnia.
Sześć funkcji w kolejności, w jakiej wymienia je IMO
Załącznik stwierdza, że te elementy funkcjonalne nie są sekwencyjne i powinny działać równolegle. Zarządzanie i tak stoi na stronie na pierwszym miejscu: załącznik chce, by za cyberbezpieczeństwo odpowiadała jedna osoba lub jednostka, mająca uprawnienia i wsparcie do działania, a zarządzanie kopiami zapasowymi, odtwarzanie po awarii i zarządzanie kryzysowe zalicza do tego samego nagłówka.
Identyfikacja to inwentaryzacja. Firma spisuje systemy cyfrowe na pokładzie, mapuje ich połączenia sieciowe wraz z łańcuchami dostaw oprogramowania i sprzętu oraz oznacza systemy, których nagła awaria operacyjna może prowadzić do sytuacji niebezpiecznych.
Ochrona ma najwięcej pozycji, a załącznik przedstawia je jako minimalne zabezpieczenia, które powinny zostać wdrożone. Użytkownicy powinni mieć unikalne dane uwierzytelniające, konta uprzywilejowane powinny pozostać oddzielne, a hasła domyślne należy zmienić. Uwierzytelnianie wieloskładnikowe lub ciągłe jest na liście tam, gdzie to właściwe, a sieci OT powinny być oddzielone od IT. Szkolenie jest roczne dla wszystkich pracowników, a załoga przechodzi zapoznanie po wejściu na statek.
Wykrywanie jest krótkie: prowadzić listę istotnych zagrożeń i je obserwować. Reagowanie oznacza zgłaszanie incydentów „w terminach określonych przez Administrację” i prowadzenie zapisów o każdym z nich. Wytyczne nie podają liczby godzin, więc na pytanie, jak szybko trzeba zgłaszać, odpowiadają instrukcje państwa bandery. Roczne szkolenie obejmuje także reagowanie.
Odtwarzanie wymaga strategii odtwarzania i przywracania istotnych systemów, a po każdym incydencie analizy przyczyn źródłowych.
Dla statków i obiektów pod banderą USA cyberbezpieczeństwo morskie wiąże się ze stałymi obowiązkami na kilku z tych etapów. Przepisy oddzielają sieci IT od OT. Wymagają uwierzytelniania wieloskładnikowego w chronionych hasłem systemach IT i zdalnie dostępnych systemach OT, a tam, gdzie nie jest to wykonalne, udokumentowanych środków kompensujących. Wymagają też ćwiczeń cybernetycznych co najmniej dwa razy w roku oraz wyznaczonego Oficera ds. cyberbezpieczeństwa dostępnego całą dobę.
Dwa incydenty i funkcje, które sprawdzają
Dwa publiczne przypadki obciążają różne funkcje.
Clarkson PLC ogłosiła 29 listopada 2017 roku, że nieuprawniony dostęp uzyskano „przez jedno, odizolowane konto użytkownika”. Późniejsze oświadczenie, opisane przez gCaptain w lipcu 2018 roku, podało okres włamania od 31 maja do 4 listopada 2017 roku. Z grubsza pięć miesięcy dostępu. Skracanie tego czasu to zadanie etapu Wykrywanie. Żadne z oświadczeń nie mówi, jak konto zostało przejęte. Od tej warstwy zaczyna się etap Ochrona: unikalne dane uwierzytelniające, oddzielone konta uprzywilejowane, drugi składnik.
Przypadek Maersk sprawdza Odtwarzanie. W raporcie za II kwartał 2017 firma podała, że została dotknięta cyberatakiem w ostatnim tygodniu kwartału, a jej raport roczny za 2017 rok nazywa czerwcowy atak z 2017 roku złośliwym oprogramowaniem NotPetya. Uderzył głównie w Maersk Line, APM Terminals i Damco. Wolumeny biznesu były negatywnie dotknięte przez kilka tygodni w lipcu. W sierpniu 2017 roku firma spodziewała się wpływu rzędu 200-300 mln USD, a raport roczny podaje straty rzędu 250-300 mln USD, obejmujące utratę przychodów, koszty przywracania IT i nadzwyczajne koszty związane z operacjami. Raport nazywa odtwarzanie szybkim.
Co może zrobić spedytor wobec cudzego incydentu
Gdy IT przewoźnika przestaje działać, traci widok każdy, kto na kontener patrzy wyłącznie przez portal tego przewoźnika. Warto mieć drugie miejsce, gdzie można sprawdzić numer kontenera, a strona śledzenia Navo obejmuje 240+ przewoźników. Zapytaj swoich przewoźników, dla których z sześciu funkcji pokazaliby ci dowody.
Najczęstsze pytania
Kto musi wyznaczyć oficera ds. cyberbezpieczeństwa według przepisów Straży Przybrzeżnej USA?
Zgodnie z 33 CFR 101.620 właściciel lub operator każdego statku, obiektu lub obiektu OCS pod banderą USA. Przepisy wymagają pisemnego wyznaczenia Oficera ds. cyberbezpieczeństwa, z imienia i nazwiska oraz stanowiska, z którym Straż Przybrzeżna może się skontaktować 24 godziny na dobę, 7 dni w tygodniu, a właściciel lub operator musi wskazać, jak można się z tą osobą skontaktować w każdej chwili.
Jak często muszą odbywać się ćwiczenia cybernetyczne według przepisów USA?
Co najmniej dwa razy w każdym roku kalendarzowym. Oficer ds. cyberbezpieczeństwa musi dopilnować, by ćwiczenia sprawdzały poszczególne elementy Planu cyberbezpieczeństwa, w tym reakcje na zagrożenia i incydenty, a mogą być prowadzone razem z innymi ćwiczeniami z zakresu bezpieczeństwa lub niezwiązanymi z nim.
Czy kopie zapasowe trzeba testować, czy wystarczy je tworzyć?
Oba dokumenty wymagają kopii zapasowych, ale przepisy USA idą dalej. Wymagają kopii zapasowych krytycznych systemów IT i OT, które są dostatecznie chronione i często testowane. Wytyczne IMO wymieniają regularne kopie zapasowe systemów i plany reagowania na incydenty w funkcji Ochrona.