





















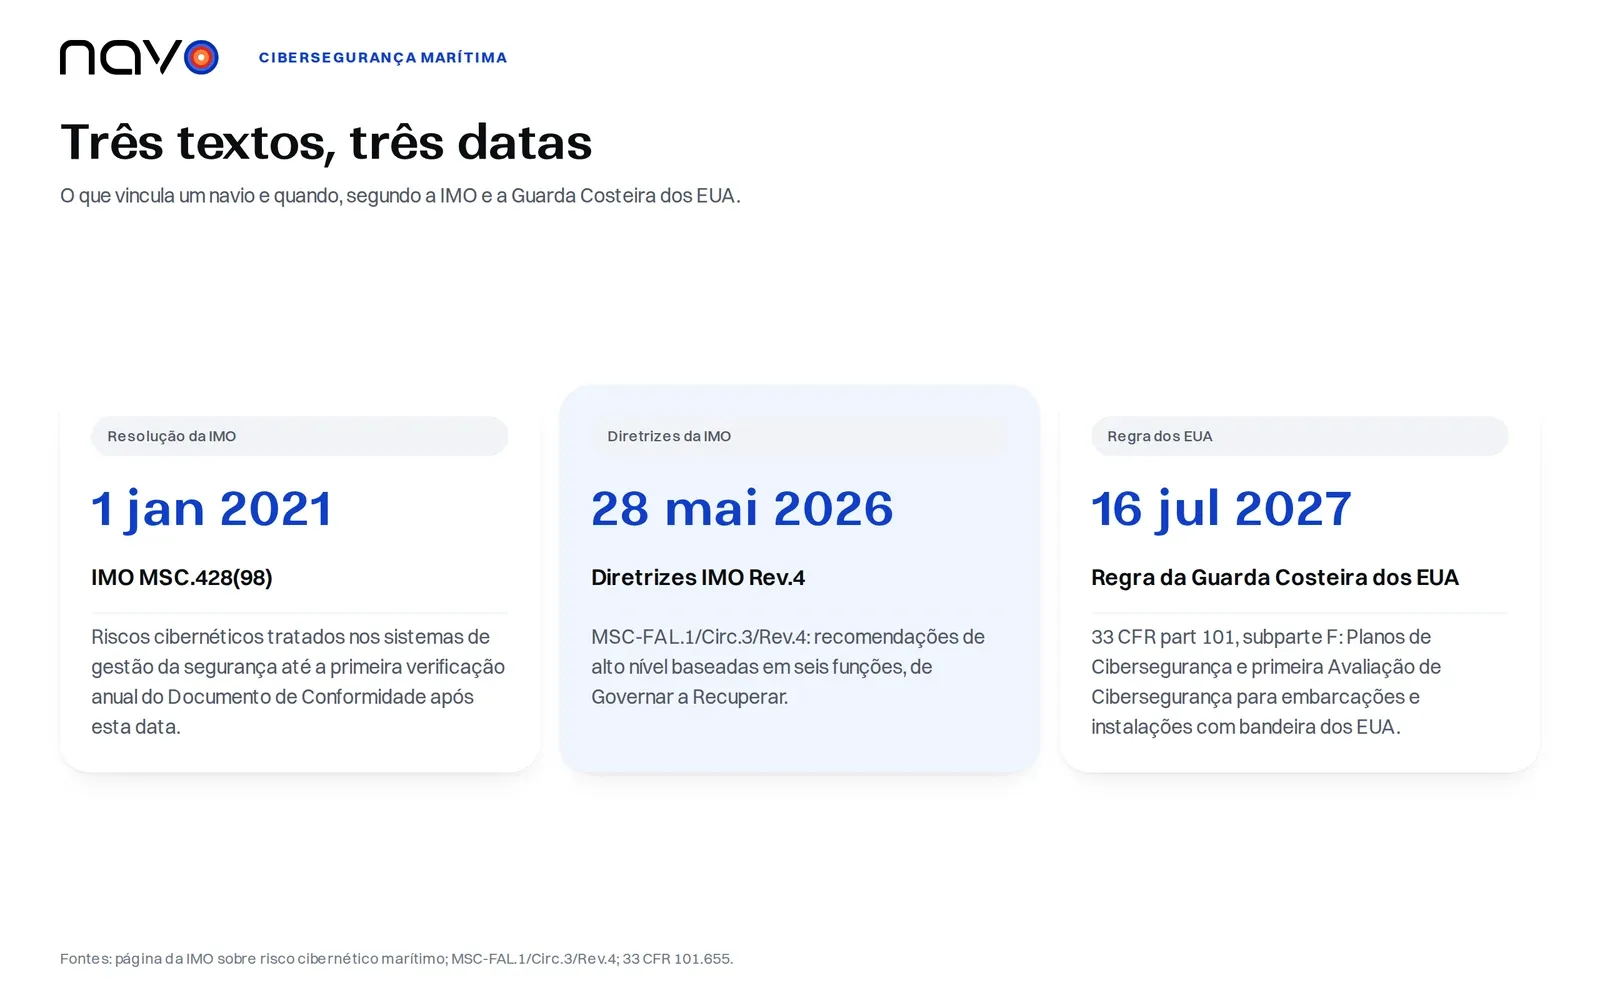
Duas organizações descrevem a mesma resolução de formas diferentes. A Bureau Veritas diz aos armadores que, a partir de 1 de janeiro de 2021, eles “devem cumprir a Resolução IMO MSC.428(98) para continuar navegando em todo o mundo”. A própria página da IMO é mais branda: a resolução “incentiva as administrações a garantir” que os riscos cibernéticos sejam tratados nos sistemas de gestão da segurança o mais tardar na primeira verificação anual do Documento de Conformidade da empresa após 1 de janeiro de 2021.
Qual data vale para você
A diferença pesa no orçamento do gestor de frota. Pela via da IMO, a cibersegurança marítima fica dentro do sistema de gestão da segurança. A resolução pede às administrações que cuidem para que os riscos cibernéticos sejam tratados ali, tendo como ponto de referência a primeira verificação anual do Documento de Conformidade após 1 de janeiro de 2021. A régua são as Diretrizes da IMO sobre gestão de riscos cibernéticos marítimos, aprovadas pela primeira vez em abril e junho de 2017. O texto atual é a circular MSC-FAL.1/Circ.3/Rev.4 de 28 de maio de 2026, que se descreve como “recomendações de alto nível”.
Os EUA seguiram outro caminho e escreveram as exigências em regulamento. A subparte F de 33 CFR part 101 cobre embarcações com bandeira dos EUA, instalações e instalações OCS. O treinamento tinha de ser concluído até 12 de janeiro de 2026 e se repete todo ano. Os Planos de Cibersegurança vão à Guarda Costeira até 16 de julho de 2027, e a primeira Avaliação de Cibersegurança vence no mesmo dia.
Seis funções, na ordem em que a IMO as lista
O anexo diz que esses elementos funcionais não são sequenciais e devem rodar em paralelo. Ainda assim, Governar vem primeiro na página: o anexo quer uma pessoa ou entidade responsável pela cibersegurança, com autoridade e apoio para agir, e coloca gestão de backup, recuperação de desastres e gestão de crises sob o mesmo título.
Identificar é um trabalho de inventário. A empresa lista os sistemas digitais a bordo, mapeia suas conexões de rede junto com as cadeias de fornecimento de software e hardware e marca os sistemas cuja falha operacional repentina pode resultar em situações perigosas.
Proteger traz o maior número de itens, e o anexo os apresenta como controles mínimos que devem ser implementados. Os usuários devem ter credenciais únicas, as contas privilegiadas devem ficar separadas e as senhas padrão devem ser trocadas. Autenticação multifator ou contínua consta da lista onde apropriado, e as redes OT devem ser segmentadas das de TI. O treinamento é anual para todos os funcionários, e a tripulação recebe familiarização ao embarcar no navio.
Detectar é curto: manter uma lista de ameaças relevantes e vigiá-las. Responder significa comunicar incidentes “dentro dos prazos exigidos pela Administração” e manter registros de cada um. As diretrizes não indicam número de horas, então a rapidez exigida na comunicação é definida pelas instruções do seu Estado de bandeira. O treinamento anual abrange também a resposta.
Recuperar pede estratégias para a recuperação e o restabelecimento dos sistemas essenciais, seguidas de uma análise de causa raiz após cada incidente.
Para navios e instalações com bandeira dos EUA, a cibersegurança marítima traz obrigações fixas em vários desses passos. A regra separa as redes de TI das de OT. Exige autenticação multifator em sistemas de TI protegidos por senha e em sistemas de OT com acesso remoto, e, quando isso não é viável, controles compensatórios documentados. Exige ainda exercícios cibernéticos pelo menos duas vezes por ano e um Oficial de Cibersegurança designado, localizável 24 horas por dia.
Dois incidentes e as funções que eles testam
Dois casos públicos colocaram funções diferentes sob pressão.
A Clarkson PLC anunciou em 29 de novembro de 2017 que houve acesso não autorizado “por meio de uma única conta de usuário isolada”. Uma declaração posterior, noticiada pela gCaptain em julho de 2018, situou a janela da intrusão entre 31 de maio e 4 de novembro de 2017. Cinco meses de acesso, mais ou menos. Encurtar isso é tarefa da etapa Detectar. Nenhuma das declarações diz como a conta foi comprometida. A etapa Proteger começa nessa camada: credenciais únicas, contas privilegiadas separadas, um segundo fator.
O caso da Maersk testa Recuperar. No relatório do 2º trimestre de 2017, a empresa disse ter sido atingida por um ataque cibernético na última semana do trimestre, e seu relatório anual de 2017 identifica o ataque de junho de 2017 como o malware NotPetya. Ele atingiu principalmente a Maersk Line, a APM Terminals e a Damco. Os volumes de negócios foram afetados negativamente por algumas semanas em julho. Em agosto de 2017, a empresa esperava um impacto de USD 200-300 milhões, e o relatório anual aponta perdas na ordem de USD 250-300 milhões, abrangendo perda de receita, custos de restauração de TI e custos extraordinários ligados às operações. O relatório classifica a recuperação como rápida.
O que um embarcador pode fazer diante do incidente de outra empresa
Quando a TI de uma transportadora cai, quem só enxerga o contêiner pelo portal dessa transportadora fica sem visão. Vale ter um segundo lugar para consultar o número do contêiner, e a página de rastreamento da Navo cobre 240+ transportadoras. Pergunte às suas transportadoras para quais das seis funções elas mostrariam evidências.
Perguntas frequentes
Quem precisa designar um oficial de cibersegurança segundo a regra da Guarda Costeira dos EUA?
Conforme 33 CFR 101.620, o proprietário ou operador de cada embarcação, instalação ou instalação OCS com bandeira dos EUA. A regra exige designar por escrito um Oficial de Cibersegurança, com nome e cargo, que a Guarda Costeira possa contatar 24 horas por dia, 7 dias por semana, e o proprietário ou operador deve indicar como essa pessoa pode ser contatada a qualquer momento.
Com que frequência os exercícios cibernéticos devem ser realizados pela regra dos EUA?
Pelo menos duas vezes por ano civil. O Oficial de Cibersegurança deve garantir que os exercícios testem elementos individuais do Plano de Cibersegurança, incluindo respostas a ameaças e incidentes, e eles podem ser realizados junto com outros exercícios de segurança ou não relacionados à segurança.
Os backups precisam ser testados ou apenas copiados?
Os dois documentos pedem backups, mas a regra dos EUA vai além. Exige backups de sistemas críticos de TI e OT que sejam suficientemente protegidos e testados com frequência. As diretrizes da IMO listam backups regulares de sistemas e planos de resposta a incidentes na função Proteger.