





















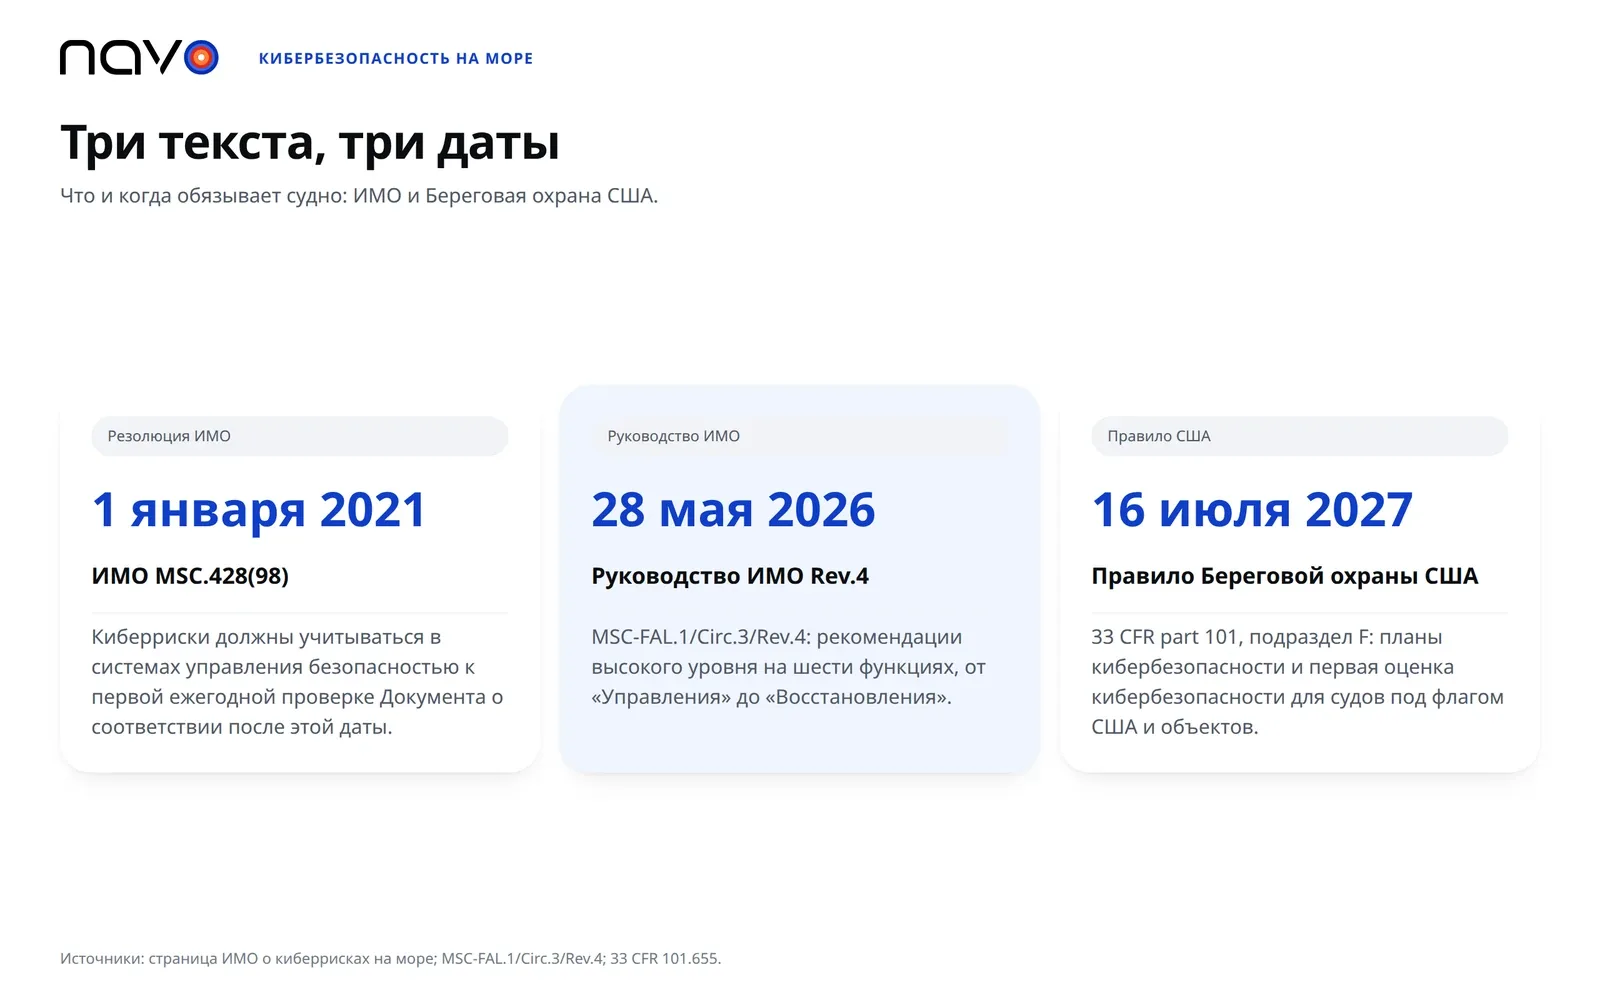
Две организации по-разному описывают одну и ту же резолюцию. Bureau Veritas сообщает судовладельцам, что с 1 января 2021 года они «обязаны соблюдать резолюцию ИМО MSC.428(98), чтобы продолжать плавать по всему миру». Собственная страница ИМО мягче: резолюция «призывает администрации обеспечить», чтобы киберриски учитывались в системах управления безопасностью не позднее первой ежегодной проверки Документа о соответствии компании после 1 января 2021 года.
Какая дата для вас обязательна
Разница важна для бюджета флотского менеджера. По линии ИМО кибербезопасность на море входит в систему управления безопасностью. Резолюция просит администрации следить, чтобы киберриски учитывались там, а точкой отсчёта служит первая ежегодная проверка Документа о соответствии после 1 января 2021 года. Мерилом служат Руководящие принципы ИМО по управлению киберрисками на море, впервые одобренные в апреле и июне 2017 года. Действующий текст: циркуляр MSC-FAL.1/Circ.3/Rev.4 от 28 мая 2026 года, и он сам называет себя «рекомендациями высокого уровня».
США пошли другим путём и закрепили требования в нормативном акте. Подраздел F 33 CFR part 101 охватывает суда под флагом США, объекты и объекты OCS. Обучение нужно было завершить к 12 января 2026 года, и оно повторяется каждый год. Планы кибербезопасности передаются в Береговую охрану к 16 июля 2027 года, и первая оценка кибербезопасности должна быть готова в тот же день.
Шесть функций в том порядке, в каком их перечисляет ИМО
Приложение указывает, что эти функциональные элементы не последовательны и должны работать одновременно. Тем не менее «Управление» стоит на странице первым: приложение требует, чтобы за кибербезопасность отвечали один человек или одна структура, имеющие полномочия и поддержку для действий, а резервное копирование, аварийное восстановление и кризисное управление отнесены к тому же разделу.
«Идентификация» это работа по инвентаризации. Компания перечисляет цифровые системы на борту, наносит на схему их сетевые соединения вместе с цепочками поставок программного и аппаратного обеспечения и отмечает системы, внезапный эксплуатационный отказ которых может привести к опасным ситуациям.
«Защита» содержит больше всего пунктов, и приложение подаёт их как минимальные меры, которые следует внедрить. У пользователей должны быть уникальные учётные данные, привилегированные учётные записи должны оставаться отдельными, а пароли по умолчанию нужно менять. Многофакторная или непрерывная аутентификация входит в перечень там, где это уместно, а сети OT следует отделять от сетей IT. Обучение ежегодное для всех сотрудников, а экипаж проходит ознакомление при поступлении на судно.
«Обнаружение» коротко: вести перечень значимых угроз и следить за ними. «Реагирование» означает сообщать об инцидентах «в сроки, установленные Администрацией» и вести записи о каждом. Руководящие принципы не называют числа часов, поэтому вопрос, как быстро нужно сообщать, решают инструкции государства флага. Ежегодное обучение охватывает и реагирование.
«Восстановление» требует стратегий восстановления и возврата в работу важнейших систем, а после каждого инцидента анализа первопричин.
Для судов и объектов под флагом США кибербезопасность на море сопровождается жёсткими обязательствами по нескольким из этих шагов. Правило разделяет сети IT и OT. Оно требует многофакторной аутентификации для защищённых паролем систем IT и систем OT с удалённым доступом, а там, где это невыполнимо, задокументированных компенсирующих мер. Также оно требует киберучений не реже двух раз в год и назначенного офицера по кибербезопасности, доступного круглосуточно.
Два инцидента и функции, которые они проверяют
Два публичных случая нагружают разные функции.
Clarkson PLC объявила 29 ноября 2017 года, что несанкционированный доступ был получен «через одну изолированную учётную запись пользователя». В более позднем заявлении, о котором сообщил gCaptain в июле 2018 года, период проникновения определён с 31 мая по 4 ноября 2017 года. Примерно пять месяцев доступа. Сокращать этот срок должен шаг «Обнаружение». Ни одно из заявлений не говорит, как была скомпрометирована учётная запись. С этого уровня начинается шаг «Защита»: уникальные учётные данные, раздельные привилегированные учётные записи, второй фактор.
Случай Maersk проверяет «Восстановление». В отчёте за второй квартал 2017 года компания сообщила, что в последнюю неделю квартала подверглась кибератаке, а её годовой отчёт за 2017 год называет июньскую атаку 2017 года вредоносной программой NotPetya. В основном она затронула Maersk Line, APM Terminals и Damco. Объёмы бизнеса были негативно затронуты в течение пары недель в июле. В августе 2017 года компания ожидала ущерб в 200-300 млн USD, а годовой отчёт оценивает потери порядка 250-300 млн USD, включая потерянную выручку, расходы на восстановление IT и чрезвычайные расходы, связанные с операциями. Отчёт называет восстановление быстрым.
Что может сделать грузоотправитель, когда сбой у другого
Когда у перевозчика отказывает IT, теряет обзор каждый, у кого единственный способ увидеть контейнер: портал этого перевозчика. Полезно иметь второе место, где можно проверить номер контейнера, а страница отслеживания Navo охватывает 240+ перевозчиков. Спросите своих перевозчиков, по каким из шести функций они могли бы показать вам подтверждения.
Частые вопросы
Кто обязан назначить офицера по кибербезопасности по правилу Береговой охраны США?
Согласно 33 CFR 101.620, владелец или оператор каждого судна под флагом США, объекта или объекта OCS. Правило требует письменно назначить офицера по кибербезопасности, с указанием имени и должности, с которым Береговая охрана может связаться 24 часа в сутки, 7 дней в неделю, а владелец или оператор должен указать, как с этим человеком можно связаться в любой момент.
Как часто по правилу США нужно проводить киберучения?
Не реже двух раз в каждом календарном году. Офицер по кибербезопасности должен обеспечить, чтобы учения проверяли отдельные элементы Плана кибербезопасности, включая реагирование на угрозы и инциденты; их можно проводить вместе с другими учениями по безопасности или не связанными с ней.
Резервные копии нужно проверять или достаточно просто копировать?
Оба документа требуют резервных копий, но правило США идёт дальше. Оно требует резервных копий критически важных систем IT и OT, которые достаточно защищены и часто проверяются. Руководящие принципы ИМО относят регулярное резервное копирование систем и планы реагирования на инциденты к функции «Защита».