





















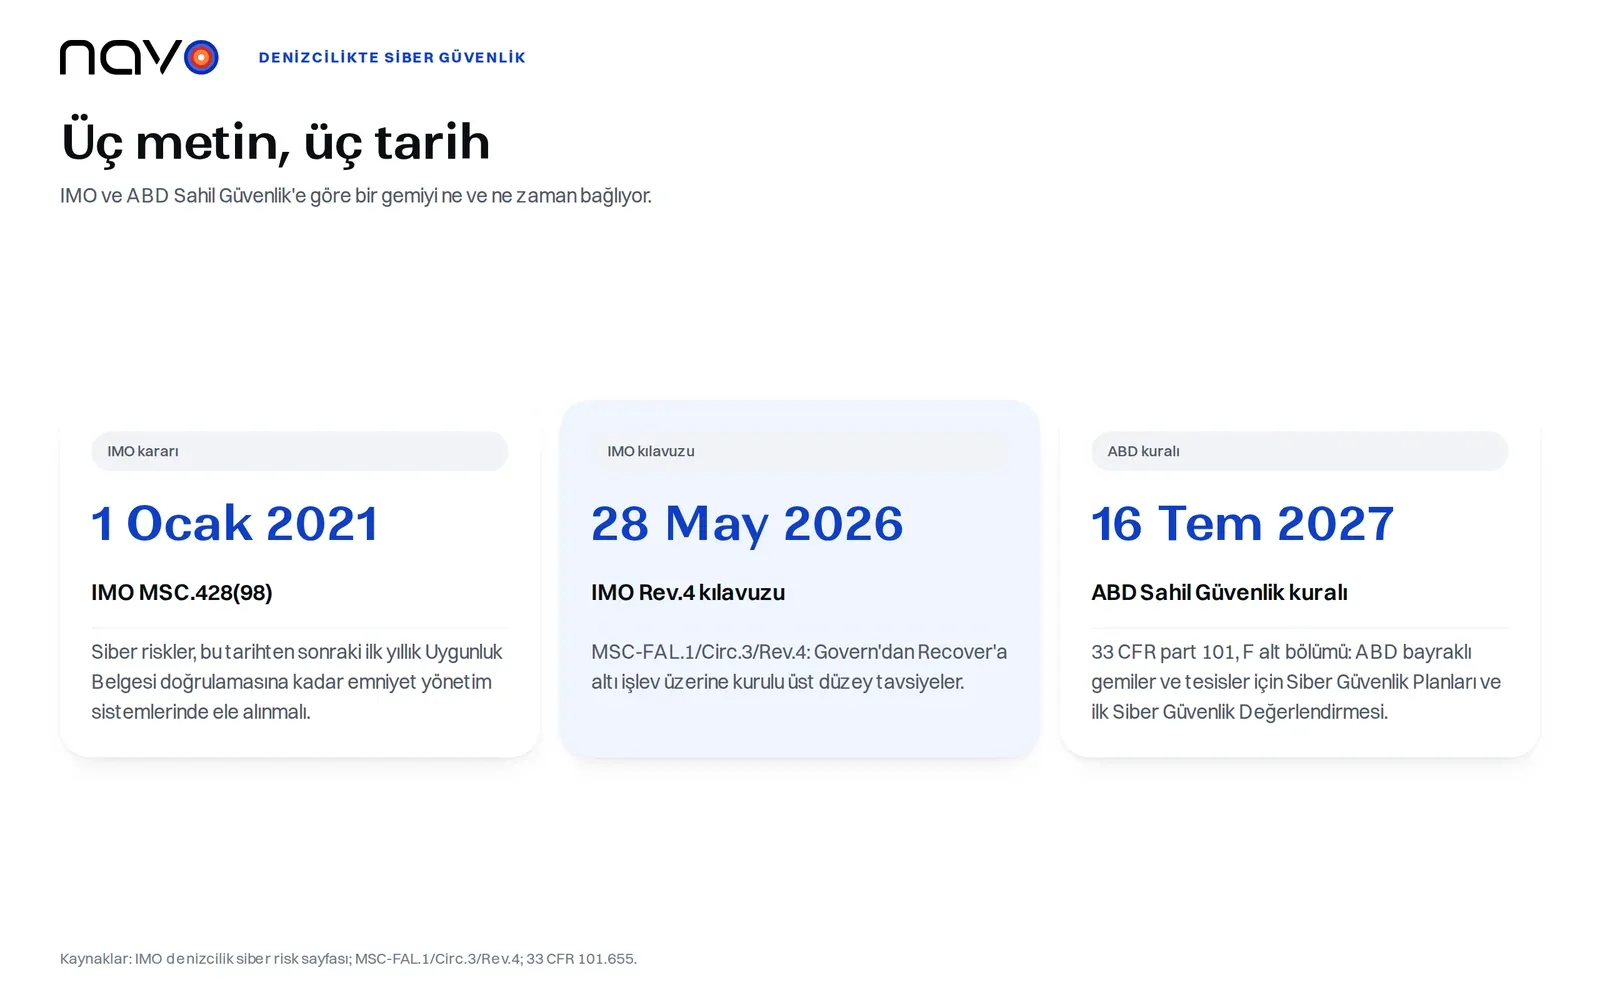
İki kuruluş aynı kararı farklı anlatıyor. Bureau Veritas armatörlere 1 Ocak 2021 itibarıyla “dünya genelinde seyre devam etmek için IMO MSC.428(98) sayılı Kararına uymaları gerektiğini” söylüyor. IMO’nun kendi sayfası daha yumuşak: karar, siber risklerin emniyet yönetim sistemlerinde, şirketin Uygunluk Belgesi’nin 1 Ocak 2021’den sonraki ilk yıllık doğrulamasından geç olmamak üzere ele alınmasını “sağlamaları için idareleri teşvik ediyor”.
Hangi tarih sizi bağlıyor
Bu fark bir filo yöneticisinin bütçesi için önemli. IMO yolunda denizcilikte siber güvenlik emniyet yönetim sisteminin içinde yer alır. Karar, idarelerden siber risklerin orada ele alınmasını sağlamalarını ister; başvuru noktası, 1 Ocak 2021’den sonraki ilk yıllık Uygunluk Belgesi doğrulamasıdır. Ölçüt, ilk kez Nisan ve Haziran 2017’de onaylanan IMO denizcilikte siber risk yönetimi kılavuzudur. Güncel metin, 28 Mayıs 2026 tarihli MSC-FAL.1/Circ.3/Rev.4 sirkülerdir ve kendisini “üst düzey tavsiyeler” olarak adlandırır.
ABD farklı bir yol seçti ve gereklilikleri yönetmeliğe yazdı. 33 CFR part 101’in F alt bölümü ABD bayraklı gemileri, tesisleri ve OCS tesislerini kapsar. Eğitimlerin 12 Ocak 2026’ya kadar tamamlanması gerekiyordu ve her yıl tekrarlanıyor. Siber Güvenlik Planları 16 Temmuz 2027’ye kadar Sahil Güvenlik’e sunulur, ilk Siber Güvenlik Değerlendirmesi de aynı gün teslim edilmelidir.
IMO’nun sıraladığı sırayla altı işlev
Ek, bu işlevsel unsurların ardışık olmadığını ve eşzamanlı yürütülmesi gerektiğini söylüyor. Yine de Govern (Yönetişim) sayfada ilk sırada: ek, siber güvenlikten tek bir kişinin veya birimin sorumlu olmasını, bunun için yetki ve destek sahibi olmasını istiyor; yedek yönetimini, felaket kurtarmayı ve kriz yönetimini de aynı başlık altına koyuyor.
Identify (Tanımlama) bir envanter işidir. Şirket gemideki dijital sistemleri listeler, bunların ağ bağlantılarını yazılım ve donanım tedarik zincirleriyle birlikte haritalar ve ani operasyonel arızası tehlikeli durumlara yol açabilecek sistemleri işaretler.
Protect (Koruma) en çok maddeyi taşır ve ek bunları uygulanması gereken asgari kontroller olarak çerçeveler. Kullanıcıların benzersiz kimlik bilgileri olmalı, ayrıcalıklı hesaplar ayrı tutulmalı ve varsayılan parolalar değiştirilmeli. Uygun olduğu yerde çok faktörlü veya sürekli kimlik doğrulama listede yer alıyor ve OT ağları IT’den ayrıştırılmalı. Eğitim tüm çalışanlar için yıllıktır, mürettebat da gemiye katılırken tanıtım eğitimi alır.
Detect (Tespit) kısa: ilgili tehditlerin listesini tutun ve onları izleyin. Respond (Müdahale), olayları “İdare tarafından belirlenen süreler içinde” bildirmek ve her birinin kaydını tutmak demektir. Kılavuz saat olarak bir sayı vermiyor, dolayısıyla ne kadar hızlı bildirmeniz gerektiğini bayrak devletinizin talimatları belirler. Yıllık eğitim müdahaleyi de kapsar.
Recover (Kurtarma), temel sistemlerin kurtarılması ve yeniden devreye alınması için stratejiler ister, her olaydan sonra da kök neden analizi yapılmasını.
ABD bayraklı gemiler ve tesisler için denizcilikte siber güvenlik, bu adımların birkaçında sabit yükümlülüklerle gelir. Kural IT ve OT ağlarını birbirinden ayırır. Parola korumalı IT sistemlerinde ve uzaktan erişilebilen OT sistemlerinde çok faktörlü kimlik doğrulamayı, bunun mümkün olmadığı yerde ise belgelenmiş telafi edici kontrolleri şart koşar. Ayrıca yılda en az iki siber tatbikat ve günün 24 saati ulaşılabilen, adı belirlenmiş bir Siber Güvenlik Görevlisi ister.
İki olay ve sınadıkları işlevler
İki kamuya açık vaka farklı işlevleri zorladı.
Clarkson PLC, 29 Kasım 2017’de yetkisiz erişimin “tek ve yalıtılmış bir kullanıcı hesabı üzerinden” sağlandığını duyurdu. Temmuz 2018’de gCaptain’in aktardığı sonraki bir açıklama, sızma aralığını 31 Mayıs ile 4 Kasım 2017 olarak verdi. Aşağı yukarı beş ay erişim. Bunu kısaltmak Detect adımının işi. İki açıklama da hesabın nasıl ele geçirildiğini söylemiyor. Protect adımı tam bu katmanda başlıyor: benzersiz kimlik bilgileri, ayrılmış ayrıcalıklı hesaplar, ikinci bir faktör.
Maersk vakası Recover’ı sınar. Şirket 2017 ikinci çeyrek raporunda çeyreğin son haftasında bir siber saldırıya uğradığını söyledi; 2017 yıllık raporu ise Haziran 2017 saldırısını NotPetya kötü amaçlı yazılımı olarak adlandırıyor. Saldırı esas olarak Maersk Line, APM Terminals ve Damco’yu vurdu. İş hacimleri Temmuz’da birkaç hafta olumsuz etkilendi. Şirket Ağustos 2017’de etkinin 200-300 milyon USD olacağını bekliyordu; yıllık rapor ise kayıpları gelir kaybı, IT’nin yeniden ayağa kaldırılması maliyetleri ve faaliyetlerle ilgili olağanüstü giderleri kapsayacak şekilde 250-300 milyon USD düzeyinde gösteriyor. Rapor toparlanmayı hızlı olarak niteliyor.
Bir yükleten, başkasının olayı karşısında ne yapabilir
Bir taşıyıcının IT sistemi çöktüğünde, konteynerini yalnızca o taşıyıcının portalından görenler onu gözden kaybeder. Konteyner numarasını sorgulamak için ikinci bir yerin olması iyi olur; Navo’nun takip sayfası 240+ taşıyıcıyı kapsıyor. Taşıyıcılarınıza altı işlevden hangisi için size kanıt gösterebileceklerini sorun.
Sık sorulan sorular
ABD Sahil Güvenlik kuralına göre Siber Güvenlik Görevlisini kim atamak zorunda?
33 CFR 101.620'ye göre, ABD bayraklı her geminin, tesisin veya OCS tesisinin sahibi ya da işletmecisi. Kural, Sahil Güvenlik'in günün 24 saati, haftanın 7 günü ulaşabileceği bir Siber Güvenlik Görevlisinin ad ve unvanıyla yazılı olarak belirlenmesini şart koşar; sahibi veya işletmecisi de bu kişiye her an nasıl ulaşılabileceğini bildirmek zorundadır.
ABD kuralına göre siber tatbikatlar ne sıklıkla yapılmalı?
Her takvim yılında en az iki kez. Siber Güvenlik Görevlisi, tatbikatların tehditlere ve olaylara müdahale dahil Siber Güvenlik Planı'nın tek tek unsurlarını sınadığından emin olmalıdır; tatbikatlar diğer güvenlik veya güvenlik dışı tatbikatlarla birlikte yapılabilir.
Yedekler sadece alınmalı mı, yoksa test de edilmeli mi?
Her iki belge de yedek ister, ancak ABD kuralı daha ileri gider. Yeterince korunan ve sık sık test edilen kritik IT ve OT sistemleri yedeklerini şart koşar. IMO kılavuzu, düzenli sistem yedeklerini ve olay müdahale planlarını Protect işlevi altında sıralar.