





















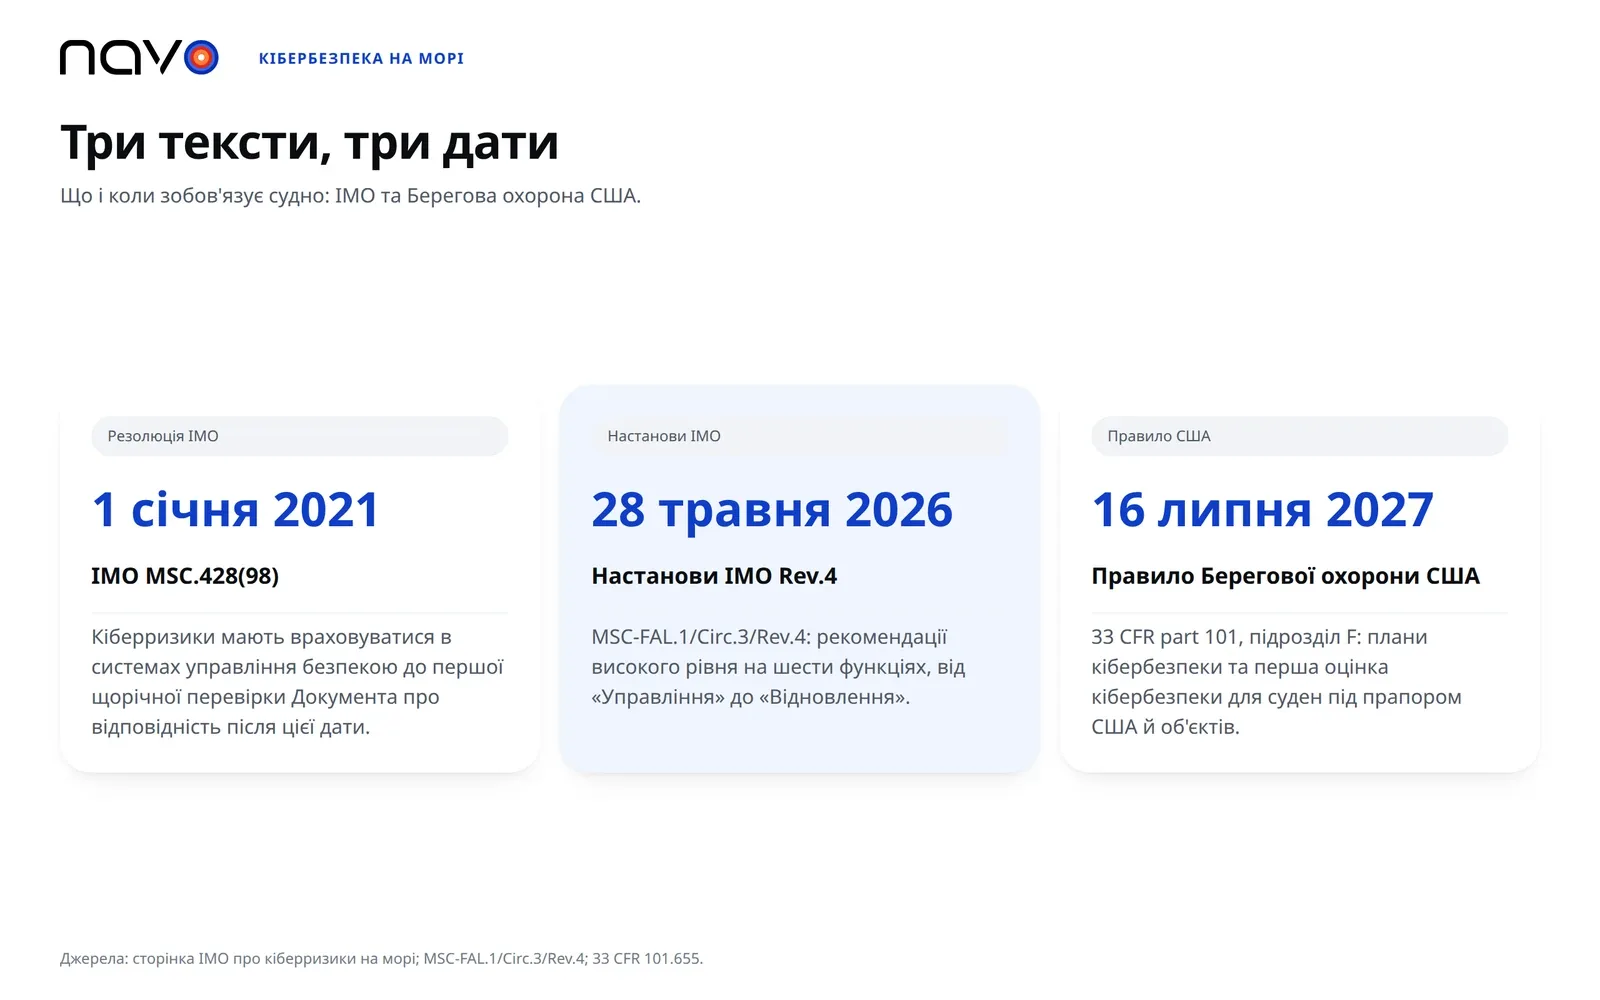
Дві організації по-різному описують одну й ту саму резолюцію. Bureau Veritas повідомляє судновласникам, що з 1 січня 2021 року вони «мають дотримуватися резолюції ІМО MSC.428(98), щоб і далі плавати по всьому світу». Власна сторінка ІМО м’якша: резолюція «закликає адміністрації забезпечити», щоб кіберризики враховувалися в системах управління безпекою не пізніше першої щорічної перевірки Документа про відповідність компанії після 1 січня 2021 року.
Яка дата для вас обов’язкова
Ця різниця важлива для бюджету флотського менеджера. За лінією ІМО кібербезпека на морі входить до системи управління безпекою. Резолюція просить адміністрації простежити, щоб кіберризики враховувалися там, а точкою відліку слугує перша щорічна перевірка Документа про відповідність після 1 січня 2021 року. Мірилом слугують Настанови ІМО з управління кіберризиками на морі, уперше схвалені в квітні та червні 2017 року. Чинний текст: циркуляр MSC-FAL.1/Circ.3/Rev.4 від 28 травня 2026 року, і він сам називає себе «рекомендаціями високого рівня».
США пішли іншим шляхом і закріпили вимоги в нормативному акті. Підрозділ F 33 CFR part 101 охоплює судна під прапором США, об’єкти та об’єкти OCS. Навчання мало бути завершене до 12 січня 2026 року й повторюється щороку. Плани кібербезпеки подаються до Берегової охорони до 16 липня 2027 року, і того ж дня має бути готова перша оцінка кібербезпеки.
Шість функцій у порядку, в якому їх наводить ІМО
Додаток зазначає, що ці функціональні елементи не є послідовними й мають виконуватися одночасно. Проте «Управління» стоїть на сторінці першим: додаток вимагає, щоб за кібербезпеку відповідала одна особа або одна структура, що має повноваження й підтримку діяти, а резервне копіювання, аварійне відновлення та кризове управління віднесено до того самого розділу.
«Ідентифікація» це інвентаризація. Компанія складає перелік цифрових систем на борту, наносить на схему їхні мережеві з’єднання разом із ланцюгами постачання програмного й апаратного забезпечення та позначає системи, раптова експлуатаційна відмова яких може призвести до небезпечних ситуацій.
«Захист» містить найбільше пунктів, і додаток подає їх як мінімальні заходи, які слід упровадити. Користувачі мають мати унікальні облікові дані, привілейовані облікові записи слід тримати окремо, а паролі за замовчуванням змінювати. Багатофакторна або безперервна автентифікація входить до переліку там, де це доречно, а мережі OT слід відокремлювати від мереж IT. Навчання щорічне для всіх працівників, а екіпаж проходить ознайомлення під час прибуття на судно.
«Виявлення» коротке: вести перелік актуальних загроз і стежити за ними. «Реагування» означає повідомляти про інциденти «у строки, встановлені Адміністрацією» та вести записи про кожен. Настанови не називають кількості годин, тож як швидко потрібно повідомляти, визначають інструкції держави прапора. Щорічне навчання охоплює й реагування.
«Відновлення» вимагає стратегій відновлення та повернення в роботу важливих систем, а після кожного інциденту аналізу першопричин.
Для суден і об’єктів під прапором США кібербезпека на морі супроводжується чіткими зобов’язаннями за кількома з цих кроків. Правило розділяє мережі IT і OT. Воно вимагає багатофакторної автентифікації для захищених паролем систем IT і систем OT із віддаленим доступом, а там, де це неможливо, задокументованих компенсувальних заходів. Також воно вимагає кібернавчань щонайменше двічі на рік і призначеного офіцера з кібербезпеки, доступного цілодобово.
Два інциденти та функції, які вони перевіряють
Два публічні випадки навантажують різні функції.
Clarkson PLC оголосила 29 листопада 2017 року, що несанкціонований доступ було отримано «через один ізольований обліковий запис користувача». У пізнішій заяві, про яку повідомив gCaptain у липні 2018 року, період проникнення визначено з 31 травня по 4 листопада 2017 року. Приблизно п’ять місяців доступу. Скорочувати цей строк має крок «Виявлення». Жодна із заяв не каже, як було скомпрометовано обліковий запис. З цього рівня починається крок «Захист»: унікальні облікові дані, окремі привілейовані облікові записи, другий фактор.
Випадок Maersk перевіряє «Відновлення». У звіті за другий квартал 2017 року компанія повідомила, що в останній тиждень кварталу зазнала кібератаки, а її річний звіт за 2017 рік називає червневу атаку 2017 року шкідливою програмою NotPetya. Вона вдарила насамперед по Maersk Line, APM Terminals і Damco. Обсяги бізнесу зазнали негативного впливу впродовж кількох тижнів у липні. У серпні 2017 року компанія очікувала вплив у 200-300 млн USD, а річний звіт оцінює збитки порядку 250-300 млн USD, зокрема втрату виручки, витрати на відновлення IT і надзвичайні витрати, пов’язані з операціями. Звіт називає відновлення швидким.
Що може зробити вантажовідправник, коли збій в іншого
Коли в перевізника відмовляє IT, огляд втрачає кожен, чий єдиний спосіб побачити контейнер: портал цього перевізника. Корисно мати друге місце, де можна перевірити номер контейнера, а сторінка відстеження Navo охоплює 240+ перевізників. Запитайте своїх перевізників, за якими з шести функцій вони могли б показати вам підтвердження.
Часті запитання
Хто має призначити офіцера з кібербезпеки за правилом Берегової охорони США?
Згідно з 33 CFR 101.620, власник або оператор кожного судна під прапором США, об'єкта чи об'єкта OCS. Правило вимагає письмово призначити офіцера з кібербезпеки, із зазначенням імені та посади, з яким Берегова охорона може зв'язатися 24 години на добу, 7 днів на тиждень, а власник або оператор має вказати, як із цією особою можна зв'язатися будь-коли.
Як часто за правилом США потрібно проводити кібернавчання?
Щонайменше двічі на кожен календарний рік. Офіцер з кібербезпеки має забезпечити, щоб навчання перевіряли окремі елементи Плану кібербезпеки, зокрема реагування на загрози та інциденти; їх можна проводити разом з іншими навчаннями з безпеки або не пов'язаними з нею.
Резервні копії треба перевіряти чи досить їх просто робити?
Обидва документи вимагають резервних копій, але правило США йде далі. Воно вимагає резервних копій критичних систем IT і OT, які достатньо захищені та часто перевіряються. Настанови ІМО відносять регулярне резервне копіювання систем і плани реагування на інциденти до функції «Захист».