





















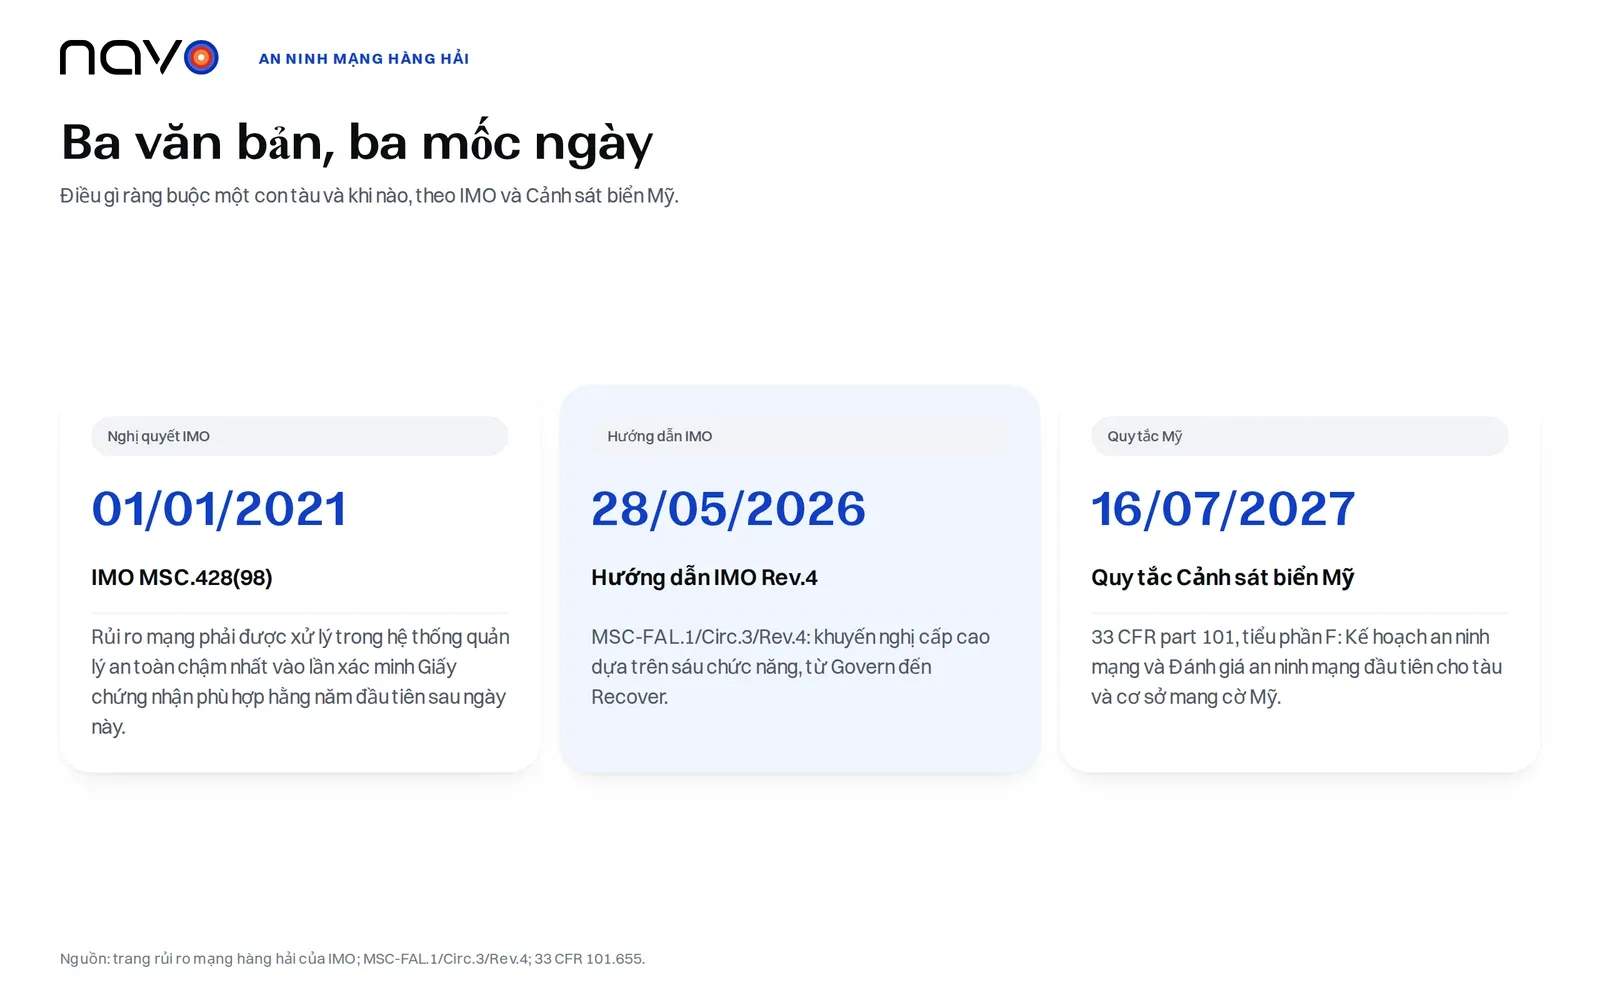
Hai tổ chức mô tả cùng một nghị quyết theo hai cách khác nhau. Bureau Veritas nói với chủ tàu rằng từ ngày 1 tháng 1 năm 2021 họ “phải tuân thủ Nghị quyết IMO MSC.428(98) để tiếp tục hoạt động trên toàn thế giới”. Trang của chính IMO thì mềm hơn: nghị quyết “khuyến khích các chính quyền hành chính bảo đảm” rằng rủi ro mạng được xử lý trong hệ thống quản lý an toàn chậm nhất là vào lần xác minh hằng năm đầu tiên đối với Giấy chứng nhận phù hợp của công ty sau ngày 1 tháng 1 năm 2021.
Mốc ngày nào ràng buộc bạn
Sự khác biệt này ảnh hưởng đến ngân sách của người quản lý đội tàu. Theo lộ trình của IMO, an ninh mạng hàng hải nằm trong hệ thống quản lý an toàn. Nghị quyết yêu cầu các chính quyền hành chính bảo đảm rằng rủi ro mạng được xử lý tại đó, với mốc tham chiếu là lần xác minh hằng năm đầu tiên đối với Giấy chứng nhận phù hợp sau ngày 1 tháng 1 năm 2021. Thước đo là Hướng dẫn về quản lý rủi ro mạng hàng hải của IMO, được thông qua lần đầu vào tháng 4 và tháng 6 năm 2017. Văn bản hiện hành là thông tri MSC-FAL.1/Circ.3/Rev.4 ngày 28 tháng 5 năm 2026, và tự gọi mình là “khuyến nghị ở cấp cao”.
Hoa Kỳ chọn con đường khác và đưa các yêu cầu vào quy định pháp luật. Tiểu phần F của 33 CFR part 101 áp dụng cho tàu mang cờ Mỹ, các cơ sở và cơ sở OCS. Việc đào tạo phải hoàn thành trước ngày 12 tháng 1 năm 2026 và lặp lại hằng năm. Kế hoạch an ninh mạng nộp cho Cảnh sát biển trước ngày 16 tháng 7 năm 2027, và đợt Đánh giá an ninh mạng đầu tiên đến hạn cùng ngày.
Sáu chức năng, theo thứ tự IMO liệt kê
Phụ lục nói rằng các yếu tố chức năng này không theo trình tự và nên chạy đồng thời. Govern (Quản trị) vẫn đứng đầu trên trang: phụ lục muốn có một người hoặc một đơn vị chịu trách nhiệm về an ninh mạng, có thẩm quyền và sự hỗ trợ để hành động, và xếp quản lý bản sao lưu, khôi phục sau thảm họa và quản lý khủng hoảng vào cùng một mục.
Identify (Nhận diện) là công việc kiểm kê. Công ty liệt kê các hệ thống số trên tàu, vẽ sơ đồ kết nối mạng của chúng cùng chuỗi cung ứng phần mềm và phần cứng, và đánh dấu những hệ thống mà sự cố vận hành đột ngột có thể dẫn đến tình huống nguy hiểm.
Protect (Bảo vệ) có nhiều hạng mục nhất, và phụ lục coi đó là các biện pháp kiểm soát tối thiểu cần được triển khai. Người dùng cần có thông tin đăng nhập riêng, tài khoản đặc quyền phải tách biệt, và mật khẩu mặc định phải được đổi. Xác thực đa yếu tố hoặc xác thực liên tục nằm trong danh sách khi phù hợp, và mạng OT cần được phân tách khỏi IT. Đào tạo diễn ra hằng năm cho toàn bộ nhân viên, còn thuyền viên được làm quen với tàu khi xuống tàu nhận nhiệm vụ.
Detect (Phát hiện) ngắn gọn: lập danh sách các mối đe dọa liên quan và theo dõi chúng. Respond (Ứng phó) nghĩa là báo cáo sự cố “trong thời hạn yêu cầu do Chính quyền hành chính quy định” và lưu hồ sơ từng sự cố. Hướng dẫn không nêu số giờ cụ thể, nên báo cáo nhanh đến mức nào là do chỉ dẫn của quốc gia mang cờ của bạn quyết định. Đào tạo hằng năm cũng bao gồm cả phần ứng phó.
Recover (Khôi phục) yêu cầu có chiến lược khôi phục và đưa các hệ thống thiết yếu hoạt động trở lại, tiếp theo là phân tích nguyên nhân gốc sau mỗi sự cố.
Đối với tàu và cơ sở mang cờ Mỹ, an ninh mạng hàng hải đi kèm các nghĩa vụ cố định ở nhiều bước trong số này. Quy tắc tách mạng IT khỏi mạng OT. Quy tắc đòi hỏi xác thực đa yếu tố trên các hệ thống IT có bảo vệ bằng mật khẩu và các hệ thống OT truy cập từ xa, và ở nơi không khả thi thì phải có biện pháp kiểm soát bù trừ được ghi lại bằng văn bản. Quy tắc cũng yêu cầu diễn tập an ninh mạng ít nhất hai lần mỗi năm và một Cán bộ an ninh mạng được chỉ định, liên lạc được suốt ngày đêm.
Hai sự cố và các chức năng chúng thử thách
Hai vụ việc công khai đặt các chức năng khác nhau dưới áp lực.
Clarkson PLC thông báo ngày 29 tháng 11 năm 2017 rằng đã có truy cập trái phép “qua một tài khoản người dùng đơn lẻ và biệt lập”. Một tuyên bố sau đó, được gCaptain đưa tin vào tháng 7 năm 2018, xác định thời gian xâm nhập từ 31 tháng 5 đến 4 tháng 11 năm 2017. Khoảng năm tháng truy cập. Rút ngắn khoảng này là việc của bước Detect. Cả hai tuyên bố đều không nói tài khoản bị chiếm quyền như thế nào. Bước Protect bắt đầu đúng ở tầng đó: thông tin đăng nhập riêng, tài khoản đặc quyền tách biệt, yếu tố xác thực thứ hai.
Vụ Maersk thử thách Recover. Trong báo cáo quý 2 năm 2017, công ty cho biết bị tấn công mạng vào tuần cuối của quý, và báo cáo thường niên 2017 gọi vụ tấn công tháng 6 năm 2017 là phần mềm độc hại NotPetya. Cuộc tấn công chủ yếu nhắm vào Maersk Line, APM Terminals và Damco. Khối lượng kinh doanh bị ảnh hưởng tiêu cực trong vài tuần của tháng 7. Tháng 8 năm 2017, công ty dự kiến tác động ở mức 200-300 triệu USD, và báo cáo thường niên nêu khoản thiệt hại vào khoảng 250-300 triệu USD, gồm mất doanh thu, chi phí khôi phục hệ thống IT và các chi phí bất thường liên quan đến hoạt động. Báo cáo gọi việc khôi phục là nhanh.
Chủ hàng có thể làm gì trước sự cố của người khác
Khi hệ thống IT của hãng tàu ngừng hoạt động, ai chỉ xem được container qua cổng thông tin của hãng đó sẽ mất tầm nhìn. Nên có thêm một nơi thứ hai để kiểm tra số container, và trang theo dõi của Navo bao phủ 240+ hãng tàu. Hãy hỏi các hãng tàu của bạn họ có thể đưa ra bằng chứng cho chức năng nào trong sáu chức năng.
Câu hỏi thường gặp
Ai phải chỉ định Cán bộ an ninh mạng theo quy tắc của Cảnh sát biển Mỹ?
Theo 33 CFR 101.620, đó là chủ sở hữu hoặc đơn vị khai thác của mỗi tàu mang cờ Mỹ, cơ sở hoặc cơ sở OCS. Quy tắc yêu cầu chỉ định bằng văn bản một Cán bộ an ninh mạng, nêu rõ họ tên và chức danh, mà Cảnh sát biển có thể liên lạc 24 giờ một ngày, 7 ngày một tuần, và chủ sở hữu hoặc đơn vị khai thác phải nêu rõ cách liên lạc với người đó bất cứ lúc nào.
Theo quy tắc của Mỹ, bao lâu phải diễn tập an ninh mạng một lần?
Ít nhất hai lần mỗi năm dương lịch. Cán bộ an ninh mạng phải bảo đảm các buổi diễn tập kiểm tra từng yếu tố của Kế hoạch an ninh mạng, bao gồm cách ứng phó với mối đe dọa và sự cố, và có thể tổ chức cùng các buổi diễn tập an ninh hoặc không thuộc an ninh khác.
Bản sao lưu cần được kiểm thử hay chỉ cần sao chép?
Cả hai văn bản đều yêu cầu sao lưu, nhưng quy tắc của Mỹ đi xa hơn. Quy tắc yêu cầu sao lưu các hệ thống IT và OT quan trọng, được bảo vệ đầy đủ và kiểm thử thường xuyên. Hướng dẫn của IMO xếp việc sao lưu hệ thống định kỳ và các kế hoạch ứng phó sự cố vào chức năng Protect.