





















Η κυβερνοασφάλεια για ναυτιλιακές εταιρείες ξεκινά από ένα ερώτημα προϋπολογισμού: πού πηγαίνει το πρώτο ευρώ; Η σειρά που προτείνει αυτό το άρθρο, με βάση δημόσιες υποθέσεις από τον χώρο των logistics και στοιχεία για την απάτη με επιχειρηματικά email στις ΗΠΑ, είναι: πρώτα οι συνδέσεις χρηστών, δεύτερον οι οδηγίες πληρωμής, τρίτον η ανάκτηση. Το Εθνικό Κέντρο Κυβερνοασφάλειας του Ηνωμένου Βασιλείου (NCSC) αναφέρει στον οδηγό του για μικρούς οργανισμούς ότι μία στις δύο μικρές επιχειρήσεις στο Ηνωμένο Βασίλειο υφίσταται κάποιο κυβερνοπεριστατικό κάθε χρόνο και ότι οι μικρές επιχειρήσεις έχουν τις ίδιες πιθανότητες με τις μεγαλύτερες να έρθουν αντιμέτωπες με το διαδικτυακό έγκλημα.
Ποιος από το προσωπικό σας μπορεί να βυθίσει ολόκληρη την εταιρεία με έναν κωδικό;
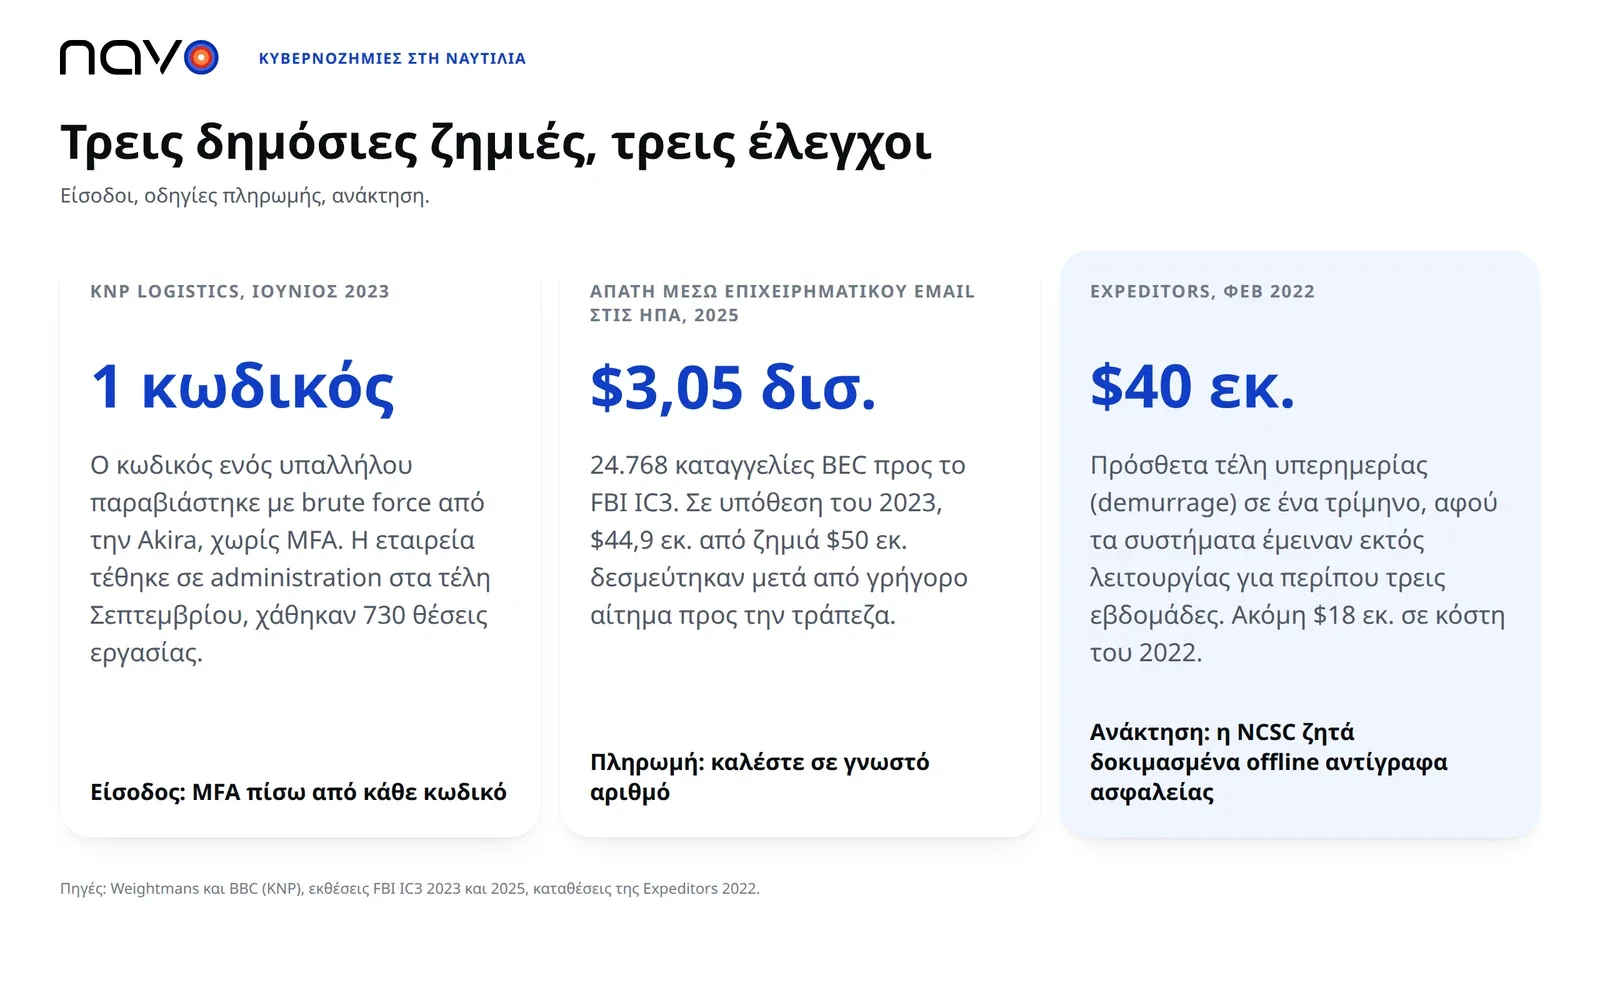
Τον Ιούνιο του 2023 η ομάδα ransomware Akira επιτέθηκε στην KNP Logistics, τη μητρική εταιρεία με έδρα το Kettering της Knights of Old, μιας εταιρείας οδικών μεταφορών ηλικίας 158 ετών. Το δικηγορικό γραφείο Weightmans, που ανέλυσε αργότερα την υπόθεση, αναφέρει ότι η ομάδα μπήκε στο σύστημα σπάζοντας με brute force τον κωδικό ενός υπαλλήλου, χωρίς καμία πολυπαραγοντική ταυτοποίηση (MFA) από πίσω. Στα τέλη Σεπτεμβρίου η KNP είχε τεθεί υπό διαχείριση και χάθηκαν 730 θέσεις εργασίας, σύμφωνα με τον απολογισμό του BBC. Το The Record προσθέτει ότι η πώληση μιας οντότητας διέσωσε περίπου 170 θέσεις. Ο διαχειριστής δήλωσε στο The Record ότι, μέσα σε δύσκολες συνθήκες αγοράς και χωρίς να μπορεί να εξασφαλίσει επείγουσα χρηματοδότηση εξαιτίας της επίθεσης, η επιχείρηση δεν μπορούσε να συνεχίσει. Ο κωδικός ήταν μία αιτία ανάμεσα σε πολλές.
Συμβουλές για αλλαγή κωδικών κάθε τρίμηνο βρίσκει κανείς εύκολα. Το NCSC σημειώνει ότι πολλά συστήματα επιβάλλουν αλλαγή κάθε 30, 60 ή 90 ημέρες, και οι οδηγίες του του 2018 για τους κωδικούς τάσσονται εναντίον και αυτής της πρακτικής και των κανόνων πολυπλοκότητας. Η υποχρεωτική λήξη βλάπτει περισσότερο απ’ όσο βοηθά, επειδή οι άνθρωποι διαλέγουν μικρές παραλλαγές του παλιού κωδικού και οι κλεμμένοι κωδικοί συνήθως αξιοποιούνται αμέσως. Οι απαιτήσεις πολυπλοκότητας, όπως λέει, αποτελούν φτωχή άμυνα απέναντι σε επιθέσεις μαντέματος. Επισημαίνει επίσης έναν διαχειριστή κωδικών, τρεις τυχαίες λέξεις ως τρόπο για να φτιάξει κανείς μια φράση-κωδικό που θυμάται, και επαναφορά μόνο όταν η παραβίαση είναι γνωστή ή πιθανολογείται.
Μεγαλύτερος μοχλός είναι ο δεύτερος παράγοντας και ό,τι εκτίθεται στο διαδίκτυο. Οι οδηγίες του NCSC για το ransomware ανέφεραν στην αναθεώρηση του 2021 ότι οι επιτιθέμενοι μπαίνουν όλο και περισσότερο μέσα από εκτεθειμένες υπηρεσίες, όπως το Remote Desktop Protocol ή συσκευές απομακρυσμένης πρόσβασης χωρίς ενημερώσεις ασφαλείας. Η λίστα του ξεκινά με την απενεργοποίηση του RDP αν δεν το χρειάζεται κανείς, συνεχίζει με MFA σε κάθε σημείο απομακρυσμένης πρόσβασης και προχωρά σε VPN, ελάχιστα προνόμια και ενημερώσεις λογισμικού.
Ποιος ελέγχει την οδηγία πληρωμής όταν το email μοιάζει σωστό;
Η Έκθεση Εγκλημάτων στο Διαδίκτυο 2025 του FBI καταγράφει 24,768 καταγγελίες απάτης με παραβίαση επιχειρηματικού email για το 2025, από 21,489 το 2023, με δηλωμένες ζημιές περίπου 3.05 δισ. δολαρίων σε όλους τους κλάδους. Η έκθεση του 2023 της υπηρεσίας ορίζει την απάτη αυτή ως εκείνη που στοχεύει επιχειρήσεις ή άτομα που συνεργάζονται με προμηθευτές ή κάνουν τακτικά τραπεζικά εμβάσματα.
Η έκθεση περιγράφει λογαριασμούς που καταλήφθηκαν μέσω κοινωνικής μηχανικής ή εισβολής στον υπολογιστή. Τον Μάρτιο του 2023 μια κατασκευαστική οντότητα στην περιοχή της Νέας Υόρκης δήλωσε ζημιά 50 εκατ. δολαρίων από ένα τέτοιο περιστατικό, και η τράπεζα που έλαβε τα χρήματα πάγωσε $44,936,460 από αυτά, αφού η Recovery Asset Team της υπηρεσίας έστειλε αμέσως το αίτημα δέσμευσης. Η υπόθεση προέρχεται από τις κατασκευές. Ένας διαμεταφορέας που πληρώνει έναν μεταφορέα χειρίζεται το ίδιο είδος οδηγίας πληρωμής, και αυτό είναι ερμηνεία του συντάκτη, όχι του FBI. Το FBI αναφέρει ότι οι διαδικασίες επαλήθευσης μπορούν να περιλαμβάνουν άμεση τηλεφωνική κλήση σε γνωστό, επαληθευμένο αριθμό, όχι σε αριθμό από το email, μαζί με πολυπαραγοντική ταυτοποίηση.
Επιβεβαιώστε μια αλλαγή τραπεζικών στοιχείων τηλεφωνικά, σε αριθμό που ήδη έχετε, πριν φύγει η πρώτη πληρωμή. Ένα πραγματικό πλοίο και ένα πραγματικό κοντέινερ μπορεί να κρύβονται πίσω από πλαστά τραπεζικά στοιχεία, γι’ αυτό τα δρομολόγια και η παρακολούθηση επιβεβαιώνουν μόνο ότι η αποστολή υπάρχει, όχι σε ποιον πρέπει να πληρωθεί. Το σκέλος της αποστολής σε αυτόν τον έλεγχο μπορεί να τρέξει μέσα σε έναν βοηθό AI: τα εργαλεία παρακολούθησης και δρομολογίων της Navo μπορούν να κληθούν μέσα από τον δικό σας βοηθό AI με απλή γλώσσα.
Πόσο κοστίζουν τρεις εβδομάδες χωρίς συστήματα και από τι μένει να γίνει η επαναφορά;
Η Expeditors, ο διαμεταφορέας από το Σιάτλ, εντόπισε μια στοχευμένη κυβερνοεπίθεση στις 20 Φεβρουαρίου 2022 και έκλεισε την πλειονότητα των επιχειρησιακών της συστημάτων παγκοσμίως, όπως αναφέρει η ίδια ανακοίνωσή της. Η ανακοίνωση αποτελεσμάτων α’ τριμήνου λέει ότι για περίπου τρεις εβδομάδες είχε περιορισμένη ικανότητα να οργανώνει αποστολές ή να χειρίζεται τελωνειακές εργασίες και εργασίες διανομής. Η ίδια ανακοίνωση υπολογίζει περίπου 40 εκατ. δολάρια πρόσθετου demurrage μέσα στο τρίμηνο, επιβάρυνση για την οποία η εταιρεία ήταν άμεσα υπεύθυνη επειδή το φορτίο δεν μπορούσε να επεξεργαστεί και να μετακινηθεί εγκαίρως μέσα από τα λιμάνια. Η σημείωση της ετήσιας έκθεσης τοποθετεί το ποσό για το σύνολο του 2022 σε περίπου 47 εκατ. δολάρια, καθαρό από ανακτήσεις. Η ετήσια έκθεση του 2022 αναφέρει χωριστά 18 εκατ. δολάρια για συμβούλους, εξωτερικούς δικηγόρους, άλλες εργασίες πληροφορικής και εκτιμώμενες απαιτήσεις για αποστολές. Παλαιότερες υποθέσεις μεταφορέων και διαμεταφορέων έχουμε συγκεντρώσει στην ανασκόπηση για το ransomware στα logistics.
Οι καταθέσεις της Expeditors την αποκαλούν στοχευμένη κυβερνοεπίθεση και δεν κατονομάζουν τον τύπο της επίθεσης ούτε λένε πώς αποκαταστάθηκαν τα συστήματα, άρα δεν λένε τίποτα για τα αντίγραφα ασφαλείας. Ξεχωριστά, το NCSC χαρακτηρίζει τα ενημερωμένα αντίγραφα ασφαλείας ως τον πιο αποτελεσματικό τρόπο ανάκαμψης από ransomware. Θέλει τα αντίγραφα εκτός σύνδεσης να φυλάσσονται χωριστά από το δίκτυο, ιδανικά εκτός εγκαταστάσεων (ή σε υπηρεσία cloud φτιαγμένη γι’ αυτόν τον σκοπό), επειδή το ransomware στοχεύει ενεργά τα αντίγραφα, και θέλει τα προϊόντα δημιουργίας αντιγράφων να έχουν τις ενημερώσεις τους, ώστε οι επιτιθέμενοι να μη μπορούν να εκμεταλλευτούν γνωστές ευπάθειες σε αυτά. Σημειώνει ότι σε ορισμένες περιπτώσεις οι επιτιθέμενοι έχουν καταστρέψει αντιγραμμένα αρχεία ή έχουν διαταράξει τις διαδικασίες ανάκτησης. Οι οδηγίες του ζητούν επίσης να βεβαιωθείτε ότι ξέρετε πώς γίνεται η επαναφορά και να τη δοκιμάζετε τακτικά. Το NCSC προειδοποιεί ότι οι υπηρεσίες cloud συχνά συγχρονίζονται αμέσως αφότου τα αρχεία έχουν αντικατασταθεί από κρυπτογραφημένα αντίγραφα, κάτι που, κατά την ανάγνωση του συντάκτη, σημαίνει ότι ένας φάκελος που αντικατοπτρίζει τον διακομιστή του γραφείου δεν είναι το αντίγραφο εκτός σύνδεσης που περιγράφουν οι οδηγίες.
Η κυβερνοασφάλεια για ναυτιλιακές εταιρείες μπορεί να ξεκινήσει αυτή την εβδομάδα. Ενεργοποιήστε το MFA για το email και την απομακρυσμένη πρόσβαση. Συμφωνήστε τον κανόνα της επιστροφής κλήσης για αλλαγές τραπεζικών στοιχείων. Επαναφέρετε ένα πραγματικό αρχείο από το αντίγραφο εκτός σύνδεσης και μετρήστε τον χρόνο.
Για μια ομάδα που προτιμά να αναθέσει τις ρουτίνες αναζητήσεις σε λογισμικό, η Nav χτίζει έναν πράκτορα γύρω από τον δικό της τρόπο αποστολών. Για ερωτήσεις, χρησιμοποιήστε τις επαφές της Navo.
Συχνές ερωτήσεις
Πόσες λάθος συνδέσεις πρέπει να κλειδώνουν έναν λογαριασμό και τι άλλο επιβραδύνει το μάντεμα κωδικών;
Το NCSC προτιμά τον περιορισμό ρυθμού (throttling), επειδή ένα κλείδωμα μπορεί να αφήσει τους πραγματικούς χρήστες εκτός των λογαριασμών τους και να δώσει στον επιτιθέμενο εύκολη άρνηση υπηρεσίας. Αν χρησιμοποιήσετε κλείδωμα, προτείνει να επιτρέπονται πρώτα από 5 έως 10 προσπάθειες. Αναφέρει επίσης μια λίστα απαγόρευσης συνηθισμένων κωδικών και παρακολούθηση ασφάλειας. Η Weightmans αναφέρει ότι η KNP παραβιάστηκε με brute force, οπότε ελέγξτε πρώτα τις συνδέσεις που φτάνουν στα συστήματά σας απ' έξω. Το NCSC προειδοποιεί ότι το κλείδωμα είναι ιδιαίτερο πρόβλημα για μεγάλα διαδικτυακά συστήματα.
Τι μπορεί να γίνει αν ένα έμβασμα έχει ήδη πάει σε απατεώνα;
Το 2025 η Recovery Asset Team του FBI εφάρμοσε τη Financial Fraud Kill Chain σε 3,900 περιστατικά με απόπειρες κλοπής 1.16 δισ. δολαρίων και πέτυχε το πάγωμα 679 εκατ. δολαρίων, δηλαδή ποσοστό επιτυχίας 58% (71% το 2023). Η διαδικασία καλύπτει δόλιες εσωτερικές και διεθνείς συναλλαγές όταν η καταγγελία υποβληθεί γρήγορα, γι' αυτό καλέστε την τράπεζά σας και αναφέρετε στο IC3 την ίδια μέρα. Το IC3 είναι αμερικανικό κανάλι, οπότε εκτός ΗΠΑ ξεκινήστε από την τράπεζά σας και την τοπική αστυνομία.
Τι κάνει ένα αντίγραφο ασφαλείας στο cloud αρκετά ασφαλές απέναντι στο ransomware;
Το NCSC θέλει η υπηρεσία cloud να μην επιτρέπει την άμεση διαγραφή των προηγούμενων εκδόσεων και να σας αφήνει να τις επαναφέρετε. Συμβουλεύει επίσης να μη βασίζεστε σε πολλά αντίγραφα μέσα σε μία μόνο υπηρεσία cloud, γι' αυτό κρατήστε ένα δεύτερο αντίγραφο κάπου αλλού.