





















კიბერუსაფრთხოება სატრანსპორტო კომპანიებისთვის ბიუჯეტის კითხვით იწყება: სად უნდა წავიდეს პირველი ევრო? ამ სტატიის მიერ შემოთავაზებული თანმიმდევრობა, რომელიც ლოჯისტიკის საჯარო შემთხვევებსა და აშშ-ში ბიზნეს-ელფოსტით თაღლითობის მონაცემებს ეყრდნობა, ასეთია: ჯერ ანგარიშებში შესვლა, მერე გადახდის ინსტრუქციები, მესამე ადგილზე აღდგენა. გაერთიანებული სამეფოს კიბერუსაფრთხოების ეროვნული ცენტრი (NCSC) მცირე ორგანიზაციების გზამკვლევში წერს, რომ ბრიტანეთში ყოველი მეორე მცირე ბიზნესი ყოველწლიურად კიბერინციდენტს განიცდის, და რომ მცირე ბიზნესებს ონლაინ დანაშაულთან შეხვედრის იმავე ალბათობა აქვთ, რაც დიდებს.
თქვენი რომელი თანამშრომელი შეიძლება ერთი პაროლით მთელ კომპანიას დაუქვემდებაროს?
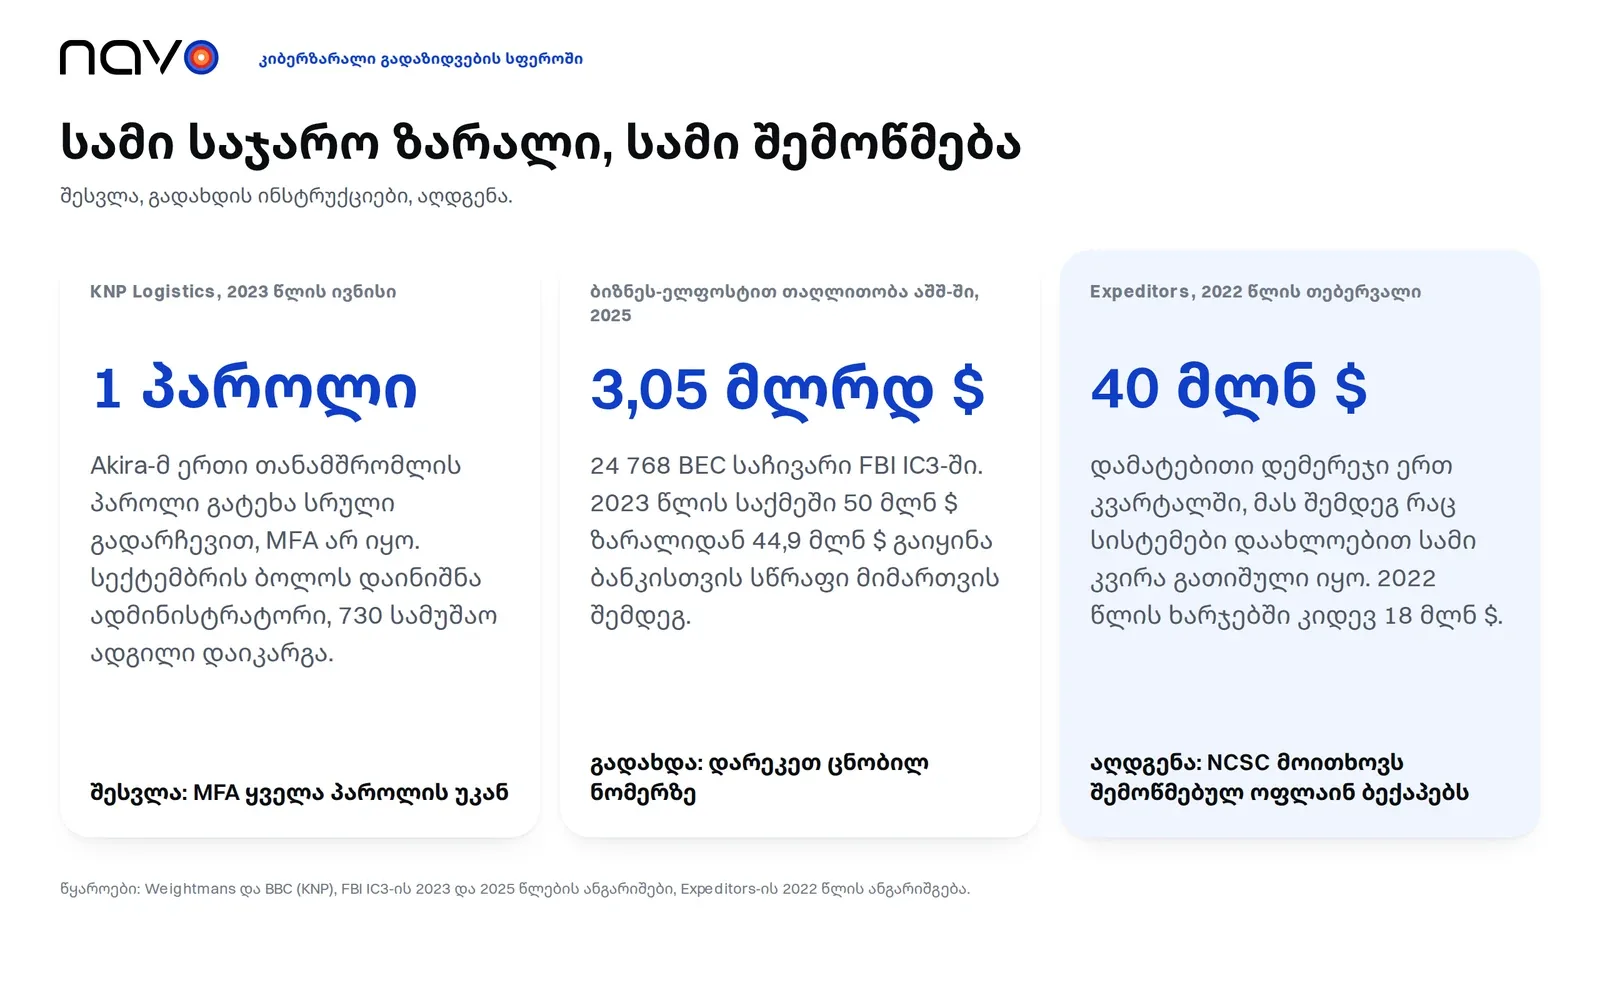
2023 წლის ივნისში გამოსასყიდის პროგრამების ჯგუფმა Akira შეუტია KNP Logistics-ს, კეტერინგში დაფუძნებულ კომპანიას, რომელიც 158 წლის სატრანსპორტო ფირმა Knights of Old-ის მშობელია. იურიდიული ფირმა Weightmans, რომელმაც შემდეგ ეს შემთხვევა გააანალიზა, წერს, რომ ჯგუფი სისტემაში ერთი თანამშრომლის პაროლის ბრუტფორსით გატეხვის შედეგად შევიდა და მის უკან მრავალფაქტორიანი ავთენტიფიკაცია არ იდგა. სექტემბრის ბოლოსთვის KNP ადმინისტრირების რეჟიმში აღმოჩნდა და BBC-ის გამოთვლით 730 სამუშაო ადგილი დაიკარგა. The Record დასძენს, რომ ერთი სტრუქტურის გაყიდვამ დაახლოებით 170 სამუშაო ადგილი გადაარჩინა. ადმინისტრატორმა The Record-ს განუცხადა, რომ რთული საბაზრო პირობების ფონზე და თავდასხმის გამო სასწრაფო ინვესტიციის მოზიდვის შეუძლებლობის გამო ბიზნესი ვერ გაგრძელდებოდა. პაროლი ერთ-ერთი მიზეზი იყო, არა ერთადერთი.
პაროლების კვარტალურად შეცვლის რჩევას ადვილად იპოვით. NCSC აღნიშნავს, რომ ბევრი სისტემა ცვლილებას ყოველ 30, 60 ან 90 დღეში აიძულებს, და მისი 2018 წლის პაროლების გზამკვლევი ამ პრაქტიკასაც და სირთულის წესებსაც ეწინააღმდეგება. იძულებითი ვადის გასვლა სარგებელზე მეტ ზიანს აყენებს, რადგან ადამიანები ძველი პაროლის მცირე ვარიაციებს არჩევენ, ხოლო მოპარული პაროლები ჩვეულებრივ მაშინვე გამოიყენება. სირთულის მოთხოვნები, მისივე თქმით, გამოცნობის შეტევებისგან სუსტი დაცვაა. ის ასევე გვთავაზობს პაროლების მენეჯერს, სამ შემთხვევით სიტყვას, როგორც დასამახსოვრებელი საიდუმლო ფრაზის შექმნის გზას, და პაროლის შეცვლას მხოლოდ მაშინ, როცა გატეხვა ცნობილია ან ეჭვმიტანილია.
უფრო დიდი ბერკეტია მეორე ფაქტორი და ის, რაც ინტერნეტიდან ჩანს. NCSC-ის გამოსასყიდის პროგრამების გზამკვლევი 2021 წლის მიმოხილვაში აღნიშნავდა, რომ თავდამსხმელები სულ უფრო ხშირად შემოდიან ღია სერვისებით, როგორიცაა Remote Desktop Protocol, ან განახლების გარეშე დარჩენილი დისტანციური წვდომის მოწყობილობებით. მისი სია იწყება RDP-ის გამორთვით, თუ ის არავის სჭირდება, შემდეგ მოდის MFA დისტანციური წვდომის ყველა წერტილზე და გრძელდება VPN-ით, უმცირესი პრივილეგიებითა და განახლებებით.
ვინ ამოწმებს გადახდის ინსტრუქციას, როცა წერილი სწორი ჩანს?
FBI-ის 2025 წლის ინტერნეტ-დანაშაულის ანგარიში 2025 წლისთვის ბიზნეს-ელფოსტის კომპრომეტაციის 24,768 საჩივარს ითვლის, 2023 წლის 21,489-ის წინააღმდეგ, ყველა სექტორში დაახლოებით 3.05 მილიარდი დოლარის დაფიქსირებული ზარალით. ბიუროს 2023 წლის ანგარიში ამ თაღლითობას განმარტავს, როგორც ბიზნესებზე ან იმ პირებზე მიმართულ თაღლითობას, რომლებიც მომწოდებლებთან მუშაობენ ან რეგულარულად აკეთებენ საბანკო გადარიცხვებს.
ანგარიში აღწერს ანგარიშებს, რომლებიც სოციალური ინჟინერიით ან კომპიუტერში შეღწევით დაიპყრეს. 2023 წლის მარტში ნიუ-იორკის რეგიონის სამშენებლო სტრუქტურამ ერთი ასეთი ინციდენტის გამო 50 მილიონი დოლარის ზარალი გამოაცხადა, და მიმღებმა ბანკმა მისგან $44,936,460 დაბლოკა მას შემდეგ, რაც ბიუროს Recovery Asset Team-მა დაბლოკვის მოთხოვნა დაუყოვნებლივ გაგზავნა. ეს შემთხვევა მშენებლობიდანაა. ფორვარდერი, რომელიც გადამზიდველს უხდის, იმავე ტიპის გადახდის ინსტრუქციას ამუშავებს, და ეს ავტორის წაკითხვაა და არა FBI-ის. FBI წერს, რომ გადამოწმების პროცედურები შეიძლება მოიცავდეს პირდაპირ სატელეფონო ზარს ცნობილ, დადასტურებულ ნომერზე და არა წერილიდან აღებულზე, მრავალფაქტორიან ავთენტიფიკაციასთან ერთად.
შეცვლილი საბანკო რეკვიზიტები დაადასტურეთ სატელეფონო ზარით, თქვენთვის უკვე ცნობილ ნომერზე, პირველ გადახდამდე. ყალბი საბანკო რეკვიზიტების უკან შეიძლება რეალური გემი და რეალური კონტეინერი იდგეს, ამიტომ განრიგები და თვალთვალი მხოლოდ იმას ადასტურებს, რომ ტვირთი არსებობს და არა იმას, ვის უნდა გადაუხადოთ. ამ შემოწმების ტვირთთან დაკავშირებული ნაწილი AI ასისტენტშიც შეიძლება შესრულდეს: Navo-ს თვალთვალისა და განრიგის ინსტრუმენტები შეიძლება თქვენივე AI ასისტენტიდან უბრალო ენით გამოიძახოთ.
რა ღირს სამი კვირა სისტემების გარეშე და რისგან დარჩება აღდგენა შესაძლებელი?
Expeditors-მა, სიეტლის ფორვარდერმა, 2022 წლის 20 თებერვალს მიზანმიმართული კიბერშეტევა აღმოაჩინა და მსოფლიოში თავისი საოპერაციო სისტემების უმეტესობა გამორთო, როგორც ამას საკუთარი განცხადება ამბობს. მისი პირველი კვარტლის შემოსავლების განცხადება წერს, რომ დაახლოებით სამი კვირა მას შეზღუდული შესაძლებლობა ჰქონდა ტვირთების ორგანიზებისა და საბაჟო და დისტრიბუციის სამუშაოების მართვისთვის. იმავე განცხადებაში კვარტალში დაახლოებით 40 მილიონი დოლარის დამატებითი დემერეჯია დასახელებული. ეს იყო ხარჯი, რომლისთვისაც კომპანია უშუალოდ აგებდა პასუხს, რადგან ტვირთის დამუშავება და პორტებში დროულად გადაადგილება შეუძლებელი იყო. წლიური ანგარიშის შენიშვნა 2022 წლის მთელი წლის მაჩვენებელს, ანაზღაურების გამოკლებით, დაახლოებით 47 მილიონ დოლარად ასახელებს. 2022 წლის წლიურ ანგარიშში ცალკე 18 მილიონი დოლარია ჩამოთვლილი კონსულტანტებზე, გარე იურისტებზე, სხვა IT სამუშაოებზე და ტვირთებთან დაკავშირებულ სავარაუდო პრეტენზიებზე. გადამზიდველებისა და ფორვარდერების უფრო ადრინდელი შემთხვევები შეგროვებულია ჩვენს გამოსასყიდის პროგრამების მიმოხილვაში ლოჯისტიკაში.
Expeditors-ის დოკუმენტები მას მიზანმიმართულ კიბერშეტევას უწოდებს და არ ასახელებს შეტევის ტიპს და არც იმას, როგორ აღდგა სისტემები, ამიტომ ისინი არაფერს ამბობენ სარეზერვო ასლებზე. ცალკე, NCSC განახლებულ სარეზერვო ასლებს გამოსასყიდის პროგრამისგან გამოსვლის ყველაზე ეფექტურ გზად მიიჩნევს. ის ითხოვს, რომ ოფლაინ სარეზერვო ასლები ქსელისგან განცალკევებით ინახებოდეს, იდეალურად ობიექტის გარეთ (ან ამ მიზნისთვის შექმნილ ღრუბლოვან სერვისში), რადგან გამოსასყიდის პროგრამები სარეზერვო ასლებს აქტიურად ემიზნება, და ასევე ითხოვს, რომ სარეზერვო პროდუქტები განახლებული იყოს, რათა თავდამსხმელებმა მათში ცნობილი მოწყვლადობები ვერ გამოიყენონ. ის აღნიშნავს, რომ ზოგ შემთხვევაში თავდამსხმელებს დაუზიანებიათ დაკოპირებული ფაილები ან დაურღვევიათ აღდგენის პროცესები. მისი გზამკვლევი ასევე ითხოვს, დარწმუნდეთ, რომ იცით, როგორ აღადგინოთ, და ამას რეგულარულად ამოწმებდეთ. NCSC აფრთხილებს, რომ ღრუბლოვანი სერვისები ხშირად მაშინვე სინქრონიზდება მას შემდეგ, რაც ფაილები დაშიფრული ასლებით ჩანაცვლდება, რაც ავტორის წაკითხვით ნიშნავს, რომ საქაღალდე, რომელიც ოფისის სერვერს ასახავს, ის ოფლაინ ასლი არ არის, რომელსაც გზამკვლევი აღწერს.
კიბერუსაფრთხოება სატრანსპორტო კომპანიებისთვის ამ კვირას შეიძლება დაიწყოს. ჩართეთ MFA ელფოსტისა და დისტანციური წვდომისთვის. შეთანხმდით უკუზარის წესზე საბანკო რეკვიზიტების შეცვლისას. აღადგინეთ ერთი რეალური ფაილი ოფლაინ ასლიდან და დროც გაზომეთ.
გუნდისთვის, რომელსაც რუტინული მოძიების პროგრამულ უზრუნველყოფაზე გადაბარება სურს, Nav აგენტს აშენებს მისივე ტვირთების გადაზიდვის მეთოდის გარშემო. კითხვები მიიღება Navo-ს კონტაქტებით.
ხშირი კითხვები
რამდენი არასწორი შესვლის მცდელობის შემდეგ უნდა დაიბლოკოს ანგარიში და რა სხვა გზით შეიძლება პაროლის გამოცნობის შენელება?
NCSC უპირატესობას ანიჭებს მცდელობების შეზღუდვას დროში, რადგან დაბლოკვამ შეიძლება რეალური მომხმარებლები საკუთარი ანგარიშების გარეშე დატოვოს და თავდამსხმელს სერვისის უარყოფის მარტივი შესაძლებლობა მისცეს. თუ მაინც დაბლოკვას იყენებთ, ის გვირჩევს, ჯერ 5-დან 10-მდე მცდელობა დაუშვათ. ის ასევე ასახელებს გავრცელებული პაროლების აკრძალვის სიას და უსაფრთხოების მონიტორინგს. Weightmans იუწყება, რომ KNP ბრუტფორსით გატეხეს, ამიტომ ჯერ ის შესვლები გადაამოწმეთ, რომლებიც გარედან აღწევს თქვენს სისტემებს. NCSC აფრთხილებს, რომ დაბლოკვა განსაკუთრებული პრობლემაა დიდი ონლაინ სისტემებისთვის.
რა შეიძლება გაკეთდეს, თუ გადარიცხვა უკვე თაღლითს გაუგზავნეს?
2025 წელს FBI-ის Recovery Asset Team-მა თავისი Financial Fraud Kill Chain 3,900 ინციდენტზე გამოიყენა, სადაც ქურდობის მცდელობა 1.16 მილიარდ დოლარს შეადგენდა, და 679 მილიონი დაბლოკა, ანუ წარმატების მაჩვენებელი 58% იყო (2023 წელს 71%). პროცესი თაღლითურ ადგილობრივ და საერთაშორისო ტრანზაქციებს მოიცავს, თუ საჩივარი სწრაფად შევიდა, ამიტომ დაურეკეთ თქვენს ბანკს და IC3-ს იმავე დღეს შეატყობინეთ. IC3 აშშ-ის არხია, ამიტომ აშშ-ს გარეთ დაიწყეთ თქვენი ბანკითა და ადგილობრივი პოლიციით.
რა ხდის ღრუბლოვან სარეზერვო ასლს გამოსასყიდის პროგრამებისგან საკმარისად დაცულს?
NCSC-ს სურს, რომ ღრუბლოვანმა სერვისმა წინა ვერსიების მყისიერი წაშლა არ დაუშვას და მათი აღდგენის საშუალება მოგცეთ. ის ასევე გვირჩევს, არ დავეყრდნოთ ერთი ღრუბლოვანი სერვისის შიგნით რამდენიმე ასლს, ამიტომ მეორე ასლი სხვაგან შეინახეთ.