





















امنیت سایبری برای شرکتهای حملونقل با یک سؤال بودجهای شروع میشود: اولین یورو را کجا باید خرج کرد؟ ترتیبی که این مقاله پیشنهاد میکند، بر پایه پروندههای عمومی لجستیک و دادههای کلاهبرداری ایمیل تجاری در آمریکا، این است: اول ورود به سیستمها، دوم دستور پرداخت، سوم بازیابی. مرکز ملی امنیت سایبری بریتانیا (NCSC) در راهنمای سازمانهای کوچک میگوید از هر دو کسبوکار کوچک بریتانیایی یکی هر سال با یک رخداد سایبری روبهرو میشود و کسبوکارهای کوچک به همان اندازه شرکتهای بزرگ در معرض جرایم آنلاین هستند.
کدام یک از کارکنان شما با یک رمز عبور میتواند کل شرکت را از بین ببرد؟
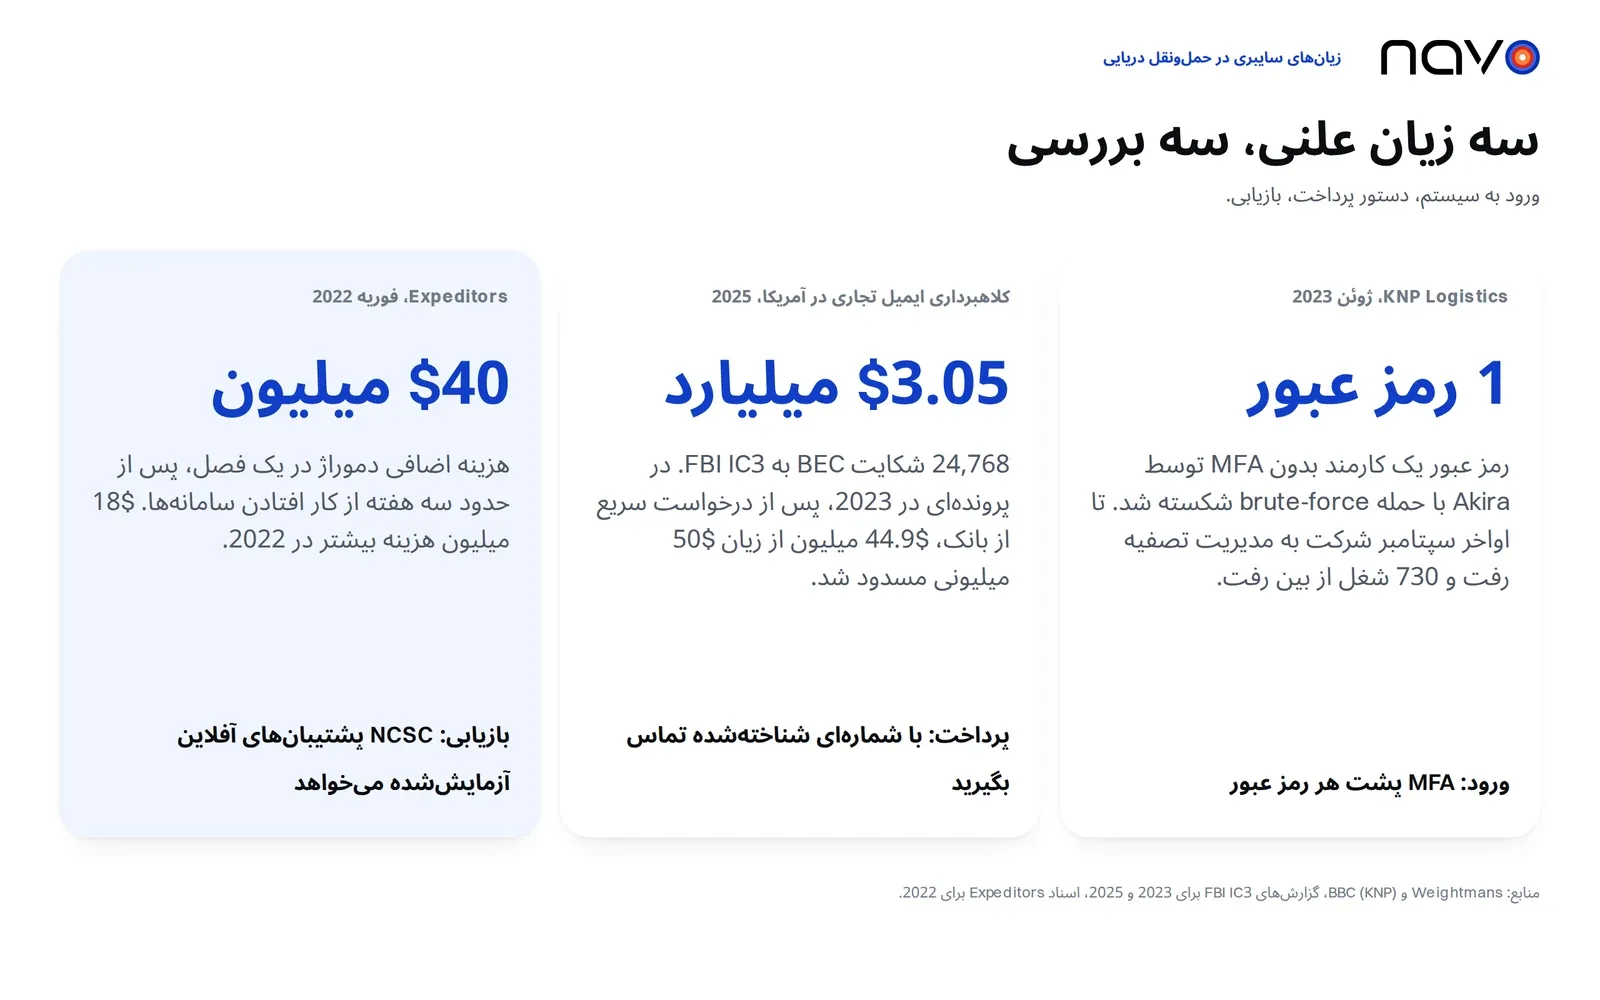
در ژوئن ۲۰۲۳ گروه باجافزاری Akira به KNP Logistics حمله کرد؛ شرکت مادر Knights of Old در کترینگ، یک شرکت حملونقل جادهای ۱۵۸ ساله. دفتر حقوقی Weightmans که بعدها این پرونده را تحلیل کرد، میگوید این گروه با حمله جستجوی فراگیر (brute force) به رمز عبور یک کارمند وارد شد و پشت آن هیچ احراز هویت چندعاملی نبود. تا اواخر سپتامبر KNP به مرحله ورشکستگی و مدیریت قیمومتی (administration) رسید و طبق شمارش بیبیسی ۷۳۰ شغل از بین رفت. The Record اضافه میکند که فروش یکی از واحدها حدود ۱۷۰ شغل را نجات داد. مدیر تصفیه به The Record گفت که با توجه به شرایط دشوار بازار و ناتوانی در جذب سرمایهگذاری فوری بهدلیل این حمله، کسبوکار نمیتوانست ادامه یابد. رمز عبور تنها یکی از چند علت بود.
توصیه به تغییر رمز عبور در هر فصل را بهآسانی میشود پیدا کرد. NCSC یادآوری میکند که بسیاری از سیستمها هر ۳۰، ۶۰ یا ۹۰ روز تغییر اجباری میکنند و در راهنمای رمز عبور ۲۰۱۸ خود هم با این کار و هم با قواعد پیچیدگی مخالفت میکند. انقضای اجباری بیشتر زیان میزند تا سود، چون مردم تغییرهای کوچکی در رمز قبلی میدهند و رمزهای دزدیدهشده معمولاً بلافاصله مورد سوءاستفاده قرار میگیرند. به گفته NCSC، الزامهای پیچیدگی دفاع ضعیفی در برابر حملات حدسزدن هستند. این مرکز همچنین مدیر رمز عبور، سه کلمه تصادفی برای ساختن عبارترمزی که به یاد بماند، و تغییر رمز فقط در صورت نفوذ قطعی یا مشکوک را پیشنهاد میکند.
اهرم بزرگتر، عامل دوم احراز هویت و چیزی است که رو به اینترنت قرار دارد. در راهنمای باجافزار NCSC در بازبینی ۲۰۲۱ آمده که مهاجمان بیشازپیش از راه سرویسهای در دسترس مانند Remote Desktop Protocol یا دستگاههای دسترسی از راه دور وصلهنشده وارد میشوند. فهرست آن با خاموش کردن RDP در صورت نیاز نداشتن به آن شروع میشود، سپس MFA روی هر نقطه دسترسی از راه دور، و بعد VPN، کمترین سطح دسترسی و وصلهکردن.
وقتی ایمیل درست به نظر میرسد، چه کسی دستور پرداخت را بررسی میکند؟
گزارش جرایم اینترنتی FBI برای ۲۰۲۵ برای سال ۲۰۲۵ تعداد ۲۴٬۷۶۸ شکایت کلاهبرداری ایمیل تجاری را ثبت کرده، در برابر ۲۱٬۴۸۹ شکایت در ۲۰۲۳، با زیانهای گزارششده حدود ۳٫۰۵ میلیارد دلار در همه صنایع. این اداره در گزارش ۲۰۲۳ این کلاهبرداری را چنین تعریف میکند: هدف قرار دادن کسبوکارها یا افرادی که با تأمینکنندگان کار میکنند یا مرتب حواله بانکی انجام میدهند.
گزارش از حسابهایی میگوید که با مهندسی اجتماعی یا نفوذ به رایانه تصرف شدهاند. در مارس ۲۰۲۳ یک نهاد ساختمانی در منطقه نیویورک زیان ۵۰ میلیون دلاری در یکی از این رخدادها گزارش کرد و بانک دریافتکننده ۴۴٬۹۳۶٬۴۶۰ دلار از آن را مسدود کرد، پس از آنکه تیم Recovery Asset این اداره بلافاصله درخواست انسداد را فرستاد. این پرونده از حوزه ساختمان است. یک فورواردر که به یک شرکت حمل پرداخت میکند با همان نوع دستور پرداخت سروکار دارد، و این برداشت نویسنده است نه FBI. FBI میگوید رویههای راستیآزمایی میتواند شامل تماس تلفنی مستقیم با شمارهای شناختهشده و تأییدشده باشد، نه شمارهای که از خود ایمیل برداشته شده، در کنار احراز هویت چندعاملی.
تغییر در اطلاعات بانکی را پیش از اولین پرداخت با تماس تلفنی و با شمارهای که از قبل دارید تأیید کنید. یک کشتی واقعی و یک کانتینر واقعی هنوز هم میتوانند پشت اطلاعات بانکی جعلی باشند، پس برنامه حرکت کشتیها و ردیابی فقط وجود محموله را تأیید میکنند، نه اینکه به چه کسی باید پرداخت شود. بخش مربوط به محموله در این بررسی را میشود داخل یک دستیار هوش مصنوعی انجام داد: ابزارهای ردیابی و برنامه حرکت Navo را میتوان به زبان ساده از داخل دستیار هوش مصنوعی خودتان فراخوانی کرد.
سه هفته بدون سیستم چقدر هزینه دارد و برای بازیابی چه چیزی باقی میماند؟
Expeditors، فورواردر ساکن سیاتل، در ۲۰ فوریه ۲۰۲۲ یک حمله سایبری هدفمند را کشف کرد و بیشتر سیستمهای عملیاتی خود را در سراسر جهان خاموش کرد، چنانکه در اطلاعیه خودش آمده است. اطلاعیه سود فصل اول میگوید حدود سه هفته توانایی این شرکت برای ترتیب دادن محمولهها یا مدیریت کارهای گمرکی و توزیع محدود بود. همان اطلاعیه حدود ۴۰ میلیون دلار دموراژ اضافی در این فصل را ذکر میکند، هزینهای که شرکت مستقیماً مسئول آن بود، چون بار نمیتوانست بهموقع پردازش شود و از بنادر عبور کند. یادداشت گزارش سالانه رقم کل سال ۲۰۲۲ را حدود ۴۷ میلیون دلار، پس از کسر بازیافتیها، اعلام میکند. گزارش سالانه ۲۰۲۲ جداگانه ۱۸ میلیون دلار برای مشاوران، وکلای خارجی، سایر کارهای فناوری اطلاعات و ادعاهای برآوردی محموله فهرست میکند. پروندههای پیشین شرکتهای حمل و فورواردرها در مرور باجافزار در لجستیک ما گردآوری شده است.
اسناد Expeditors از یک حمله سایبری هدفمند حرف میزنند و نوع حمله را نام نمیبرند و نمیگویند سیستمها چگونه بازیابی شدند، بنابراین درباره پشتیبانگیری چیزی نمیگویند. جدا از آن، NCSC پشتیبانهای بهروز را مؤثرترین راه بازیابی از باجافزار میداند. این مرکز پشتیبانهای آفلاین جدا از شبکه میخواهد، ترجیحاً خارج از محل (یا در یک سرویس ابری که برای این منظور ساخته شده)، چون باجافزار فعالانه پشتیبانها را هدف میگیرد، و میخواهد محصولات پشتیبانگیری وصله شوند تا مهاجمان نتوانند از آسیبپذیریهای شناختهشده آنها سوءاستفاده کنند. NCSC یادآوری میکند که مهاجمان در برخی موارد فایلهای کپیشده را نابود کرده یا فرایندهای بازیابی را مختل کردهاند. راهنمای آن همچنین میخواهد مطمئن شوید میدانید چگونه بازیابی کنید و آن را مرتب آزمایش کنید. NCSC هشدار میدهد که سرویسهای ابری اغلب بلافاصله پس از جایگزین شدن فایلها با نسخههای رمزگذاریشده همگامسازی میکنند، که به برداشت نویسنده یعنی پوشهای که آینه سرور دفتر است، همان نسخه آفلاینی نیست که راهنما توصیف میکند.
امنیت سایبری برای شرکتهای حملونقل را میشود از همین هفته شروع کرد. MFA را برای ایمیل و دسترسی از راه دور روشن کنید. قاعده تماس تلفنی برای تغییر اطلاعات بانکی را توافق کنید. یک فایل واقعی را از نسخه آفلاین بازیابی کنید و زمانش را بگیرید.
برای تیمی که ترجیح میدهد جستجوهای روزمره را به نرمافزار بسپارد، Nav یک عامل هوشمند را بر پایه روش حملونقل خودِ آن تیم میسازد. پرسشها از راه تماس با Navo ارسال میشود.
پرسشهای متداول
چند بار ورود ناموفق باید حساب را قفل کند و چه چیز دیگری حدسزدن رمز را کند میکند؟
NCSC محدودسازی سرعت (throttling) را ترجیح میدهد، چون قفلکردن میتواند کاربران واقعی را از حساب خودشان دور کند و یک حمله ساده انکار سرویس را به مهاجم هدیه دهد. اگر قفلکردن را به کار میبرید، پیشنهاد میکند ابتدا بین ۵ تا ۱۰ تلاش مجاز باشد. همچنین فهرست رد رمزهای رایج و پایش امنیتی را نام میبرد. Weightmans گزارش میدهد KNP با brute force نفوذ شد، پس اول ورودهایی را بررسی کنید که از بیرون به سیستمهای شما میرسند. NCSC هشدار میدهد که قفلکردن برای سامانههای آنلاین بزرگ مشکل ویژهای است.
اگر حواله از قبل برای کلاهبردار رفته باشد، چه میشود کرد؟
در ۲۰۲۵ تیم Recovery Asset در FBI فرایند Financial Fraud Kill Chain را روی ۳٬۹۰۰ رخداد با ۱٫۱۶ میلیارد دلار تلاش برای سرقت اجرا کرد و ۶۷۹ میلیون دلار را مسدود کرد، یعنی نرخ موفقیت ۵۸ درصد (۷۱ درصد در ۲۰۲۳). این فرایند تراکنشهای متقلبانه داخلی و بینالمللی را در صورتی که شکایت سریع ثبت شود پوشش میدهد، پس همان روز با بانک تماس بگیرید و به IC3 گزارش دهید. IC3 کانالی آمریکایی است، پس بیرون از آمریکا از بانک و پلیس محلی شروع کنید.
چه چیزی یک پشتیبان ابری را در برابر باجافزار به اندازه کافی ایمن میکند؟
NCSC میخواهد سرویس ابری نسخههای قبلی را نگه دارد تا فوراً حذف نشوند و اجازه بازیابی آنها را بدهد. همچنین توصیه میکند به چند نسخه داخل یک سرویس ابری تکیه نکنید، پس نسخه دوم را جای دیگری نگه دارید.