





















La cybersécurité des compagnies maritimes commence par une question de budget : où va le premier euro ? L’ordre que propose cet article, tiré de cas publics de logistique et de données américaines sur la fraude par e-mail professionnel, est le suivant : les accès d’abord, les instructions de paiement ensuite, la reprise en troisième. Le National Cyber Security Centre (NCSC) britannique indique, dans son guide pour les petites organisations, qu’une petite entreprise britannique sur deux subit un incident cyber chaque année, et que les petites entreprises ont autant de chances de croiser la criminalité en ligne que les grandes.
Qui, parmi vos équipes, peut faire tomber toute l’entreprise avec un seul mot de passe ?
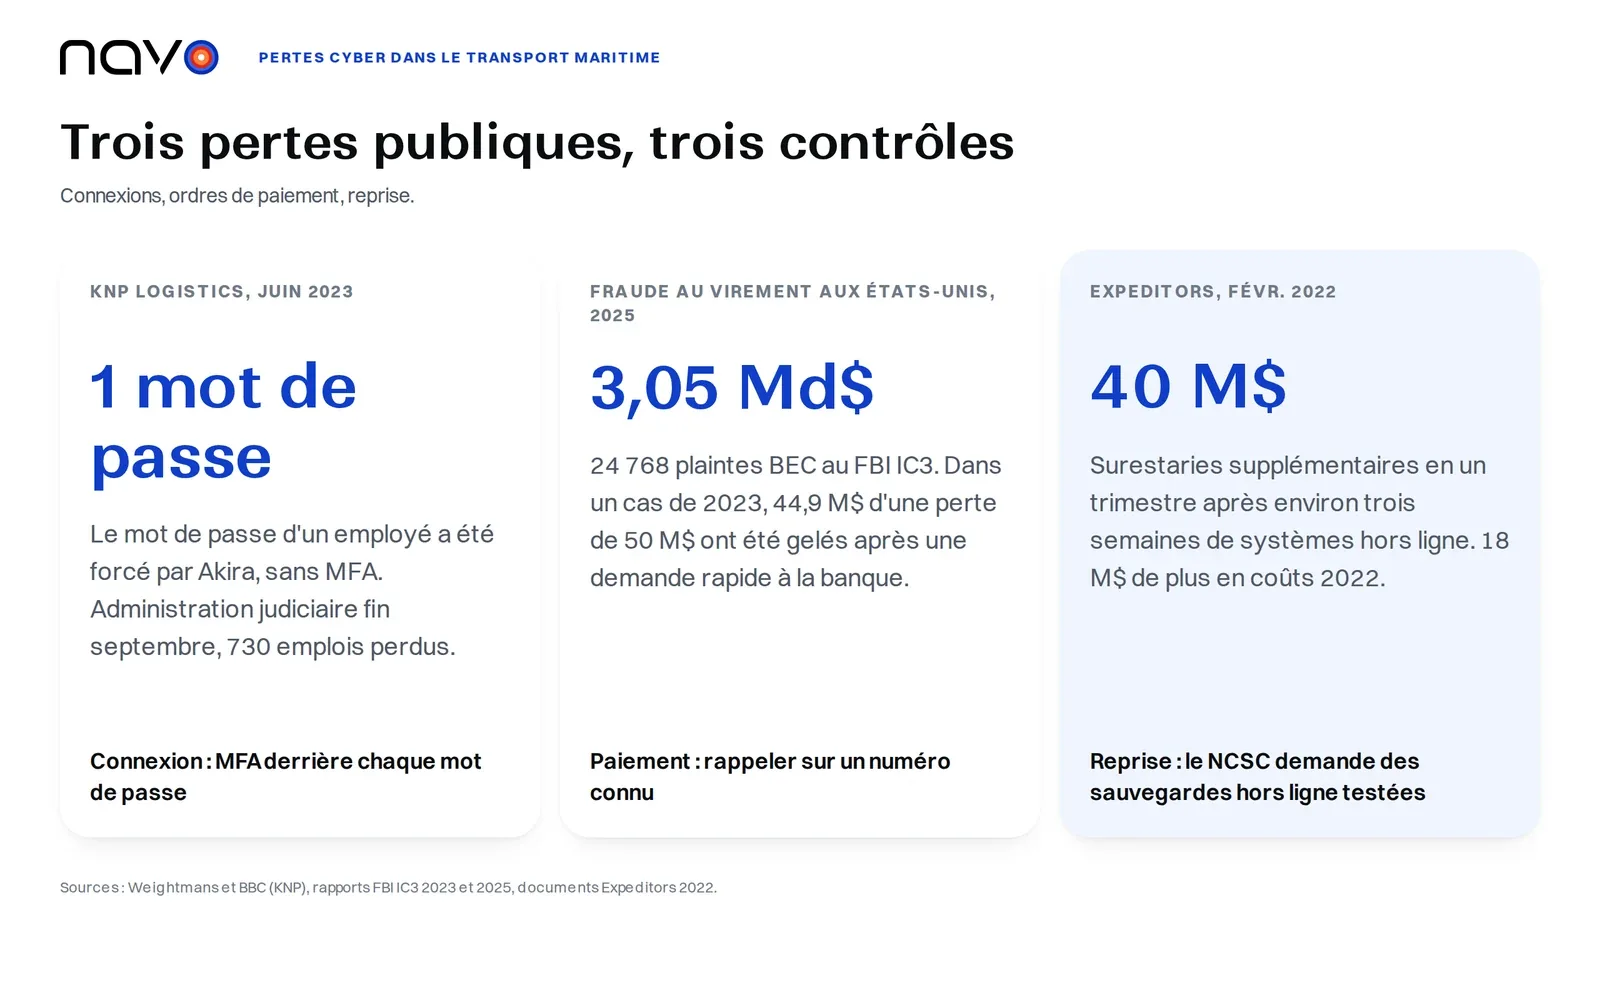
En juin 2023, le groupe de rançongiciel Akira a attaqué KNP Logistics, la maison mère de Knights of Old, installée à Kettering, une entreprise de transport routier vieille de 158 ans. Le cabinet d’avocats Weightmans, qui a analysé l’affaire par la suite, indique que le groupe est entré en devinant par force brute le mot de passe d’un seul salarié, sans authentification multifacteur derrière. Fin septembre, KNP était placée en administration judiciaire et 730 emplois avaient été perdus, selon le décompte de la BBC. The Record ajoute que la vente d’une entité a sauvé environ 170 emplois. L’administrateur a déclaré à The Record que, dans un contexte de conditions de marché difficiles et faute de pouvoir obtenir un investissement urgent à cause de l’attaque, l’entreprise ne pouvait pas continuer. Le mot de passe a été une cause parmi d’autres.
Le conseil de changer de mot de passe chaque trimestre est facile à trouver. Le NCSC note que de nombreux systèmes imposent un changement tous les 30, 60 ou 90 jours, et ses recommandations de 2018 sur les mots de passe s’opposent à cette pratique comme aux règles de complexité. L’expiration forcée nuit plus qu’elle n’aide, car les gens choisissent de petites variantes de l’ancien mot de passe et les mots de passe volés sont en général exploités immédiatement. Les exigences de complexité, selon lui, constituent une piètre défense contre les attaques par devinette. Il recommande aussi un gestionnaire de mots de passe, trois mots aléatoires pour construire une phrase secrète mémorisable, et une réinitialisation seulement lorsqu’une compromission est connue ou soupçonnée.
Le levier le plus important est le second facteur et ce qui est exposé à Internet. Les recommandations du NCSC sur les rançongiciels constataient dans leur révision de 2021 que les attaquants entrent de plus en plus par des services exposés comme le Remote Desktop Protocol (RDP) ou des équipements d’accès à distance non corrigés. Sa liste commence par la désactivation du RDP si personne n’en a besoin, puis l’authentification multifacteur sur chaque point d’accès à distance, avant de poursuivre avec un VPN, le moindre privilège et les correctifs.
Qui vérifie l’instruction de paiement quand l’e-mail a l’air authentique ?
Le rapport 2025 sur la criminalité sur Internet du FBI recense 24 768 plaintes pour compromission de messagerie professionnelle en 2025, contre 21 489 en 2023, avec des pertes déclarées d’environ 3,05 milliards de dollars tous secteurs confondus. Le rapport 2023 de l’agence définit l’escroquerie comme visant des entreprises ou des particuliers qui travaillent avec des fournisseurs ou qui effectuent régulièrement des virements.
Le rapport décrit des comptes pris en main par ingénierie sociale ou intrusion informatique. En mars 2023, une entreprise de construction de la région de New York a déclaré une perte de 50 millions de dollars à la suite d’un incident de ce type, et la banque destinataire en a gelé 44 936 460 dollars après que le Recovery Asset Team de l’agence a envoyé aussitôt la demande de gel. Le cas vient du secteur de la construction. Un transitaire qui paie un transporteur manipule le même type d’instruction de paiement, ce qui est la lecture de l’auteur et non celle du FBI. Le FBI indique que les procédures de vérification peuvent comprendre un appel téléphonique direct à un numéro connu et vérifié, et non à un numéro tiré de l’e-mail, en plus de l’authentification multifacteur.
Confirmez par téléphone tout changement de coordonnées bancaires, sur un numéro que vous possédez déjà, avant que le premier paiement ne parte. Un vrai navire et un vrai conteneur peuvent très bien se trouver derrière de fausses coordonnées bancaires : les horaires et le suivi confirment donc seulement que l’expédition existe, pas qui doit être payé. La partie de cette vérification qui concerne l’expédition peut se faire dans un assistant IA : les outils de suivi et d’horaires de Navo peuvent être appelés en langage courant depuis votre propre assistant IA.
Que coûtent trois semaines sans systèmes, et que reste-t-il pour restaurer ?
Expeditors, le transitaire de Seattle, a découvert une cyberattaque ciblée le 20 février 2022 et a arrêté la plupart de ses systèmes d’exploitation dans le monde, comme l’indique son propre communiqué. Son communiqué de résultats du premier trimestre précise que, pendant environ trois semaines, sa capacité à organiser des expéditions ou à gérer les opérations de douane et de distribution a été limitée. Le même communiqué chiffre à environ 40 millions de dollars les surestaries supplémentaires du trimestre, des frais dont l’entreprise était directement redevable parce que le fret ne pouvait pas être traité ni acheminé à temps dans les ports. La note du rapport annuel situe le chiffre de l’ensemble de 2022 à environ 47 millions de dollars, net des recouvrements. Le rapport annuel 2022 énumère à part 18 millions de dollars de consultants, d’avocats externes, d’autres travaux informatiques et de réclamations estimées sur les expéditions. Les cas antérieurs de transporteurs et de transitaires sont réunis dans notre revue des rançongiciels dans la logistique.
Les documents d’Expeditors parlent d’une cyberattaque ciblée, sans nommer le type d’attaque ni dire comment les systèmes ont été rétablis : ils ne disent donc rien des sauvegardes. Par ailleurs, le NCSC qualifie les sauvegardes à jour de moyen le plus efficace de se remettre d’un rançongiciel. Il veut des sauvegardes hors ligne, tenues à l’écart du réseau, idéalement sur un autre site (ou dans un service cloud conçu pour cela), parce que les rançongiciels s’en prennent activement aux sauvegardes, et il veut que les produits de sauvegarde soient à jour de leurs correctifs afin que les attaquants ne puissent pas exploiter leurs vulnérabilités connues. Il note que, dans certains cas, des attaquants ont détruit des fichiers copiés ou perturbé les processus de reprise. Ses recommandations demandent aussi de vérifier que vous savez restaurer, et de le tester régulièrement. Le NCSC avertit que les services cloud se synchronisent souvent immédiatement après le remplacement des fichiers par des copies chiffrées, ce qui, selon la lecture de l’auteur, signifie qu’un dossier qui reflète le serveur du bureau n’est pas la copie hors ligne que décrivent les recommandations.
La cybersécurité des compagnies maritimes peut commencer dès cette semaine. Activez l’authentification multifacteur pour la messagerie et l’accès à distance. Convenez de la règle du rappel téléphonique pour les changements de coordonnées bancaires. Restaurez un vrai fichier à partir de la copie hors ligne et chronométrez-le.
Pour une équipe qui préfère confier les recherches de routine à un logiciel, Nav construit un agent autour de sa propre façon d’expédier. Les questions passent par les contacts de Navo.
Questions fréquentes
Combien de connexions échouées doivent verrouiller un compte, et qu'est-ce qui ralentit encore la devinette de mots de passe ?
Le NCSC privilégie la limitation du débit des tentatives, car un verrouillage peut laisser de vrais utilisateurs à la porte de leur compte et offrir à un attaquant un déni de service facile. Si vous utilisez tout de même le verrouillage, il suggère d'autoriser d'abord entre 5 et 10 tentatives. Il cite aussi une liste d'interdiction des mots de passe courants et la surveillance de sécurité. Weightmans indique que KNP a été piratée par force brute : vérifiez donc d'abord les connexions qui atteignent vos systèmes depuis l'extérieur. Le NCSC prévient que le verrouillage pose un problème particulier aux grands systèmes en ligne.
Que faire si un virement est déjà parti chez un fraudeur ?
En 2025, le Recovery Asset Team du FBI a appliqué sa Financial Fraud Kill Chain à 3 900 incidents représentant 1,16 milliard de dollars de vol tenté, et a obtenu le gel de 679 millions, soit un taux de réussite de 58 % (71 % en 2023). Le dispositif couvre les transactions frauduleuses nationales et internationales lorsque la plainte est déposée rapidement : appelez donc votre banque et signalez les faits à IC3 le jour même. IC3 est un canal américain ; hors des États-Unis, commencez par votre banque et la police locale.
Qu'est-ce qui rend une sauvegarde dans le cloud assez sûre face aux rançongiciels ?
Le NCSC veut que le service cloud empêche la suppression immédiate des versions précédentes et vous permette de les restaurer. Il déconseille aussi de s'appuyer sur plusieurs copies au sein d'un même service cloud : conservez donc une seconde copie ailleurs.