





















Cibersegurança para empresas de transporte marítimo começa com uma pergunta de orçamento: para onde vai o primeiro euro? A ordem que este artigo sugere, com base em casos públicos de logística e em dados dos EUA sobre fraude por e-mail corporativo, é: primeiro os logins, depois as instruções de pagamento, por fim a recuperação. O Centro Nacional de Cibersegurança do Reino Unido (NCSC), no seu guia para pequenas organizações, afirma que uma em cada duas pequenas empresas britânicas sofre um incidente cibernético todos os anos e que as pequenas empresas têm tanta probabilidade de enfrentar crime online quanto as grandes.
Qual dos seus funcionários pode arruinar a empresa inteira com uma única senha?
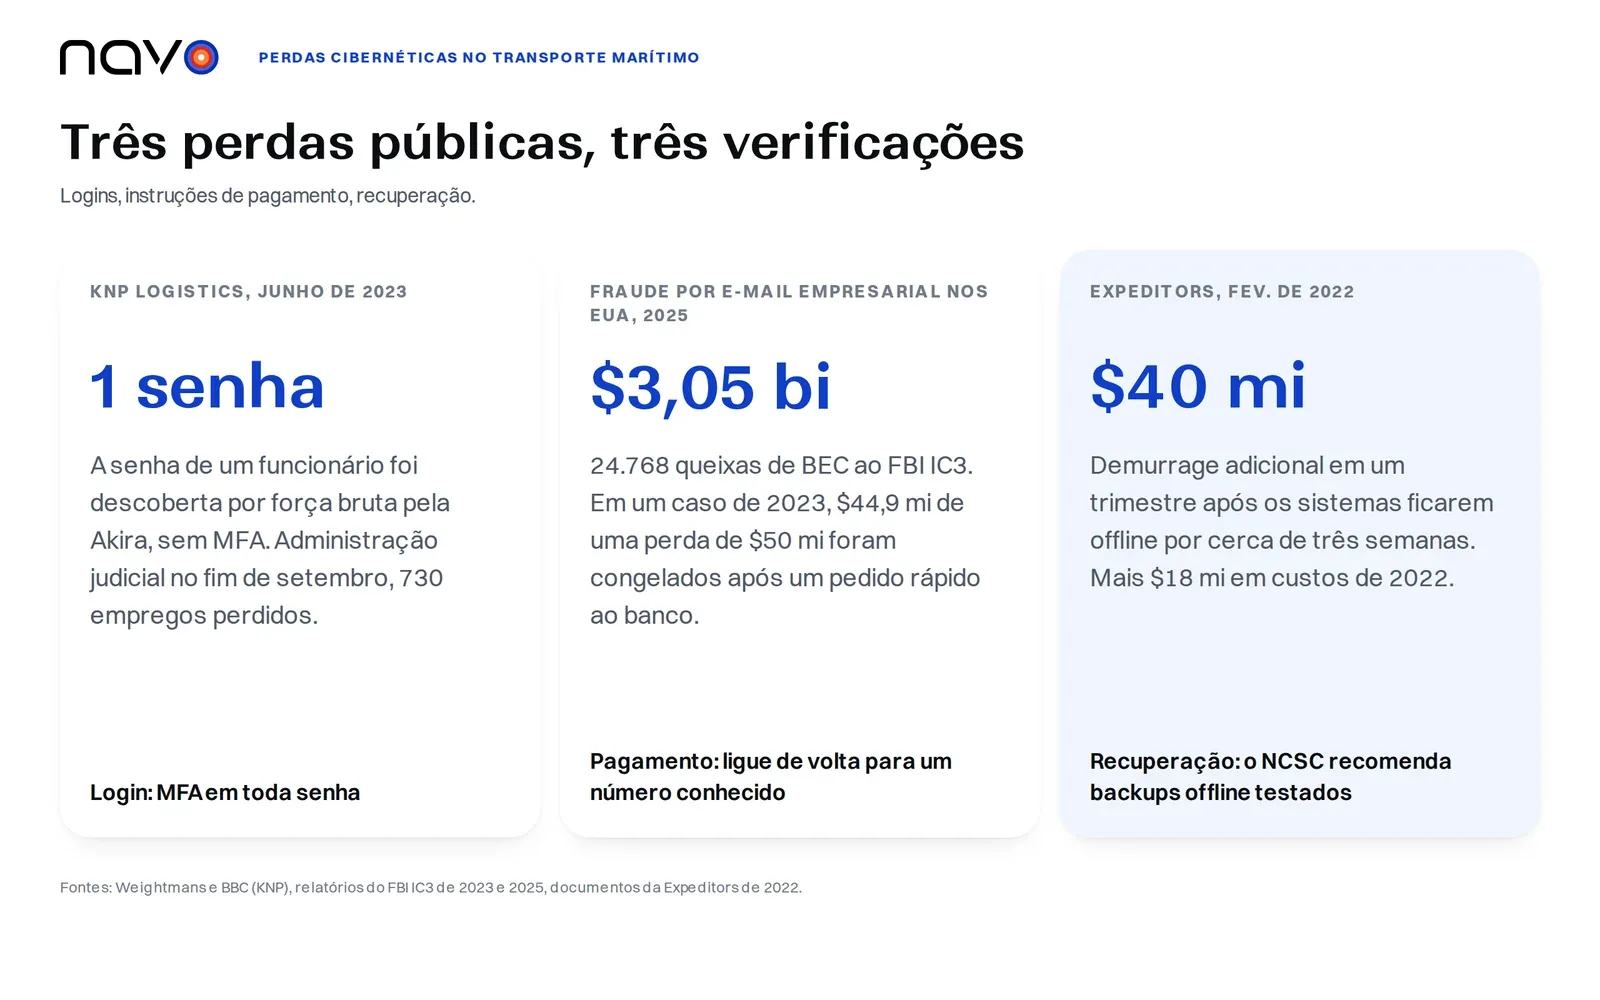
Em junho de 2023, o grupo de ransomware Akira atacou a KNP Logistics, a empresa-mãe, sediada em Kettering, da Knights of Old, uma transportadora rodoviária com 158 anos de história. O escritório de advogados Weightmans, que depois analisou o caso, diz que o grupo entrou ao quebrar por força bruta a senha de um único funcionário, sem autenticação multifator por trás. No fim de setembro a KNP já estava em administração judicial e 730 empregos foram perdidos, segundo a contagem da BBC. A The Record acrescenta que a venda de uma das entidades salvou cerca de 170 empregos. O administrador disse à The Record que, num contexto de condições de mercado difíceis e sem conseguir obter investimento urgente por causa do ataque, o negócio não podia continuar. A senha foi uma causa entre várias.
É fácil encontrar o conselho de trocar as senhas a cada trimestre. O NCSC observa que muitos sistemas obrigam a troca a cada 30, 60 ou 90 dias, e o seu guia de senhas de 2018 argumenta contra isso e também contra as regras de complexidade. A expiração forçada prejudica mais do que ajuda, porque as pessoas escolhem pequenas variações da senha antiga e as senhas roubadas costumam ser exploradas de imediato. Os requisitos de complexidade, segundo o NCSC, são uma defesa fraca contra ataques de adivinhação. O órgão também indica um gestor de senhas, três palavras aleatórias como forma de criar uma frase-senha que as pessoas consigam lembrar, e a troca apenas quando houver comprometimento conhecido ou suspeito.
A alavanca maior é o segundo fator e aquilo que fica exposto à internet. O guia sobre ransomware do NCSC dizia, na revisão de 2021, que os atacantes chegam cada vez mais por serviços expostos, como o Remote Desktop Protocol ou dispositivos de acesso remoto sem atualizações. A lista começa por desligar o RDP se ninguém precisa dele, depois MFA em todos os pontos de acesso remoto, e segue com VPN, privilégio mínimo e atualizações.
Quem confere a instrução de pagamento quando o e-mail parece legítimo?
O Relatório de Crimes na Internet de 2025 do FBI contabiliza 24.768 queixas de fraude por e-mail corporativo (business email compromise) em 2025, contra 21.489 em 2023, com perdas declaradas de cerca de US$ 3,05 bilhões em todos os setores. O relatório de 2023 da agência define o golpe como aquele que visa empresas ou pessoas que trabalham com fornecedores ou fazem transferências bancárias com regularidade.
O relatório descreve contas tomadas por engenharia social ou invasão de computadores. Em março de 2023, uma empresa de construção da região de Nova York comunicou uma perda de US$ 50 milhões num desses incidentes, e o banco receptor congelou US$ 44.936.460 desse valor depois que a Recovery Asset Team da agência enviou de imediato o pedido de bloqueio. O caso vem da construção. Um agente de carga que paga a um armador lida com o mesmo tipo de instrução de pagamento, o que é leitura do autor e não do FBI. O FBI diz que os procedimentos de verificação podem incluir uma ligação direta para um número verificado conhecido, e não para o que veio no e-mail, além da autenticação multifator.
Confirme por telefone qualquer alteração de dados bancários, num número que você já tem, antes de o primeiro pagamento sair. Um navio real e um contêiner real podem estar por trás de dados bancários falsos, por isso horários e rastreamento só confirmam que a carga existe, não quem deve ser pago. A parte da carga nessa verificação pode rodar dentro de um assistente de IA: as ferramentas de rastreamento e horários da Navo podem ser chamadas, em linguagem natural, de dentro do seu próprio assistente de IA.
Quanto custam três semanas sem sistemas e o que sobra para restaurar?
A Expeditors, agente de carga de Seattle, descobriu um ataque cibernético direcionado em 20 de fevereiro de 2022 e desligou a maior parte dos seus sistemas operacionais no mundo todo, como diz o seu próprio comunicado. O comunicado de resultados do primeiro trimestre diz que, por cerca de três semanas, a empresa teve capacidade limitada de organizar embarques ou de gerir o trabalho de desembaraço aduaneiro e distribuição. O mesmo comunicado aponta cerca de US$ 40 milhões de demurrage adicional no trimestre, uma cobrança pela qual a empresa respondia diretamente porque a carga não podia ser processada nem movimentada pelos portos a tempo. A nota do relatório anual indica para o ano inteiro de 2022 cerca de US$ 47 milhões, líquidos de recuperações. O relatório anual de 2022 lista à parte US$ 18 milhões em consultores, advogados externos, outros trabalhos de TI e reclamações estimadas sobre embarques. Casos anteriores de armadores e agentes de carga estão reunidos na nossa análise de ransomware na logística.
Os documentos da Expeditors falam de um ataque cibernético direcionado e não dizem o tipo de ataque nem como os sistemas foram restaurados, portanto nada informam sobre backups. À parte, o NCSC chama os backups atualizados de a forma mais eficaz de se recuperar de ransomware. Quer backups offline guardados longe da rede, de preferência fora do local (ou num serviço de nuvem criado para esse fim), porque o ransomware ataca ativamente os backups, e quer os produtos de backup atualizados para que os atacantes não explorem vulnerabilidades conhecidas neles. Observa que, em alguns casos, os atacantes destruíram arquivos copiados ou perturbaram os processos de recuperação. A orientação também pede que você confira se sabe restaurar e que teste isso com regularidade. O NCSC avisa que os serviços de nuvem muitas vezes sincronizam logo depois de os arquivos serem substituídos por cópias criptografadas, o que, na leitura do autor, significa que uma pasta que espelha o servidor do escritório não é a cópia offline descrita na orientação.
A cibersegurança para empresas de transporte marítimo pode começar esta semana. Ative o MFA no e-mail e no acesso remoto. Combine a regra da ligação de confirmação para alterações de dados bancários. Restaure um arquivo real a partir da cópia offline e cronometre.
Para uma equipe que prefere entregar as consultas de rotina a um software, a Nav constrói um agente em torno da sua própria forma de embarcar. As perguntas passam pelos contatos da Navo.
Perguntas frequentes
Quantos logins errados devem bloquear uma conta e o que mais dificulta a adivinhação de senhas?
O NCSC prefere a limitação de tentativas (throttling), porque um bloqueio pode deixar usuários legítimos fora das suas contas e entregar a um atacante uma negação de serviço fácil. Se mesmo assim usar o bloqueio, sugere permitir entre 5 e 10 tentativas antes. Também menciona uma lista de recusa de senhas comuns e a monitorização de segurança. A Weightmans relata que a KNP foi invadida por força bruta, por isso verifique primeiro os logins que chegam de fora aos seus sistemas. O NCSC alerta que o bloqueio é um problema particular para grandes sistemas online.
O que fazer se uma transferência já foi para um fraudador?
Em 2025, a Recovery Asset Team do FBI aplicou a Financial Fraud Kill Chain a 3.900 incidentes, com US$ 1,16 bilhão em tentativas de roubo, e conseguiu congelar US$ 679 milhões, uma taxa de sucesso de 58% (71% em 2023). O processo cobre transações fraudulentas nacionais e internacionais quando a queixa é registada depressa, por isso ligue para o seu banco e comunique ao IC3 no mesmo dia. O IC3 é um canal dos EUA; fora dos EUA, comece pelo banco e pela polícia local.
O que torna um backup na nuvem seguro o bastante contra ransomware?
O NCSC quer que o serviço de nuvem não apague de imediato as versões anteriores e que permita restaurá-las. Também desaconselha depender de várias cópias dentro de um único serviço de nuvem, por isso mantenha uma segunda cópia noutro lugar.