





















Кибербезопасность для судоходных компаний начинается с вопроса бюджета: куда пойдёт первое евро? Порядок, который предлагает эта статья на основе публичных логистических кейсов и американских данных о мошенничестве с деловой почтой, такой: сначала логины, затем платёжные инструкции, затем восстановление. Национальный центр кибербезопасности Великобритании (NCSC) в руководстве для малых организаций пишет, что каждый второй британский малый бизнес ежегодно сталкивается с киберинцидентом и что малые компании с такой же вероятностью встречаются с онлайн-преступностью, как и крупные.
Кто из ваших людей может одним паролем погубить всю компанию?
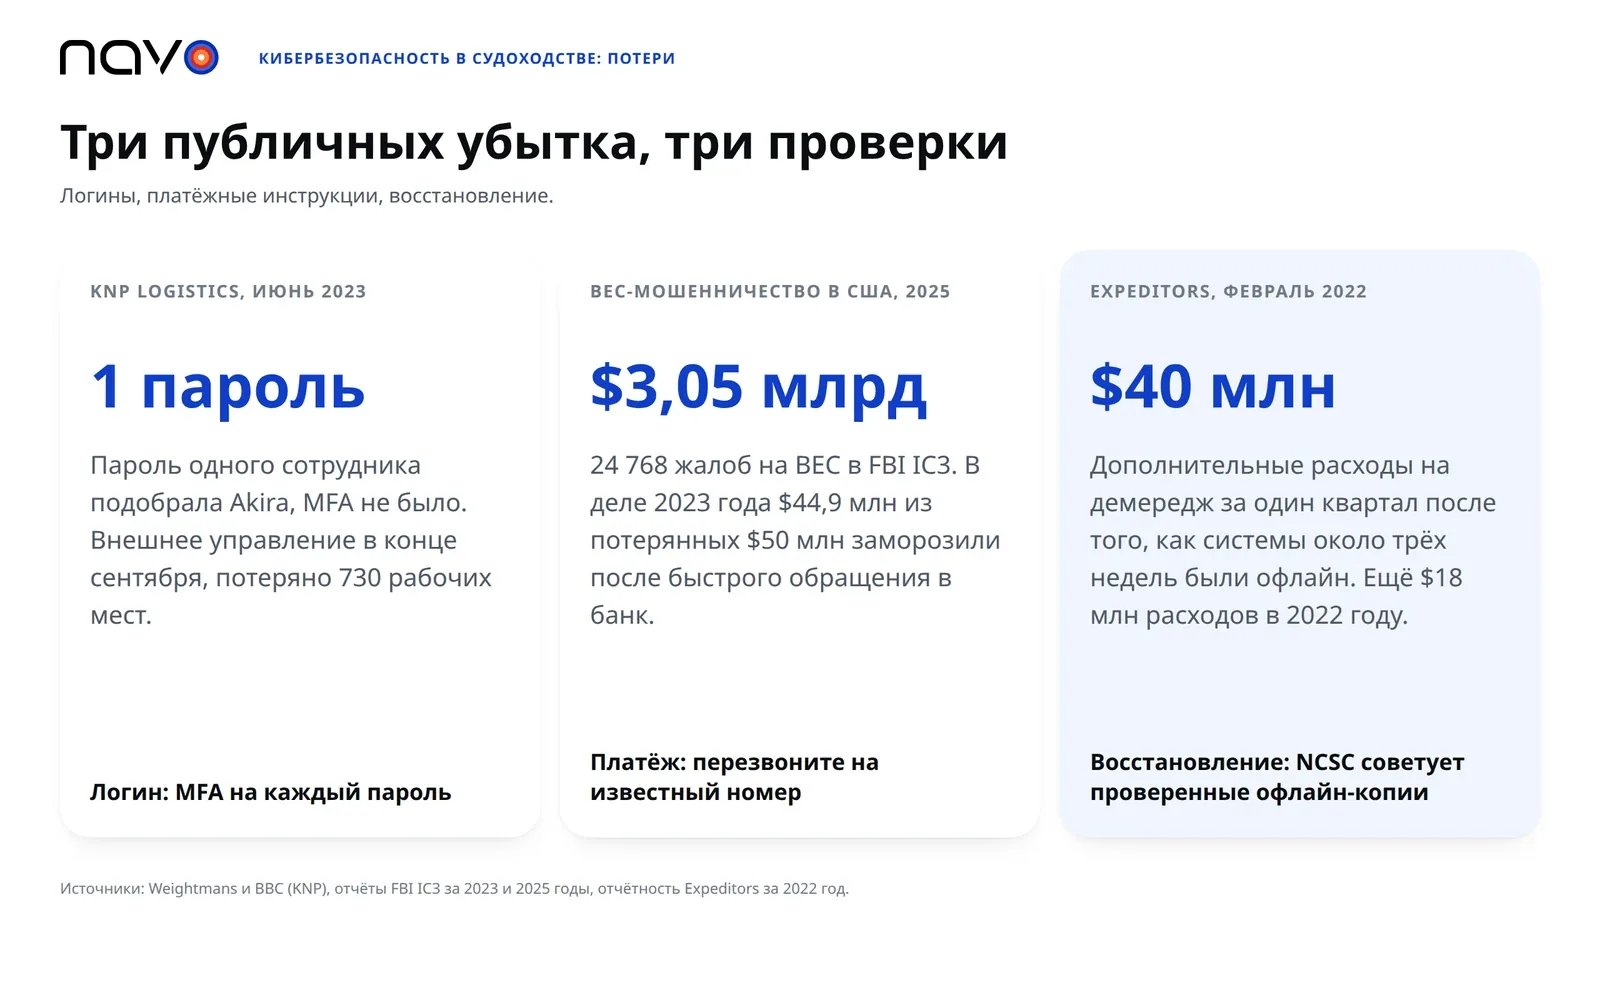
В июне 2023 года группа вымогателей Akira атаковала KNP Logistics, материнскую компанию из Кеттеринга, которой принадлежала Knights of Old, грузоперевозчик с 158-летней историей. Юридическая фирма Weightmans, позже анализировавшая этот случай, говорит, что злоумышленники проникли, подобрав перебором пароль одного сотрудника, за которым не стояла многофакторная аутентификация. К концу сентября KNP перешла под управление администратора, и по подсчётам BBC было потеряно 730 рабочих мест. The Record добавляет, что продажа одной из компаний группы сохранила около 170 рабочих мест. Администратор сказал The Record, что при сложных рыночных условиях и из-за невозможности получить срочные инвестиции вследствие атаки бизнес не мог продолжать работу. Пароль был одной из нескольких причин.
Совет менять пароли каждый квартал найти легко. NCSC отмечает, что многие системы принуждают к смене каждые 30, 60 или 90 дней, а его рекомендации по паролям 2018 года выступают и против этого, и против правил сложности. Принудительное истечение срока вредит больше, чем помогает, потому что люди выбирают мелкие вариации старого пароля, а украденные пароли обычно используют сразу. Требования к сложности, по их словам, слабая защита от атак подбора. NCSC также указывает на менеджер паролей, три случайных слова как способ составить парольную фразу, которую люди могут запомнить, и на сброс только тогда, когда компрометация известна или подозревается.
Больший рычаг это второй фактор и то, что смотрит в интернет. В рекомендациях NCSC по программам-вымогателям в обзоре 2021 года сказано, что злоумышленники всё чаще заходят через открытые сервисы, такие как Remote Desktop Protocol, или через устройства удалённого доступа без обновлений. Список открывается отключением RDP, если он никому не нужен, затем MFA на каждой точке удалённого доступа, а дальше VPN, минимальные привилегии и обновления.
Кто проверяет платёжную инструкцию, когда письмо выглядит настоящим?
Отчёт ФБР об интернет-преступности за 2025 год насчитывает 24 768 жалоб на мошенничество с деловой почтой (business email compromise) за 2025 год против 21 489 в 2023 году, с заявленными потерями около 3,05 млрд долларов во всех секторах. Отчёт за 2023 год этого ведомства определяет схему как нацеленную на компании или лиц, которые работают с поставщиками или регулярно делают банковские переводы.
Отчёт описывает аккаунты, захваченные через социальную инженерию или компьютерное вторжение. В марте 2023 года строительная компания из района Нью-Йорка сообщила об убытке в 50 млн долларов в одном таком инциденте, а банк-получатель заморозил 44 936 460 долларов из этой суммы после того, как Recovery Asset Team ведомства немедленно направила запрос на заморозку. Этот случай из строительства. Экспедитор, платящий перевозчику, работает с таким же видом платёжной инструкции, и это трактовка автора, а не ФБР. ФБР говорит, что процедуры проверки могут включать прямой звонок на известный проверенный номер, а не на тот, что в письме, наряду с многофакторной аутентификацией.
Подтверждайте изменённые банковские реквизиты по телефону, по номеру, который у вас уже есть, до того как уйдёт первый платёж. За поддельными реквизитами могут стоять настоящее судно и настоящий контейнер, поэтому расписания и отслеживание лишь подтверждают, что груз существует, а не кому платить. Часть проверки, касающуюся груза, можно выполнять внутри ИИ-ассистента: инструменты Navo для отслеживания и расписаний можно вызывать обычным языком из своего ИИ-ассистента.
Сколько стоят три недели без систем и из чего восстанавливаться?
Expeditors, экспедитор из Сиэтла, обнаружила целевую кибератаку 20 февраля 2022 года и отключила большую часть своих операционных систем по всему миру, о чём сказано в её собственном релизе. В релизе о результатах первого квартала сказано, что около трёх недель компания имела ограниченную возможность организовывать отправки и управлять таможенной работой и распределением. Тот же релиз называет примерно 40 млн долларов дополнительного демереджа за квартал, то есть расходов, за которые компания отвечала напрямую, поскольку груз не удавалось вовремя оформить и вывезти из портов. Примечание к годовому отчёту оценивает сумму за весь 2022 год примерно в 47 млн долларов за вычетом возмещений. Годовой отчёт за 2022 год отдельно указывает 18 млн долларов на консультантов, внешних юристов, прочую ИТ-работу и ориентировочные претензии по отправкам. Более ранние случаи перевозчиков и экспедиторов собраны в нашем обзоре программ-вымогателей в логистике.
Документы Expeditors называют это целевой кибератакой и не указывают ни тип атаки, ни то, как восстанавливали системы, так что о резервных копиях они ничего не говорят. Отдельно NCSC называет актуальные резервные копии самым эффективным способом восстановиться после программы-вымогателя. Оно хочет, чтобы офлайн-копии хранились отдельно от сети, в идеале вне офиса (или в облачном сервисе, созданном для этой цели), потому что программы-вымогатели целенаправленно атакуют резервные копии, и чтобы продукты для резервного копирования были обновлены, чтобы злоумышленники не пользовались известными уязвимостями в них. Оно отмечает, что в отдельных случаях злоумышленники уничтожали скопированные файлы или срывали процессы восстановления. Рекомендации также просят убедиться, что вы умеете восстанавливать данные, и регулярно это проверять. NCSC предупреждает, что облачные сервисы часто синхронизируются сразу после того, как файлы заменены зашифрованными копиями, а это, по трактовке автора, означает, что папка, зеркалящая офисный сервер, не является той офлайн-копией, которую описывают рекомендации.
Кибербезопасность для судоходных компаний можно начать на этой неделе. Включите MFA для почты и удалённого доступа. Согласуйте правило обратного звонка для изменений банковских реквизитов. Восстановите один настоящий файл из офлайн-копии и засеките время.
Для команды, которая предпочла бы передать рутинные запросы программе, Nav строит агента вокруг её собственного способа отправки грузов. Вопросы присылайте через контакты Navo.
Частые вопросы
Сколько неверных входов должны блокировать аккаунт и что ещё замедляет подбор паролей?
NCSC предпочитает ограничение скорости попыток (throttling), потому что блокировка может оставить настоящих пользователей без доступа к их аккаунтам и дать злоумышленнику лёгкий отказ в обслуживании. Если блокировку всё же используют, оно советует сначала разрешить от 5 до 10 попыток. Также упоминается список запрещённых распространённых паролей и мониторинг безопасности. Weightmans сообщает, что KNP взломали перебором, поэтому сначала проверьте входы, которые попадают в ваши системы снаружи. NCSC предупреждает, что блокировка особенно проблемна для больших онлайн-систем.
Что делать, если платёж уже ушёл мошеннику?
В 2025 году Recovery Asset Team ФБР применила свой Financial Fraud Kill Chain к 3900 инцидентам с попытками хищения на 1,16 млрд долларов и добилась заморозки 679 млн долларов, то есть успешность 58% (в 2023 году 71%). Процесс охватывает мошеннические внутренние и международные операции, если жалоба подана быстро, поэтому позвоните в банк и сообщите в IC3 в тот же день. IC3 это американский канал, поэтому за пределами США начните с банка и местной полиции.
Что делает облачную резервную копию достаточно безопасной против программ-вымогателей?
NCSC хочет, чтобы облачный сервис не удалял предыдущие версии сразу и позволял их восстановить. Оно также не советует полагаться на несколько копий внутри одного облачного сервиса, поэтому держите вторую копию в другом месте.