





















ความปลอดภัยไซเบอร์สำหรับบริษัทขนส่งทางเรือเริ่มจากคำถามเรื่องงบประมาณ ว่าเงินก้อนแรกควรใช้กับอะไร ลำดับที่บทความนี้เสนอ โดยอิงจากกรณีในวงการโลจิสติกส์ที่เปิดเผยต่อสาธารณะและข้อมูลการฉ้อโกงอีเมลธุรกิจในสหรัฐฯ คือ ล็อกอินก่อน คำสั่งจ่ายเงินเป็นอันดับสอง และการกู้คืนเป็นอันดับสาม ศูนย์ความปลอดภัยไซเบอร์แห่งชาติของสหราชอาณาจักร (NCSC) ระบุในคู่มือสำหรับองค์กรขนาดเล็กว่าธุรกิจขนาดเล็กในอังกฤษหนึ่งในสองรายเจอเหตุไซเบอร์ทุกปี และมีโอกาสเจออาชญากรรมออนไลน์พอ ๆ กับธุรกิจขนาดใหญ่
ใครในองค์กรที่รหัสผ่านเพียงตัวเดียวอาจทำให้เสียทั้งบริษัท?
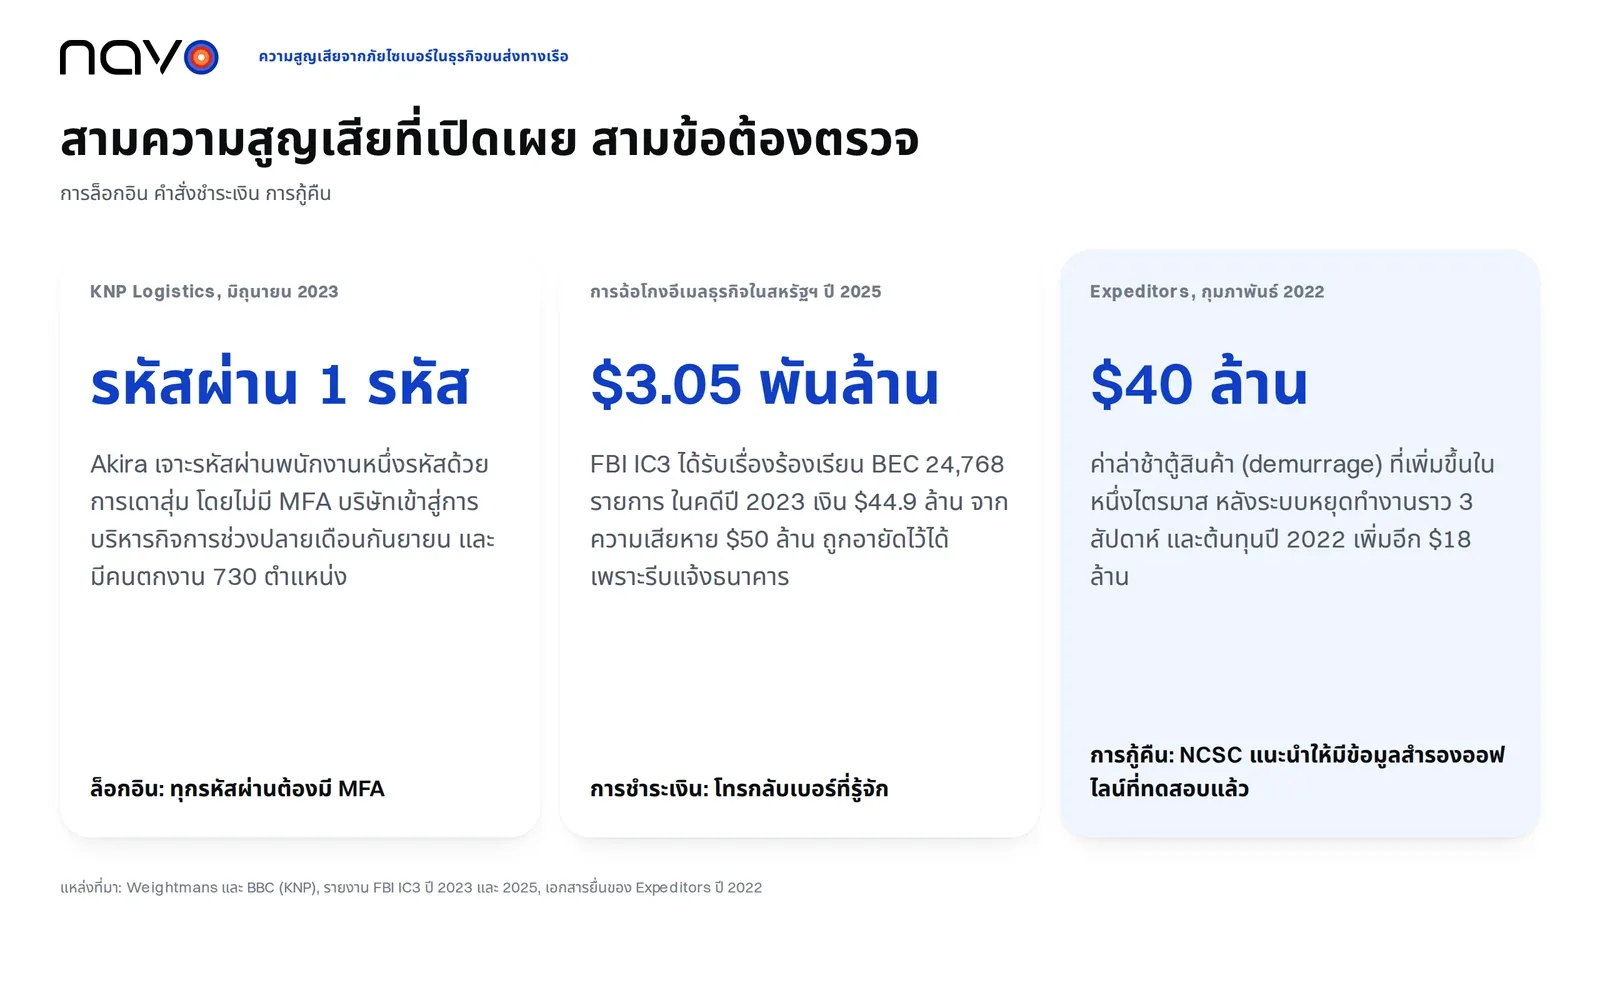
เดือนมิถุนายน 2023 แก๊งแรนซัมแวร์ Akira โจมตี KNP Logistics บริษัทแม่ที่เมืองเคทเทอริงของ Knights of Old ธุรกิจขนส่งทางถนนที่มีอายุ 158 ปี สำนักงานกฎหมาย Weightmans ซึ่งวิเคราะห์คดีนี้ภายหลัง ระบุว่าแก๊งนี้เข้าไปได้ด้วยการเดารหัสผ่านของพนักงานคนเดียวแบบ brute force โดยไม่มีการยืนยันตัวตนหลายปัจจัยคอยกั้น ปลายเดือนกันยายน KNP เข้าสู่กระบวนการบริหารกิจการ และตำแหน่งงานหายไป 730 ตำแหน่ง ตามตัวเลขของ BBC ส่วน The Record เสริมว่าการขายหนึ่งนิติบุคคลช่วยรักษางานไว้ได้ราว 170 ตำแหน่ง ผู้บริหารกิจการบอกกับ The Record ว่า ท่ามกลางภาวะตลาดที่ท้าทายและการหาเงินลงทุนเร่งด่วนไม่ได้เพราะการโจมตี ธุรกิจจึงไปต่อไม่ได้ รหัสผ่านเป็นเพียงหนึ่งในหลายสาเหตุ
คำแนะนำให้เปลี่ยนรหัสผ่านทุกไตรมาสหาอ่านได้ง่าย NCSC ชี้ว่าหลายระบบบังคับให้เปลี่ยนทุก 30, 60 หรือ 90 วัน และในคู่มือรหัสผ่านปี 2018 ก็คัดค้านทั้งเรื่องนี้และกฎความซับซ้อน การบังคับหมดอายุให้โทษมากกว่าประโยชน์ เพราะคนมักเปลี่ยนรหัสเดิมเพียงเล็กน้อย และรหัสผ่านที่ถูกขโมยมักถูกใช้ทันที NCSC ระบุว่าข้อกำหนดความซับซ้อนป้องกันการโจมตีแบบเดาได้ไม่ดี สิ่งที่แนะนำแทนคือใช้ตัวจัดการรหัสผ่าน ใช้คำสุ่มสามคำสร้างวลีรหัสผ่านที่จำได้ และรีเซ็ตเฉพาะเมื่อรู้หรือสงสัยว่ารหัสรั่ว
สิ่งที่ได้ผลมากกว่าคือปัจจัยยืนยันตัวตนที่สองและการดูแลสิ่งที่เปิดสู่อินเทอร์เน็ต คู่มือเรื่องแรนซัมแวร์ของ NCSC ระบุในการทบทวนปี 2021 ว่าผู้โจมตีเข้ามาทางบริการที่เปิดไว้มากขึ้นเรื่อย ๆ เช่น Remote Desktop Protocol หรืออุปกรณ์เข้าถึงระยะไกลที่ไม่ได้อัปเดตแพตช์ รายการของคู่มือเริ่มจากปิด RDP หากไม่มีใครต้องใช้ ตามด้วยเปิด MFA ทุกจุดเข้าถึงระยะไกล แล้วต่อด้วย VPN สิทธิ์ขั้นต่ำที่จำเป็น และการอัปเดตแพตช์
เมื่ออีเมลดูถูกต้อง ใครเป็นคนตรวจคำสั่งจ่ายเงิน?
รายงานอาชญากรรมอินเทอร์เน็ตปี 2025 ของ FBI นับเรื่องร้องเรียนการเจาะอีเมลธุรกิจ (business email compromise) ได้ 24,768 เรื่องในปี 2025 เพิ่มจาก 21,489 เรื่องในปี 2023 โดยมีความเสียหายที่รายงานประมาณ 3.05 พันล้านดอลลาร์ ในทุกอุตสาหกรรม รายงานปี 2023 ของสำนักงานนิยามกลโกงนี้ว่าเป็นการโจมตีธุรกิจหรือบุคคลที่ทำงานกับซัพพลายเออร์หรือโอนเงินเป็นประจำ
รายงานอธิบายถึงบัญชีที่ถูกยึดผ่านวิศวกรรมสังคมหรือการบุกรุกคอมพิวเตอร์ เดือนมีนาคม 2023 หน่วยงานก่อสร้างแห่งหนึ่งในพื้นที่นิวยอร์กรายงานความสูญเสีย 50 ล้านดอลลาร์จากเหตุลักษณะนี้ และธนาคารปลายทางอายัดเงินไว้ได้ 44,936,460 ดอลลาร์ หลังทีมกู้คืนทรัพย์สิน (Recovery Asset Team) ของ FBI ส่งคำขออายัดทันที กรณีนี้มาจากวงการก่อสร้าง ส่วนฟอร์เวิร์ดเดอร์ที่จ่ายเงินให้สายเรือก็รับคำสั่งจ่ายเงินแบบเดียวกัน ซึ่งเป็นการตีความของผู้เขียน ไม่ใช่ของ FBI FBI ระบุว่าขั้นตอนการตรวจสอบอาจรวมถึงการโทรตรงไปยังหมายเลขที่ยืนยันแล้ว ไม่ใช่หมายเลขในอีเมล ควบคู่กับการยืนยันตัวตนหลายปัจจัย
ก่อนจ่ายเงินครั้งแรก ให้โทรยืนยันรายละเอียดธนาคารที่เปลี่ยนไปโดยใช้หมายเลขที่คุณมีอยู่แล้ว เรือจริงและตู้คอนเทนเนอร์จริงอาจอยู่เบื้องหลังบัญชีธนาคารปลอมได้ ดังนั้นตารางเดินเรือและการติดตามสินค้ายืนยันได้เพียงว่าสินค้ามีอยู่จริง ไม่ได้บอกว่าควรจ่ายเงินให้ใคร ส่วนที่เป็นการตรวจสอบเรื่องสินค้า ทำได้ภายในผู้ช่วย AI เครื่องมือติดตามสินค้าและตารางเดินเรือของ Navoเรียกใช้จากผู้ช่วย AI ของคุณเองด้วยภาษาธรรมดาได้
ระบบล่มสามสัปดาห์สร้างความเสียหายเท่าไร และเหลืออะไรให้กู้คืน?
Expeditors ฟอร์เวิร์ดเดอร์จากซีแอตเทิล พบการโจมตีทางไซเบอร์แบบเจาะจงเมื่อวันที่ 20 กุมภาพันธ์ 2022 และปิดระบบปฏิบัติการส่วนใหญ่ทั่วโลก ตามที่ระบุในข่าวประชาสัมพันธ์ของบริษัทเอง ประกาศผลประกอบการไตรมาสแรกระบุว่าราวสามสัปดาห์ บริษัทมีความสามารถจำกัดในการจัดการขนส่งหรืองานพิธีการศุลกากรและการกระจายสินค้า ประกาศเดียวกันระบุค่า demurrage ที่เกิดเพิ่มในไตรมาสประมาณ 40 ล้านดอลลาร์ ซึ่งเป็นค่าใช้จ่ายที่บริษัทต้องรับผิดชอบโดยตรง เพราะสินค้าไม่สามารถดำเนินการและเคลื่อนออกจากท่าเรือได้ทันเวลา หมายเหตุในรายงานประจำปีระบุตัวเลขทั้งปี 2022 ที่ประมาณ 47 ล้านดอลลาร์ หลังหักเงินที่ได้คืน รายงานประจำปี 2022 ยังระบุอีก 18 ล้านดอลลาร์ แยกต่างหาก สำหรับที่ปรึกษา ทนายความภายนอก งานไอทีอื่น ๆ และประมาณการค่าเคลมสินค้า กรณีของสายเรือและฟอร์เวิร์ดเดอร์ก่อนหน้านี้รวบรวมไว้ในบทวิเคราะห์แรนซัมแวร์ในวงการโลจิสติกส์ของเรา
เอกสารของ Expeditors เรียกเหตุนี้ว่าการโจมตีทางไซเบอร์แบบเจาะจง และไม่ได้ระบุประเภทการโจมตีหรือวิธีกู้คืนระบบ จึงไม่ได้พูดถึงการสำรองข้อมูลเลย แยกต่างหากจากนั้น NCSC ถือว่าข้อมูลสำรองที่เป็นปัจจุบันเป็นวิธีกู้คืนจากแรนซัมแวร์ที่มีประสิทธิภาพที่สุด NCSC ต้องการให้เก็บข้อมูลสำรองแบบออฟไลน์แยกจากเครือข่าย ควรเก็บนอกสถานที่ (หรือในบริการคลาวด์ที่สร้างมาเพื่อวัตถุประสงค์นี้) เพราะแรนซัมแวร์มุ่งโจมตีข้อมูลสำรองโดยตรง และต้องการให้อัปเดตแพตช์ผลิตภัณฑ์สำรองข้อมูลเพื่อไม่ให้ผู้โจมตีใช้ช่องโหว่ที่รู้กันอยู่ นอกจากนี้ยังระบุว่าในบางกรณีผู้โจมตีทำลายไฟล์ที่คัดลอกไว้หรือรบกวนกระบวนการกู้คืน คู่มือยังให้ตรวจสอบว่าคุณรู้วิธีกู้คืนและทดสอบเป็นประจำ NCSC เตือนว่าบริการคลาวด์มักซิงก์ทันทีหลังไฟล์ถูกแทนที่ด้วยสำเนาที่เข้ารหัส ซึ่งตามการตีความของผู้เขียนหมายความว่าโฟลเดอร์ที่สะท้อนเซิร์ฟเวอร์ออฟฟิศไม่ใช่สำเนาออฟไลน์อย่างที่คู่มือหมายถึง
ความปลอดภัยไซเบอร์สำหรับบริษัทขนส่งทางเรือเริ่มได้ตั้งแต่สัปดาห์นี้ เปิด MFA สำหรับอีเมลและการเข้าถึงระยะไกล ตกลงกฎโทรกลับเมื่อมีการเปลี่ยนรายละเอียดธนาคาร ลองกู้คืนไฟล์จริงหนึ่งไฟล์จากสำเนาออฟไลน์และจับเวลาดู
สำหรับทีมที่อยากส่งงานค้นหาข้อมูลประจำให้ซอฟต์แวร์ทำ Nav สร้างเอเจนต์ตามวิธีการขนส่งของแต่ละทีม หากมีคำถาม ติดต่อได้ที่ช่องทางติดต่อ Navo
คำถามที่พบบ่อย
ควรล็อกบัญชีเมื่อล็อกอินผิดกี่ครั้ง และมีวิธีอะไรอีกที่ชะลอการเดารหัสผ่าน?
NCSC ชอบวิธีจำกัดอัตราการลองมากกว่า เพราะการล็อกบัญชีอาจทำให้ผู้ใช้จริงเข้าบัญชีตัวเองไม่ได้ และเปิดทางให้ผู้โจมตีทำ denial of service ได้ง่าย หากจะใช้การล็อก NCSC แนะนำให้ยอมให้ลองก่อน 5 ถึง 10 ครั้ง ยังมีรายการปฏิเสธรหัสผ่านที่พบบ่อยและการเฝ้าระวังด้านความปลอดภัยอีกด้วย Weightmans รายงานว่า KNP ถูกเจาะด้วย brute force ดังนั้นควรตรวจล็อกอินที่เข้าถึงระบบจากภายนอกก่อน NCSC เตือนว่าการล็อกบัญชีเป็นปัญหาโดยเฉพาะกับระบบออนไลน์ขนาดใหญ่
ถ้าโอนเงินให้มิจฉาชีพไปแล้ว ทำอะไรได้บ้าง?
ในปี 2025 ทีมกู้คืนทรัพย์สินของ FBI ใช้กระบวนการ Financial Fraud Kill Chain กับ 3,900 เหตุการณ์ ซึ่งมีความพยายามขโมยเงิน 1.16 พันล้านดอลลาร์ และอายัดเงินได้ 679 ล้านดอลลาร์ คิดเป็นอัตราสำเร็จ 58% (71% ในปี 2023) กระบวนการนี้ครอบคลุมธุรกรรมฉ้อโกงทั้งในประเทศและระหว่างประเทศ หากยื่นเรื่องเร็ว ดังนั้นให้โทรหาธนาคารและแจ้ง IC3 ในวันเดียวกัน IC3 เป็นช่องทางของสหรัฐฯ หากอยู่นอกสหรัฐฯ ให้เริ่มที่ธนาคารและตำรวจในพื้นที่
การสำรองข้อมูลบนคลาวด์แบบไหนปลอดภัยพอรับมือแรนซัมแวร์?
NCSC ต้องการให้บริการคลาวด์ไม่ลบเวอร์ชันก่อนหน้าทันทีและให้คุณกู้คืนเวอร์ชันเหล่านั้นได้ NCSC ยังแนะนำไม่ให้พึ่งพาสำเนาหลายชุดภายในบริการคลาวด์เดียว ดังนั้นควรเก็บสำเนาที่สองไว้ที่อื่น