





















Кібербезпека для судноплавних компаній починається з питання бюджету: куди піде перше євро? Порядок, який пропонує ця стаття на основі публічних логістичних кейсів і американських даних про шахрайство з бізнес-поштою, такий: спершу логіни, потім платіжні інструкції, потім відновлення. Національний центр кібербезпеки Великої Британії (NCSC) у посібнику для малих організацій пише, що кожен другий британський малий бізнес щороку стикається з кіберінцидентом і що малі компанії так само ймовірно зустрічаються з онлайн-злочинністю, як і великі.
Хто з ваших людей може одним паролем занапастити всю компанію?
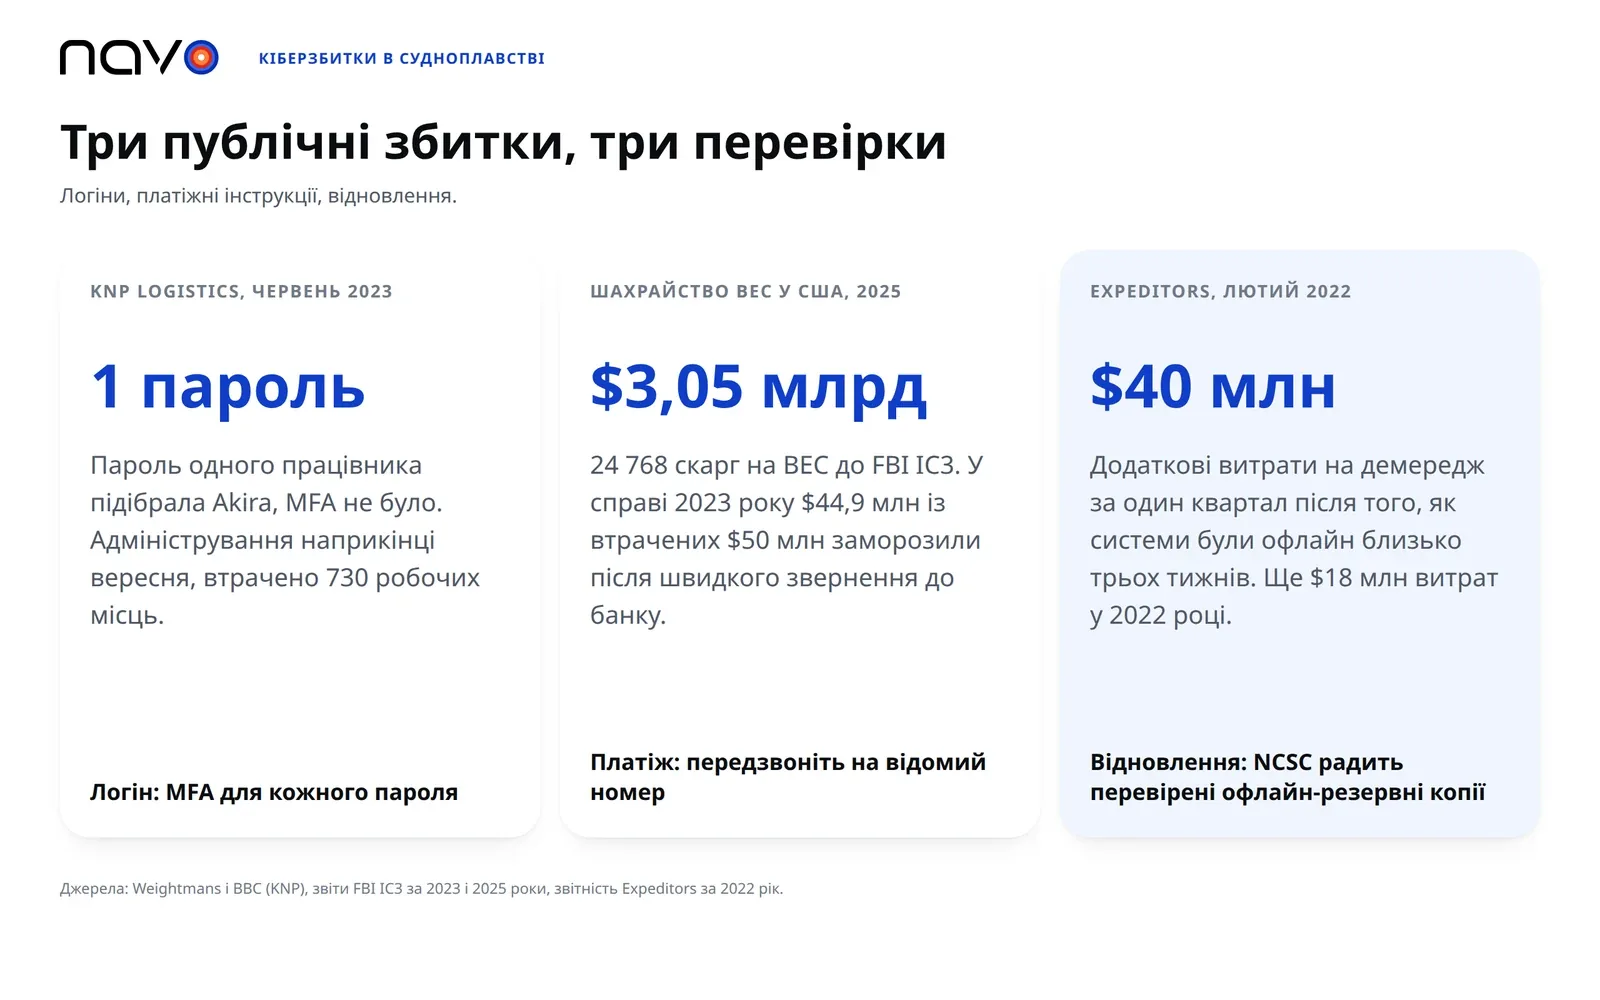
У червні 2023 року група вимагачів Akira атакувала KNP Logistics, материнську компанію з Кеттерінга, якій належала Knights of Old, вантажна фірма віком 158 років. Юридична фірма Weightmans, яка згодом аналізувала цей випадок, каже, що зловмисники проникли, підібравши перебором пароль одного працівника, за яким не стояла багатофакторна автентифікація. До кінця вересня KNP перейшла під управління адміністратора, і за підрахунками BBC було втрачено 730 робочих місць. The Record додає, що продаж однієї з компаній групи зберіг близько 170 робочих місць. Адміністратор сказав The Record, що за складних ринкових умов і через неможливість отримати термінові інвестиції внаслідок атаки бізнес не міг продовжувати роботу. Пароль був однією з кількох причин.
Пораду міняти паролі щокварталу знайти легко. NCSC зазначає, що багато систем примушують до зміни кожні 30, 60 або 90 днів, а його настанови щодо паролів 2018 року виступають і проти цього, і проти правил складності. Примусове закінчення терміну шкодить більше, ніж допомагає, бо люди обирають дрібні варіації старого пароля, а викрадені паролі зазвичай використовують одразу. Вимоги до складності, за їхніми словами, слабкий захист від атак підбору. NCSC також вказує на менеджер паролів, три випадкові слова як спосіб скласти парольну фразу, яку люди можуть запам’ятати, і на скидання лише тоді, коли компрометацію відомо або підозрюють.
Більший важіль це другий фактор і те, що дивиться в інтернет. У настановах NCSC щодо програм-вимагачів в огляді 2021 року сказано, що зловмисники дедалі частіше заходять через відкриті сервіси, як-от Remote Desktop Protocol, або через пристрої віддаленого доступу без оновлень. Перелік відкривається вимкненням RDP, якщо він нікому не потрібен, далі MFA на кожній точці віддаленого доступу, а потім VPN, мінімальні привілеї та оновлення.
Хто перевіряє платіжну інструкцію, коли лист виглядає справжнім?
Звіт ФБР про інтернет-злочинність за 2025 рік налічує 24 768 скарг на шахрайство з бізнес-поштою (business email compromise) за 2025 рік проти 21 489 у 2023 році, із заявленими збитками близько 3,05 млрд доларів у всіх секторах. Звіт за 2023 рік цього відомства визначає схему як таку, що націлена на компанії чи осіб, які працюють із постачальниками або регулярно роблять банківські перекази.
Звіт описує акаунти, захоплені через соціальну інженерію або комп’ютерне вторгнення. У березні 2023 року будівельна компанія з району Нью-Йорка повідомила про збиток у 50 млн доларів в одному такому інциденті, а банк-отримувач заморозив 44 936 460 доларів із цієї суми після того, як Recovery Asset Team відомства негайно надіслала запит на заморожування. Цей випадок із будівництва. Експедитор, що платить перевізнику, працює з таким самим видом платіжної інструкції, і це трактування автора, а не ФБР. ФБР каже, що процедури перевірки можуть включати прямий дзвінок на відомий перевірений номер, а не на той, що в листі, поряд із багатофакторною автентифікацією.
Підтверджуйте змінені банківські реквізити по телефону, за номером, який у вас уже є, до того як піде перший платіж. За підробленими реквізитами можуть стояти справжнє судно й справжній контейнер, тому розклади і відстеження лише підтверджують, що вантаж існує, а не кому платити. Частину перевірки, що стосується вантажу, можна виконувати всередині ШІ-асистента: інструменти Navo для відстеження й розкладів можна викликати звичайною мовою зі свого ШІ-асистента.
Скільки коштують три тижні без систем і з чого відновлюватися?
Expeditors, експедитор із Сіетла, виявила цільову кібератаку 20 лютого 2022 року й вимкнула більшість своїх операційних систем по всьому світу, про що сказано в її власному релізі. У релізі про результати першого кварталу сказано, що близько трьох тижнів компанія мала обмежену можливість організовувати відправлення та керувати митною роботою й розподілом. Той самий реліз називає приблизно 40 млн доларів додаткового демереджу за квартал, тобто витрат, за які компанія відповідала безпосередньо, бо вантаж не вдавалося вчасно оформити й вивезти з портів. Примітка до річного звіту оцінює суму за весь 2022 рік приблизно в 47 млн доларів за вирахуванням відшкодувань. Річний звіт за 2022 рік окремо вказує 18 млн доларів на консультантів, зовнішніх юристів, іншу ІТ-роботу та орієнтовні претензії щодо відправлень. Раніші випадки перевізників і експедиторів зібрано в нашому огляді програм-вимагачів у логістиці.
Документи Expeditors називають це цільовою кібератакою й не вказують ні тип атаки, ні те, як відновлювали системи, тож про резервні копії вони нічого не кажуть. Окремо NCSC називає актуальні резервні копії найефективнішим способом відновитися після програми-вимагача. Воно хоче, щоб офлайн-копії зберігалися окремо від мережі, ідеально поза офісом (або в хмарному сервісі, створеному для цього), бо програми-вимагачі цілеспрямовано атакують резервні копії, і щоб продукти для резервного копіювання були оновлені, аби зловмисники не користалися відомими вразливостями в них. Воно зауважує, що в окремих випадках зловмисники знищували скопійовані файли або зривали процеси відновлення. Настанови також просять перевірити, що ви вмієте відновлювати, і регулярно це тестувати. NCSC попереджає, що хмарні сервіси часто синхронізуються відразу після того, як файли замінено зашифрованими копіями, а це, за трактуванням автора, означає, що тека, яка дзеркалить офісний сервер, не є тією офлайн-копією, яку описують настанови.
Кібербезпеку для судноплавних компаній можна почати цього тижня. Увімкніть MFA для пошти та віддаленого доступу. Погодьте правило зворотного дзвінка для змін банківських реквізитів. Відновіть один справжній файл з офлайн-копії та заміряйте час.
Для команди, яка воліла б передати рутинні запити програмі, Nav будує агента навколо її власного способу відправлення вантажів. Питання надсилайте через контакти Navo.
Часті запитання
Скільки невдалих входів мають блокувати акаунт і що ще сповільнює підбір паролів?
NCSC віддає перевагу обмеженню швидкості спроб (throttling), бо блокування може залишити справжніх користувачів без доступу до їхніх акаунтів і дати зловмиснику легку відмову в обслуговуванні. Якщо ви все ж використовуєте блокування, воно радить спершу дозволити від 5 до 10 спроб. Також згадує список заборонених поширених паролів і моніторинг безпеки. Weightmans повідомляє, що KNP зламали перебором, тому спершу перевірте входи, які потрапляють до ваших систем ззовні. NCSC застерігає, що блокування є особливою проблемою для великих онлайн-систем.
Що робити, якщо платіж уже пішов шахраю?
У 2025 році Recovery Asset Team ФБР застосувала свій Financial Fraud Kill Chain до 3900 інцидентів зі спробами крадіжки на 1,16 млрд доларів і домоглася заморожування 679 млн доларів, тобто успішність 58% (у 2023 році 71%). Процес охоплює шахрайські внутрішні й міжнародні операції, якщо скаргу подано швидко, тож зателефонуйте до банку й повідомте IC3 того самого дня. IC3 є американським каналом, тому поза США почніть із банку та місцевої поліції.
Що робить хмарну резервну копію достатньо безпечною проти програм-вимагачів?
NCSC хоче, щоб хмарний сервіс не видаляв попередні версії відразу й давав змогу їх відновити. Воно також радить не покладатися на кілька копій в одному хмарному сервісі, тож тримайте другу копію в іншому місці.